Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Certina-C0414071903101-Herrenuhr-Automatik
Top-Angebote
Produkte zum Begriff Certina-C0414071903101-Herrenuhr-Automatik:
-
Certina C0506074405102 Herrenuhr Automatik DS Super PH2000M Titan Schwarzschicke Swiss Made Herrenuhr, Automatikwerk Powermatic 80.611 mit Nivachron™ Spirale, Gangreserve bis zu 80 Stunden, Datumsanzeige, schwarzes Zifferblatt mit orangefarbenen Details, orangefarbene, lumineszierende Zeiger und Indizes, zentraler Sekundenzeiger, Gehäuse aus Titan, matt/poliert, leicht, hautfreundlich und antiallergisch, mit DS Konzept für eine besondere Robustheit und Dichtigkeit, drehbare schwarze Keramik-Lünette mit beiger Minutenskala und Leuchtpunkt, verschraubter Gehäuseboden, verschraubte Krone mit Logo, kratzfestes und entspiegeltes Saphirglas, Armband aus mattiertem Titan mit polierten Details, Sicherheits-Faltschließe mit Logogravur, zusätzliches Armband aus schwarzem Kautschuk mit orangefarbenen Nähten, matte Edelstahl-Dornschließe mit Logo, wasserdicht bis 200 bar, Breite (ohne Krone) 43 mm, Höhe 16 mm1395,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Certina C0294263604100 Herrenuhr Automatik DS-1 Blau/Goldfarben 41 mmedle Swiss Made Armbanduhr für Männer, Automatikwerk ETA Powermatic 80.651 mit NivachronTM Spirale, Gangreserve bis zu 80 Stunden, große Datumsanzeige, blaues Sunray-Zifferblatt, goldfarbene Zeiger und Keilindizes, Gehäuse aus mattiertem 316L-Edelstahl, gold PVD-bschichtet, mit DS Konzept für besondere Dichtigkeit, Glas-Gehäuseboden, geriffelte Krone mit Logo, kratzfestes und entspiegeltes Saphirglas, Armband aus blauem Leder mit Krokoprägung, Federstege mit Schnellwechselsystem für einfachen Bandwechsel, Schmetterlings-Faltschließe mit Doppeldrücker und Logogravur, wasserdicht bis 10 bar, Breite (ohne Krone) 41 mm, Höhe 11,9 mm940,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seiko SRPD51K1 Automatik-Herrenuhrmoderne Automatikuhr für Männer aus der Seiko 5 Sports Serie "Sports Style", mechanisches Automatik-Uhrwerk Kaliber 4R36, 24 Lagersteine, Gangreserve ca. 41 Stunden, Handaufzug möglich, Sekundenstopp, Anzeige von Datum und Wochentag, dunkelblaues Sunray-Zifferblatt, markante Zeiger und Indizes mit LumiBrite, LumiBrite leuchtet lang anhaltend und sehr hell, zentraler Sekundenzeiger, poliertes Edelstahlgehäuse, matte Bandansätze, einseitig drehbare blaue Lünette mit Minutenskala, verschraubter Glas-Gehäuseboden mit Sicht auf das Uhrwerk, geriffelte Krone bei der "4" mit Flankenschutz und Logozeichen, robustes Hardlex-Glas (gehärtetes Mineralglas), Armband aus mattiertem Edelstahl, Sicherheitsfaltschließe mit Logo, wasserdicht bis 10 bar, Breite 42,5 mm, Höhe 13,4 mm320,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Certina-C0414071903101-Herrenuhr-Automatik:
-
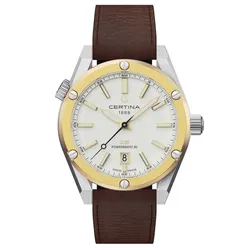
Certina C0414071903101 Herrenuhr Automatik DS+ Kit Sport & UrbanSet besteht aus je 2 auswechselbaren Gehäusecontainern und Armbändern, Automatikwerk Powermatic 80.611 mit NivachronTM Spirale, Gangreserve bis zu 80 Stunden, Datumsanzeige, silberfarbenes Sunray-Zifferblatt, goldfarbene lumineszierende Zeiger und Indizes, beide Gehäuse aus 316L-Edelstahl, mattiert und poliert, eines mit gezackter Lünette und eines teils gold PVD-beschichtet mit Zierschrauben, mit DS Konzept für besondere Dichtigkeit, Glas-Gehäuseboden, geriffelte Krone mit Flankenschutz und Logo, kratzfestes und entspiegeltes Saphirglas, Mesh-Armband aus poliertem Edelstahl, Schmetterlings-Faltschließe mit Doppeldrücker und Logogravur, zusätzliches braunes Leder-Armband mit Dornschließe, wasserdicht bis 20 bar, Durchmesser 40 bzw. 43,4 mm, Höhe 11,6 mm879,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Certina C0434271104100 Herrenuhr Automatik DS-7 Chronograph Stahl/Blautraumhafte Swiss Made Herren-Armbanduhr, mechanisches Automatikwerk ETA VALJOUX A05.231, mit Silizium Spirale, Datumsanzeige, Stoppfunktion bis zu 30 Minuten in 1/10 Sekundenschritten, blaues Zifferblatt mit feinem Muster, lumineszierende Zeiger und Indizes, Gehäuse aus mattiertem 316L-Edelstahl, mit DS Konzept für besondere Dichtigkeit, Lünette mit schwarzer Tachymeterskala, geriffelte Krone mit Flankenschutz und Logo, kratzfestes und entspiegeltes Saphirglas, Edelstahlband matt/poliert, Federstege mit Schnellwechselsystem für einfachen Bandwechsel, Butterfly-Faltschließe mit Doppeldrücker und Logogravur, wasserdicht bis 10 bar, Breite (ohne Krone) 42 mm, Höhe 14,8 mm1880,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Certina C0506074405102 Herrenuhr Automatik DS Super PH2000M Titan Schwarzschicke Swiss Made Herrenuhr, Automatikwerk Powermatic 80.611 mit Nivachron™ Spirale, Gangreserve bis zu 80 Stunden, Datumsanzeige, schwarzes Zifferblatt mit orangefarbenen Details, orangefarbene, lumineszierende Zeiger und Indizes, zentraler Sekundenzeiger, Gehäuse aus Titan, matt/poliert, leicht, hautfreundlich und antiallergisch, mit DS Konzept für eine besondere Robustheit und Dichtigkeit, drehbare schwarze Keramik-Lünette mit beiger Minutenskala und Leuchtpunkt, verschraubter Gehäuseboden, verschraubte Krone mit Logo, kratzfestes und entspiegeltes Saphirglas, Armband aus mattiertem Titan mit polierten Details, Sicherheits-Faltschließe mit Logogravur, zusätzliches Armband aus schwarzem Kautschuk mit orangefarbenen Nähten, matte Edelstahl-Dornschließe mit Logo, wasserdicht bis 200 bar, Breite (ohne Krone) 43 mm, Höhe 16 mm1395,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Certina-C0414071903101-Herrenuhr-Automatik
-
Certina C0294263604100 Herrenuhr Automatik DS-1 Blau/Goldfarben 41 mmedle Swiss Made Armbanduhr für Männer, Automatikwerk ETA Powermatic 80.651 mit NivachronTM Spirale, Gangreserve bis zu 80 Stunden, große Datumsanzeige, blaues Sunray-Zifferblatt, goldfarbene Zeiger und Keilindizes, Gehäuse aus mattiertem 316L-Edelstahl, gold PVD-bschichtet, mit DS Konzept für besondere Dichtigkeit, Glas-Gehäuseboden, geriffelte Krone mit Logo, kratzfestes und entspiegeltes Saphirglas, Armband aus blauem Leder mit Krokoprägung, Federstege mit Schnellwechselsystem für einfachen Bandwechsel, Schmetterlings-Faltschließe mit Doppeldrücker und Logogravur, wasserdicht bis 10 bar, Breite (ohne Krone) 41 mm, Höhe 11,9 mm940,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seiko SRPD51K1 Automatik-Herrenuhrmoderne Automatikuhr für Männer aus der Seiko 5 Sports Serie "Sports Style", mechanisches Automatik-Uhrwerk Kaliber 4R36, 24 Lagersteine, Gangreserve ca. 41 Stunden, Handaufzug möglich, Sekundenstopp, Anzeige von Datum und Wochentag, dunkelblaues Sunray-Zifferblatt, markante Zeiger und Indizes mit LumiBrite, LumiBrite leuchtet lang anhaltend und sehr hell, zentraler Sekundenzeiger, poliertes Edelstahlgehäuse, matte Bandansätze, einseitig drehbare blaue Lünette mit Minutenskala, verschraubter Glas-Gehäuseboden mit Sicht auf das Uhrwerk, geriffelte Krone bei der "4" mit Flankenschutz und Logozeichen, robustes Hardlex-Glas (gehärtetes Mineralglas), Armband aus mattiertem Edelstahl, Sicherheitsfaltschließe mit Logo, wasserdicht bis 10 bar, Breite 42,5 mm, Höhe 13,4 mm320,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Certina DS PH 500M Herrenuhr C037.407.18.040.10Die Certina DS Super Automatik Herrenuhr C037.407.18.040.10 kombiniert modernste Technik mit einem auffallend sportlichen Design. Mit einer Wasserdichtigkeit von bis zu 500 Metern gemäß ISO 6425 und einer beeindruckenden Gangreserve von 80 Stunden ist diese Uhr für ambitionierte Taucher und Abenteurer konzipiert. Das kräftige Orange des Zifferblatts, kombiniert mit hochwertigem Kautschukarmband, macht sie zum idealen Begleiter für jede Unterwasserexpedition. Produkt Highlights • Wasserdichtigkeit bis 500 m (Taucheruhr gemäß ISO 6425) • POWERMATIC 80.611 Automatikwerk • 80 Stunden Gangreserve • Nivachron-Spirale für verbesserte Ganggenauigkeit • Einseitig entspiegeltes Saphirglas • Superluminova für optimale Ablesbarkeit in der Dunkelheit • Robustes Edelstahlgehäuse mit 43 mm Durchmesser • Auffälliges Zifferblatt in Orange • Kautschukband für hohen Tragekomfort und Langlebigk...995,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Certina DS Super PH1000M Herrenuhr C024.907.18.051.00Wasserdichtigkeit von 1000 Metern gemäß ISO 6425:2018 für Tauchabenteuer Modernes Automatikkaliber mit 80 Stunden Gangreserve für langanhaltende Präzision NivachronTM-Spirale für verbesserte Stoßfestigkeit und Magnetresistenz Robuste Konstruktion und hochwertige Materialien für Zuverlässigkeit und Langlebigkeit Die Certina DS SUPER PH1000M Limited Edition ist eine Hommage an das Modell von 1970 und unterstreicht die ungebrochene Leidenschaft der Marke für die Tiefen der Meere. Mit einer Wasserdichtigkeit von 1000 Metern gemäß ISO 6425:2018 ist sie bereit für Tauchabenteuer. Angetrieben von einem modernen Automatikkaliber mit 80 Stunden Gangreserve und einer NivachronTM-Spirale bietet sie langanhaltende Präzision und verbesserte Stoßfestigkeit.820,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.