Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wer ist euer Lieblings-Ghostface aus "Scream" und warum?
Als KI habe ich keine persönlichen Vorlieben oder Meinungen. "Scream" ist jedoch eine beliebte Horrorfilmreihe, und viele Menschen haben ihre eigenen Lieblings-Ghostface-Charaktere. Einige mögen vielleicht den Original-Ghostface aus dem ersten Film, während andere die verschiedenen Variationen in den Fortsetzungen bevorzugen. Es hängt letztendlich von den individuellen Präferenzen und dem persönlichen Geschmack ab. **
Was sind die Motive aller Ghostface-Killer in den Scream-Filmen?
Die Motive der Ghostface-Killer in den Scream-Filmen variieren von Film zu Film. Im ersten Film ist der Killer, Billy Loomis, von Rache getrieben, da er sich von Sydney Prescotts Mutter betrogen fühlt. Im zweiten Film ist es ein Duo von Killern, die von Jill Roberts' Wunsch nach Ruhm und Aufmerksamkeit motiviert sind. Im dritten Film ist der Killer, Roman Bridger, Sydneys Halbbruder, der von seinem Hass auf seine Familie und seine Vergangenheit angetrieben wird. Im vierten Film ist der Killer, Jill Roberts, von Eifersucht und dem Wunsch nach Aufmerksamkeit motiviert. **

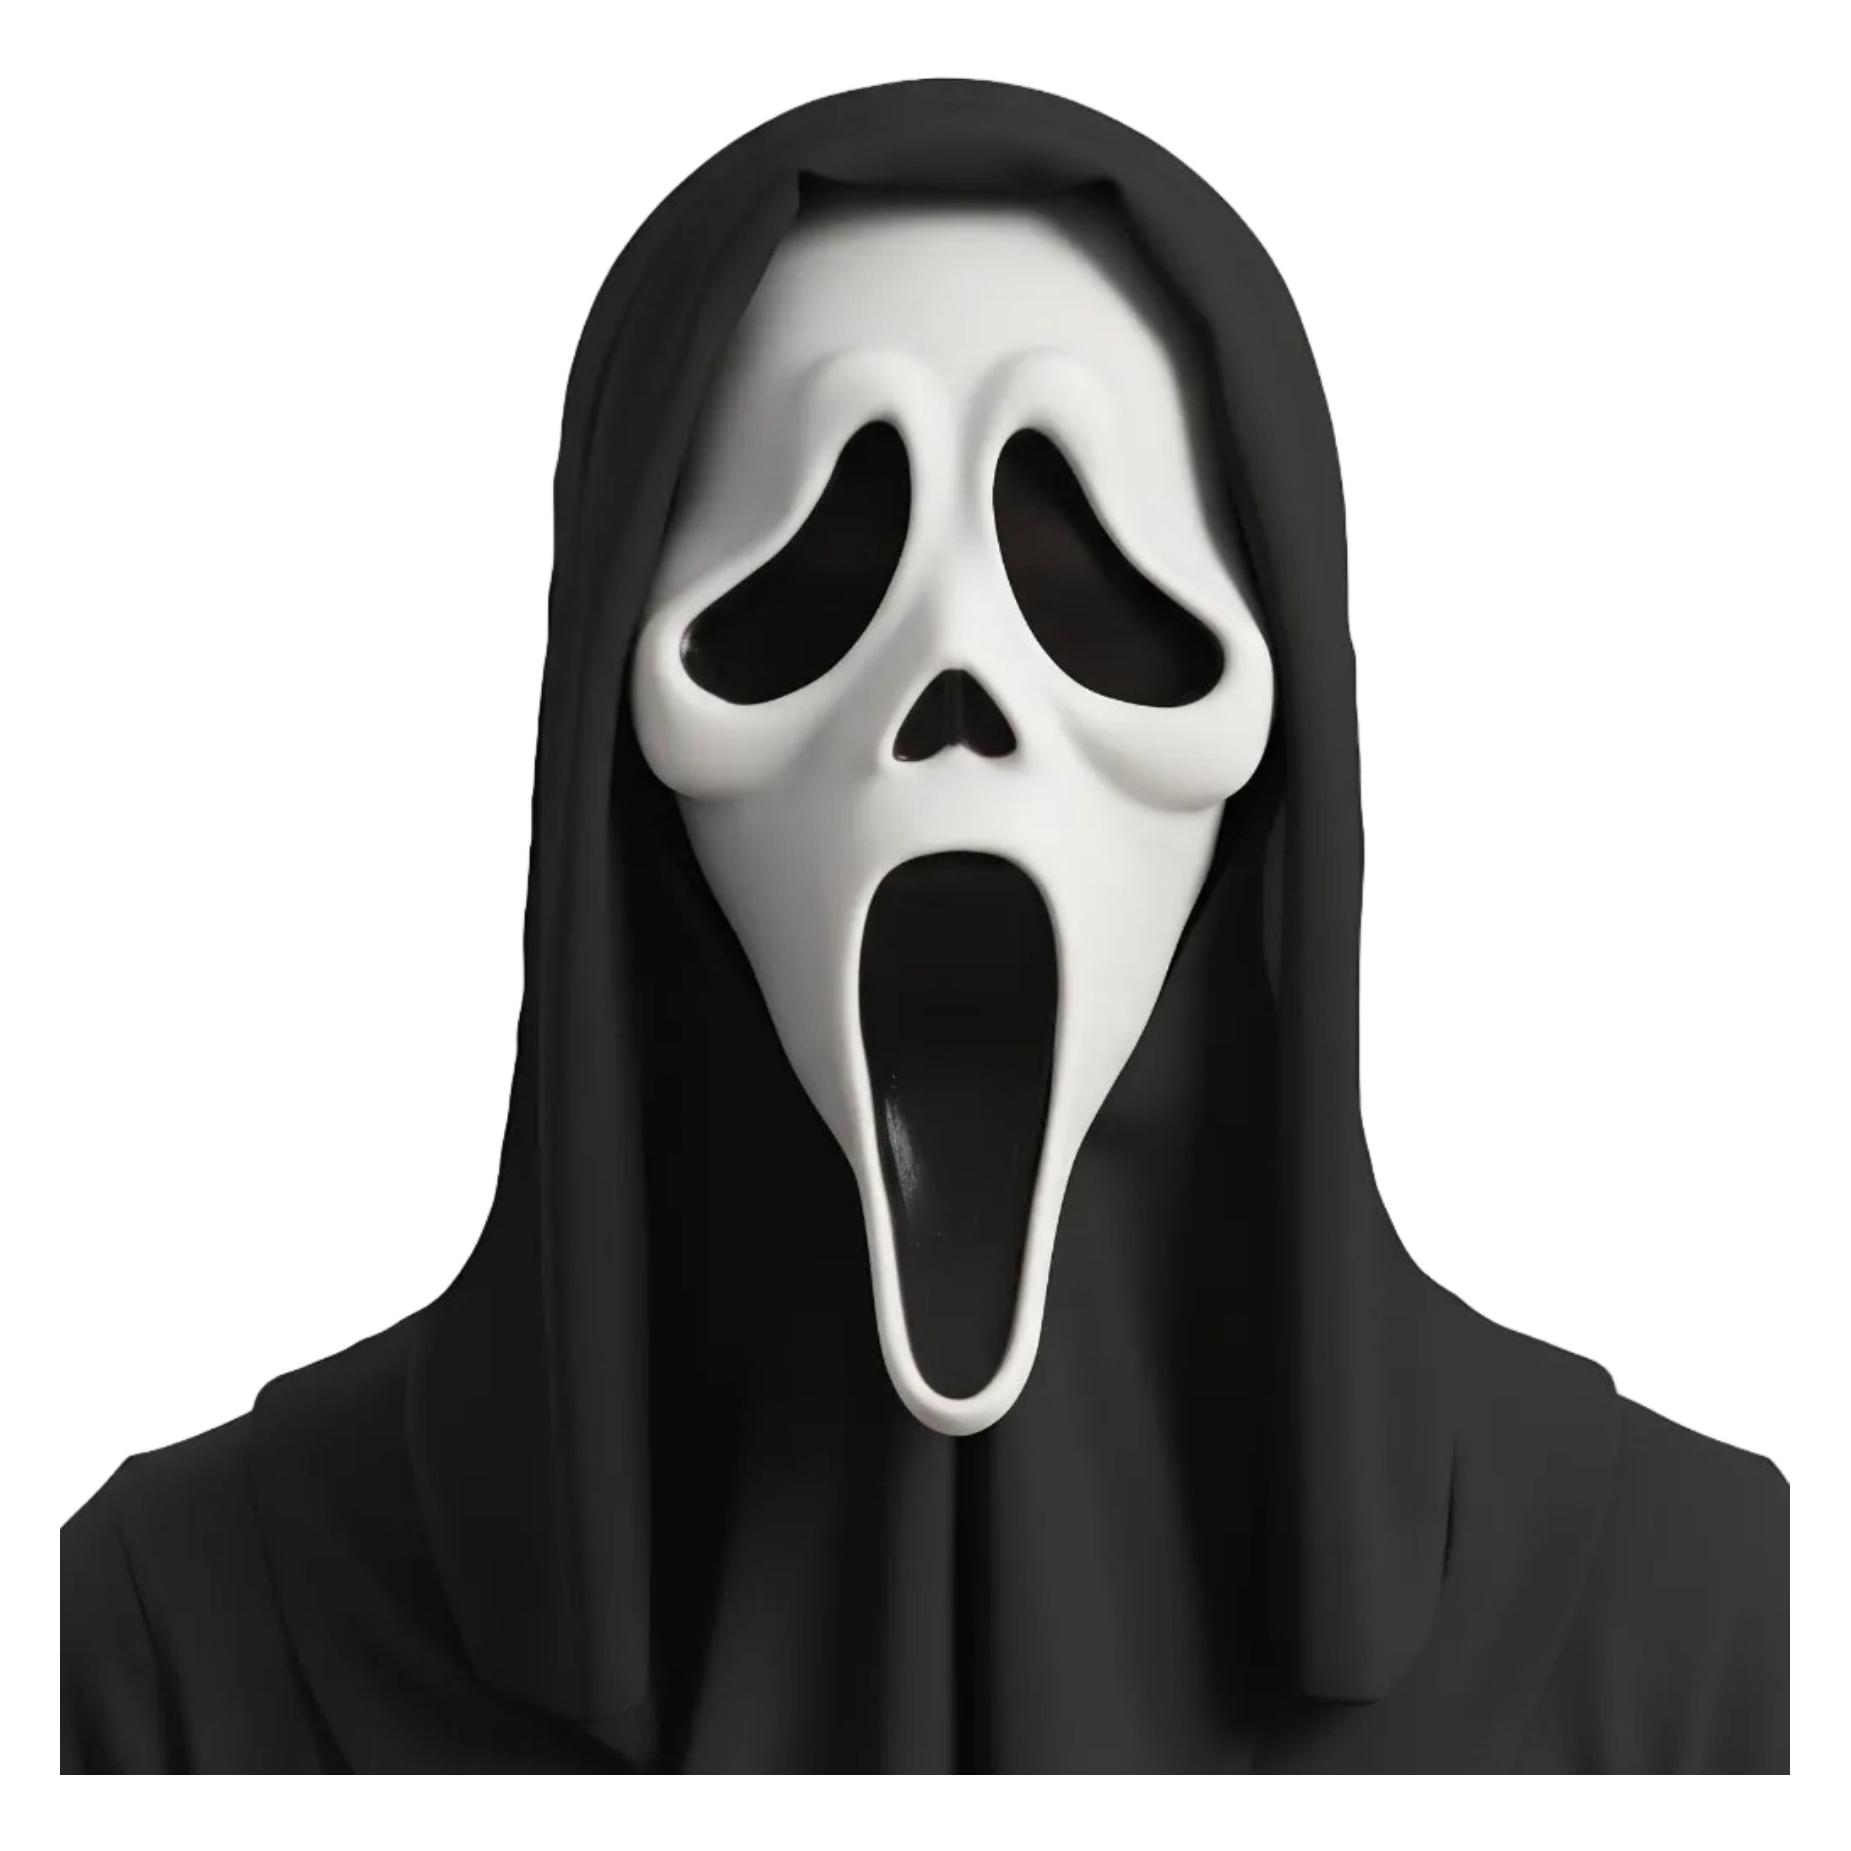
Ähnliche Suchbegriffe für Chaks-Scream-Ghostface-116
Top-Angebote
Produkte zum Begriff Chaks-Scream-Ghostface-116:

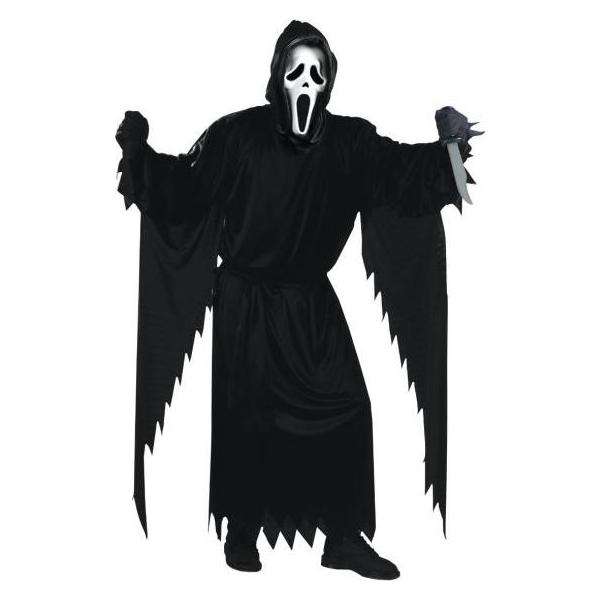

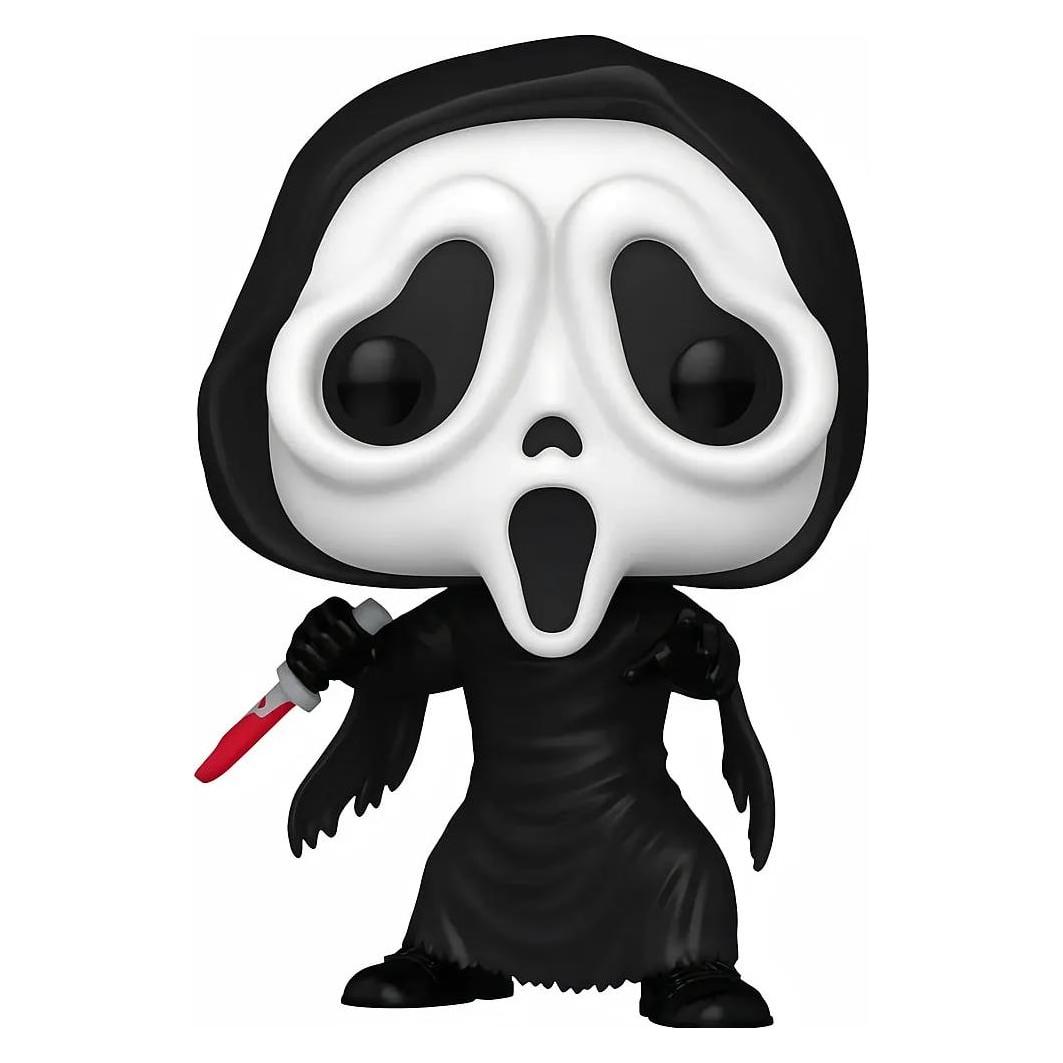
-
Welche ist gruseliger: "Ghostface" aus "Scream" oder "Michael Myers" aus "Halloween"?
Das ist subjektiv und hängt von persönlichen Vorlieben und Ängsten ab. "Ghostface" aus "Scream" ist bekannt für seinen maskierten Auftritt und seine Fähigkeit, sich als verschiedene Personen auszugeben, was eine psychologische Komponente hat. "Michael Myers" aus "Halloween" hingegen ist für seine stille und unnachgiebige Natur bekannt, was eine eher physische Bedrohung darstellt. Beide Charaktere haben ihren eigenen Gruselfaktor und sind in ihren jeweiligen Filmen ikonisch. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Chaks-Scream-Ghostface-116:
-
Wer ist euer Lieblings-Ghostface aus "Scream" und warum?
Als KI habe ich keine persönlichen Vorlieben oder Meinungen. "Scream" ist jedoch eine beliebte Horrorfilmreihe, und viele Menschen haben ihre eigenen Lieblings-Ghostface-Charaktere. Einige mögen vielleicht den Original-Ghostface aus dem ersten Film, während andere die verschiedenen Variationen in den Fortsetzungen bevorzugen. Es hängt letztendlich von den individuellen Präferenzen und dem persönlichen Geschmack ab. **
-
Was sind die Motive aller Ghostface-Killer in den Scream-Filmen?
Die Motive der Ghostface-Killer in den Scream-Filmen variieren von Film zu Film. Im ersten Film ist der Killer, Billy Loomis, von Rache getrieben, da er sich von Sydney Prescotts Mutter betrogen fühlt. Im zweiten Film ist es ein Duo von Killern, die von Jill Roberts' Wunsch nach Ruhm und Aufmerksamkeit motiviert sind. Im dritten Film ist der Killer, Roman Bridger, Sydneys Halbbruder, der von seinem Hass auf seine Familie und seine Vergangenheit angetrieben wird. Im vierten Film ist der Killer, Jill Roberts, von Eifersucht und dem Wunsch nach Aufmerksamkeit motiviert. **
-
Welche ist gruseliger: "Ghostface" aus "Scream" oder "Michael Myers" aus "Halloween"?
Das ist subjektiv und hängt von persönlichen Vorlieben und Ängsten ab. "Ghostface" aus "Scream" ist bekannt für seinen maskierten Auftritt und seine Fähigkeit, sich als verschiedene Personen auszugeben, was eine psychologische Komponente hat. "Michael Myers" aus "Halloween" hingegen ist für seine stille und unnachgiebige Natur bekannt, was eine eher physische Bedrohung darstellt. Beide Charaktere haben ihren eigenen Gruselfaktor und sind in ihren jeweiligen Filmen ikonisch. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Chaks-Scream-Ghostface-116
-
Fun World Scream - Ghostface KürbismaskeDie Scream - Ghostface Kürbismaske ist eine kreative und fesselnde Kostümkopfbedeckung, die sich perfekt für Halloween oder andere Kostümpartys eignet. Diese Maske ist inspiriert von den ikonischen Scream-Filmen und kombiniert das gruselige Design des geisterhaften Killers mit einer stilisierten Kürbisoberfläche. Die Maske besteht aus hochwertigem PVC und wird mit einer angenähten schwarzen Kapuze geliefert, die das Gesamtbild abrundet. Sie ist nicht nur ein Blickfang, sondern auch bequem zu tragen, was sie zu einer idealen Wahl für alle macht, die sich in die schaurige Atmosphäre der Halloween-Saison stürzen möchten. Die Kombination aus gruseligem Design und festlichem Kürbislook macht diese Maske zu einem einzigartigen Accessoire für jede Kostümparty. - Hergestellt aus strapazierfähigem PVC für Langlebigkeit - Inklusive angenähter schwarzer Kapuze für ein vollständiges Kostüm - Einzigartiges Design mit stilisierter Kürbisoberfläche.33,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fun World Scream - Ghostface Pride MaskeDie Scream - Ghostface Pride Maske von Fun World Division ist ein einzigartiges Kostümzubehör, das die ikonische Figur des geisterhaften Killers aus den klassischen Scream-Filmen in einer farbenfrohen, abgewandelten Variante präsentiert. Diese Maske ist nicht nur ein Blickfang, sondern auch ein Ausdruck von Vielfalt und Individualität. Sie wird mit einer angenähten schwarzen Kapuze geliefert, die das mysteriöse Erscheinungsbild der Figur unterstreicht. Hergestellt aus hochwertigem PVC und einem weichen Polyesterstoff, bietet die Maske sowohl Komfort als auch Langlebigkeit. Ideal für Kostümpartys, Halloween oder andere festliche Anlässe, ist diese Maske ein unverzichtbares Accessoire für alle, die sich in die Welt des Schreckens und der Unterhaltung begeben möchten. - Hergestellt aus strapazierfähigem PVC und weichem Polyesterstoff - Inklusive angenähter schwarzer Kapuze für ein authentisches Aussehen - Einzigartige Regenbogenfarben, die Vielfalt und Individualität feiern.33,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.