Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Champagner-de-Venoge
Top-Angebote
Produkte zum Begriff Champagner-de-Venoge:
-
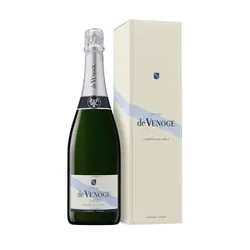
Champagner de Venoge - Cordon Bleu Brut - im EtuiDer Champagne Cordon Bleu Brut wurde erstmals 1851 kreiert – sein Name verweist einerseits auf die Venoge, den Fluss, der der Maison ihren Namen gibt, andererseits auf das prestigeträchtigste Ordensband des französischen Adels: den Orden des Heiligen Geistes. Am Gaumen zeigt sich der Cordon Bleu als überaus vielseitiger Champagne – subtil, ausgewogen und aromatisch vielschichtig. Noten von grüner Apfel, frischem Zitronenzeste und feinem Honig verbinden sich zu einem eleganten, harmonischen Genussmoment. Ein Champagne mit Stil und Substanz – perfekt für feine Speisen oder einfach, um besondere Momente zu veredeln.41,44 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
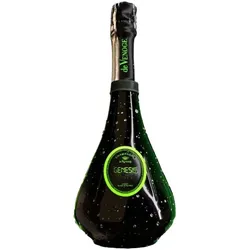
Der Venoge Brut Genesis Code 1 Blanc de Blancs in GeschenkverpackungDer Venoge Brut Genesis Code 1 Blanc de Blancs in Geschenkverpackung ist ein exklusiver Brut-Champagner aus 100 % Chardonnay. Dieser Blanc de Blancs besticht durch Aromen von Zitrusfrüchten, Zitronenschale, weißen Blüten, Holunderblüten, grünem Apfel, Birne, Kreide und einer subtilen Mineralität. Der Geschmack ist trocken, raffiniert und elegant, mit einer sanften Perlage, frischer Säure, feinen Zitrusnoten und einem langen, zarten Abgang. Durch die lange Reifung auf der Hefe erhält der199,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
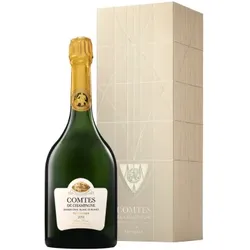
Champagner Taittinger - Comtes de Champagner - Blanc de blanc - 2014Der Comtes de Champagne 2014 aus dem Hause Taittinger ist eine Cuvée Blanc de Blancs, die ausschließlich aus Chardonnay-Trauben der renommierten Côte des Blancs gekeltert wurde. Ein Paradebeispiel für die Reinheit großer Kreideböden – salin, präzise und von mineralischer Eleganz. Dieser Champagner zeigt eine außergewöhnliche aromatische Klarheit. Die Nase ist tief, kühl und fein nuanciert, getragen von Noten weißer Blüten, Zitrusfrucht und nassem Stein. Am Gaumen überzeugt er mit puristischer Finesse, straffer Struktur und einem kühlen, fast kristallinen Ausdruck – ganz im Zeichen dieses herausragenden Jahrgangs. Ein großer Champagner für Kenner und Sammler – mit Format, Tiefe und exzellentem Entwicklungspotenzial.195,35 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
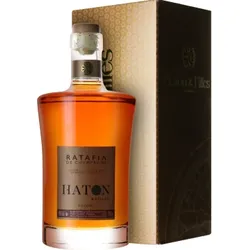
Ratafia de Champagner - Champagner Haton et FillesRatafia wird aus nicht gegorenem Traubensaft hergestellt, dem man neutralen Alkohol zusetzt. Haton & Fils präsentiert uns Ratafia mit einer sehr schönen bernsteinfarbener Robe mit Kupfer Nuancen, feinen und sehr eleganten Aromen. Harmonischer und ausgewogener Genuss, originell und ideal zum Aperitif.25,19 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Champagner-de-Venoge:
-
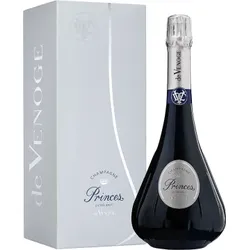
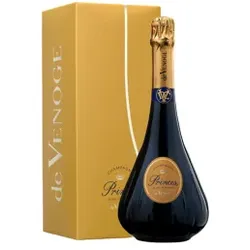
Champagner de Venoge - Princes Blanc de Blancs - en EtuiDer Champagne de Venoge - Princes Blanc de Blancs verkörpert pure Eleganz. Eine Mischung aus Premiers und Grands Crus, die hauptsächlich aus Mesnil sur Oger und Trépail stammen, lässt einen Champagner von großer Finesse entstehen. Dieser Wein mit seiner ausgeprägten Mineralität besticht durch seine subtilen Aromen von weißen Blüten und Zitrusfrüchten. Perfekt als Aperitif oder zu delikaten Speisen, verspricht er einen raffinierten Moment und eine schöne Alterungsfähigkeit. Ohne zu zögern genießen!69,20 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Champagner de Venoge - Cordon Bleu Brut - im EtuiDer Champagne Cordon Bleu Brut wurde erstmals 1851 kreiert – sein Name verweist einerseits auf die Venoge, den Fluss, der der Maison ihren Namen gibt, andererseits auf das prestigeträchtigste Ordensband des französischen Adels: den Orden des Heiligen Geistes. Am Gaumen zeigt sich der Cordon Bleu als überaus vielseitiger Champagne – subtil, ausgewogen und aromatisch vielschichtig. Noten von grüner Apfel, frischem Zitronenzeste und feinem Honig verbinden sich zu einem eleganten, harmonischen Genussmoment. Ein Champagne mit Stil und Substanz – perfekt für feine Speisen oder einfach, um besondere Momente zu veredeln.41,44 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Der Venoge Brut Genesis Code 1 Blanc de Blancs in GeschenkverpackungDer Venoge Brut Genesis Code 1 Blanc de Blancs in Geschenkverpackung ist ein exklusiver Brut-Champagner aus 100 % Chardonnay. Dieser Blanc de Blancs besticht durch Aromen von Zitrusfrüchten, Zitronenschale, weißen Blüten, Holunderblüten, grünem Apfel, Birne, Kreide und einer subtilen Mineralität. Der Geschmack ist trocken, raffiniert und elegant, mit einer sanften Perlage, frischer Säure, feinen Zitrusnoten und einem langen, zarten Abgang. Durch die lange Reifung auf der Hefe erhält der199,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Champagner-de-Venoge
-
Champagner Taittinger - Comtes de Champagner - Blanc de blanc - 2014Der Comtes de Champagne 2014 aus dem Hause Taittinger ist eine Cuvée Blanc de Blancs, die ausschließlich aus Chardonnay-Trauben der renommierten Côte des Blancs gekeltert wurde. Ein Paradebeispiel für die Reinheit großer Kreideböden – salin, präzise und von mineralischer Eleganz. Dieser Champagner zeigt eine außergewöhnliche aromatische Klarheit. Die Nase ist tief, kühl und fein nuanciert, getragen von Noten weißer Blüten, Zitrusfrucht und nassem Stein. Am Gaumen überzeugt er mit puristischer Finesse, straffer Struktur und einem kühlen, fast kristallinen Ausdruck – ganz im Zeichen dieses herausragenden Jahrgangs. Ein großer Champagner für Kenner und Sammler – mit Format, Tiefe und exzellentem Entwicklungspotenzial.195,35 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Ratafia de Champagner - Champagner Haton et FillesRatafia wird aus nicht gegorenem Traubensaft hergestellt, dem man neutralen Alkohol zusetzt. Haton & Fils präsentiert uns Ratafia mit einer sehr schönen bernsteinfarbener Robe mit Kupfer Nuancen, feinen und sehr eleganten Aromen. Harmonischer und ausgewogener Genuss, originell und ideal zum Aperitif.25,19 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
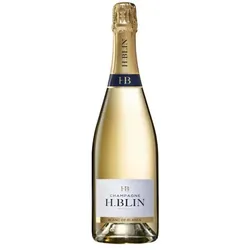
H. Blin Champagner - Champagner Blanc de BlancsDieser Blanc de Blancs Champagner, voller Frische und Rundheit, ist so eine Art Geheimtipp für alle festlichen Anlässe und eine clevere Wahl und Lösung für Ihren Geldbeutel! Unwiderlegbarer Prestige Champagner: goldgelbe Farbe, leicht und lebendig, bringt er ein komplexes Bukett zum Ausdruck, wo sich buttrige Aromen zu Getreide und Fruchtnoten gesellen. Das Geschmackserlebnis dieses leichten und milden Champagners ist eine ständige Entwicklung bis hin zum leicht salzigen Abgang dank einiger mineralischer Akzente. Dieser Blanc de Blancs aus dem Haus H. Blin will mit Ihnen feiern! Mehr Information zum Haus: champagne-blin.45,70 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas Thread Fit von Token ist ein robustes Installationswerkzeug, das speziell für die TF37-Serie entwickelt wurde. Es bietet eine präzise und zuverlässige Montage für verschiedene Rahmentypen, darunter BB386/BB392 und PF30. Mit einem Gewicht von 400 g pro Set ist es leicht zu handhaben und ideal für den Einsatz in der Fahrradwerkstatt oder für Heimwerker. Das Werkzeug ist mit einem Führungsmechanismus ausgestattet, der eine einfache und fehlerfreie Installation ermöglicht. Es ist kompatibel mit dem Park Tool BBT-27.3, was die Vielseitigkeit und Funktionalität des Produkts erhöht. Hergestellt in Frankreich, ist das Thread Fit sowohl für erfahrene Mechaniker als auch für Hobbyisten geeignet, die Wert auf Qualität und Präzision legen. - Kompatibel mit verschiedenen Tretlagerprofilen wie Shimano und BB30 - Inklusive Führungsmechanismus für einfache Montage - Robuste Konstruktion für Langlebigkeit und Zuverlässigkeit - Leichtes Design mit nur 400 g pro Set.26,02 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.