Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Chaval-Bobal-rosado-DO
Top-Angebote
Produkte zum Begriff Chaval-Bobal-rosado-DO:
-
Chaval Macabeo blanco DO 750ml100% Macabeo Anbaugebiet: DO Valencia, Utiel-Requena Selektion im Weinberg, frühzeitige maschinelle Ernte, kontrollierte Fermentation bei niedriger Temperatur und Reifung in INOX-Stahltanks Hellgelbe Farbe, Aromen von frischen Zitrusfrüchten mit Hauch von Apfel und Birne und mit milden mineralischen Untertönen. Am Gaumen sehr frisch und knackig mit milder Ananas, Zitrusfrüchten, Birne und einem Hauch von weißen Blüten. Erfrischend knusprig und sauber.8,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Pasión de Bobal Rosado Bodegas Sierra Norte 2023 BIOPasión de Bobal Rosado von Bodegas Sierra Norte Ein charakterstarker BioRosé aus Valencia Die spanische Weinregion Valencia insbesondere das höher gelegene Weinbaugebiet UtielRequena birgt einen wahren Schatz an autochthonen Rebsorten. Hier hat sich das renommierte Weingut Bodegas Sierra Norte voll und ganz dem anspruchsvollen ökologischen Weinbau verschrieben. Mit tiefem Respekt vor der Natur und handwerklichem Geschick gelingt es dem Team das einzigartige Terroir dieser kargen von kontine...8,15 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Pasión de Bobal Rosado Bodegas Sierra Norte 2024 BIOPasión de Bobal Rosado von Bodegas Sierra Norte Ein charakterstarker BioRosé aus Valencia Im Hinterland von Valencia wo das mediterrane Klima auf kontinentale Einflüsse trifft hat die renommierte Bodegas Sierra Norte ein wahres Refugium für den ökologischen Weinbau geschaffen. Auf Höhenlagen von bis zu 900 Metern über dem Meeresspiegel reifen die Trauben unter perfekten Bedingungen langsam und gleichmäßig heran. Die kühlen Nächte und die intensive Sonneneinstrahlung des spanischen Ostens ve...8,15 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Chaval-Bobal-rosado-DO:
-
Chaval Bobal rosado DO 750mlRebsorte: 100% Bobal Anbaugebiet: DO Valencia, auf kalkhaltigen Böden, trockenes Klima Maschinelle Ernte. Die Trauben unterliegen einer kalten Mazeration und sind bei 16o C fermentiert, kurze Reifung in INOX-Stahltanks Beschreibung: Intensive, helle, elegante Himbeerfarbe. Aromen: Anhaltende Noten roter Früchte mit der Leitfrucht Himbeere im Vordergrund. Am Gaumen fleischig und geschmeidig mit einer erfrischenden, lebendigen Säure, dazu ein sehr präsentes Finish hinterlassend.8,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Chaval Macabeo blanco DO 750ml100% Macabeo Anbaugebiet: DO Valencia, Utiel-Requena Selektion im Weinberg, frühzeitige maschinelle Ernte, kontrollierte Fermentation bei niedriger Temperatur und Reifung in INOX-Stahltanks Hellgelbe Farbe, Aromen von frischen Zitrusfrüchten mit Hauch von Apfel und Birne und mit milden mineralischen Untertönen. Am Gaumen sehr frisch und knackig mit milder Ananas, Zitrusfrüchten, Birne und einem Hauch von weißen Blüten. Erfrischend knusprig und sauber.8,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Chaval-Bobal-rosado-DO
-
Pasión de Bobal Rosado Bodegas Sierra Norte 2023 BIOPasión de Bobal Rosado von Bodegas Sierra Norte Ein charakterstarker BioRosé aus Valencia Die spanische Weinregion Valencia insbesondere das höher gelegene Weinbaugebiet UtielRequena birgt einen wahren Schatz an autochthonen Rebsorten. Hier hat sich das renommierte Weingut Bodegas Sierra Norte voll und ganz dem anspruchsvollen ökologischen Weinbau verschrieben. Mit tiefem Respekt vor der Natur und handwerklichem Geschick gelingt es dem Team das einzigartige Terroir dieser kargen von kontine...8,15 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Pasión de Bobal Rosado Bodegas Sierra Norte 2024 BIOPasión de Bobal Rosado von Bodegas Sierra Norte Ein charakterstarker BioRosé aus Valencia Im Hinterland von Valencia wo das mediterrane Klima auf kontinentale Einflüsse trifft hat die renommierte Bodegas Sierra Norte ein wahres Refugium für den ökologischen Weinbau geschaffen. Auf Höhenlagen von bis zu 900 Metern über dem Meeresspiegel reifen die Trauben unter perfekten Bedingungen langsam und gleichmäßig heran. Die kühlen Nächte und die intensive Sonneneinstrahlung des spanischen Ostens ve...8,15 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
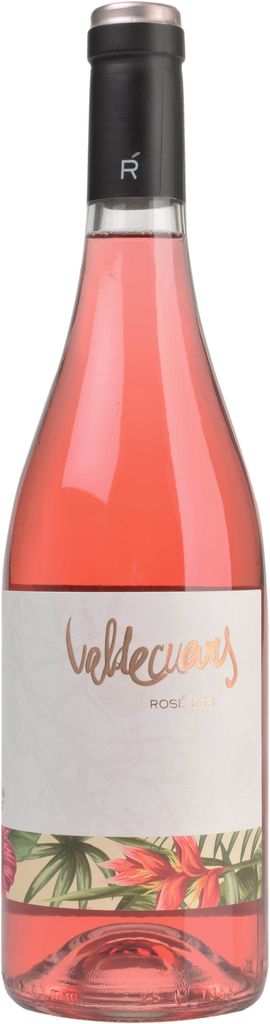
Rosado Rueda DO 2024 Valdecuevas<h1>Valdecuevas Rosado Rueda DO 2024 – Ausdrucksstarkes Rosé-Erlebnis aus Rueda</h1> <p> Die exklusive Cuvee aus Tempranillo und Verdejo präsentiert sich als charaktervoller Roséwein aus der angesehenen Region Rueda. Die Weinbereitung mit streng limitierter Vorlaufmenge, teilweisem Ausbau in Holzbottichen und Edelstahltank sowie selektivem Handlese-Verfahren unterstreicht den Qualitätsanspruch der Kellerei Valdecuevas. Die kargen, steinigen Böden Ruedas prägen die mineralische Struktur; die kühle Vergärung bewahrt Frische und schenkt dem Valdecuevas Rosado ein Bouquet roter Früchte, balsamische Anklänge und einen eleganten Nachhall mit feiner Bitternote. Jeder Schluck spiegelt das facettenreiche Terroir und die aufwändige Bearbeitung wider – ein genussvoller Ausdruck spanischer Rosé-Kunst. </p> <ul> <li><strong>Rebsorten:</strong> Tempranillo, Verdejo</li> <li><strong>Jahrgang:</strong> 2024</li> <li><strong>Region:</strong> Rueda DO, Spanien</li> <li><strong>Farbe:</strong> Intensives, klares Rosa</li> <li><strong>Alkoholgehalt:</strong> 13.5 Prozent Volumen</li> <li><strong>Weinbereitung:</strong> Selektive Handlese, sanftes Pressen, temperaturkontrollierte Vergärung, Ausbau in Edelstahltanks und Holzbottichen</li> <li><strong>Aromen:</strong> Rote Früchte, Laub, Unterholz, balsamische Noten</li> <li><strong>Stilistik:</strong> Frisch, intensiv, feiner Bitterton im Abgang</li> <li><strong>Kellerei:</strong> Valdecuevas</li> </ul> <p> <strong>Genuss-Tipp:</strong> Ideal zu Hähnchen mit sahniger Estragon-Sauce. Für den vollen Ausdruck der Frische empfehlen wir eine Serviertemperatur von 8–10 Grad Celsius. </p> Allergene:enthält Enthält Sulfite12,40 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
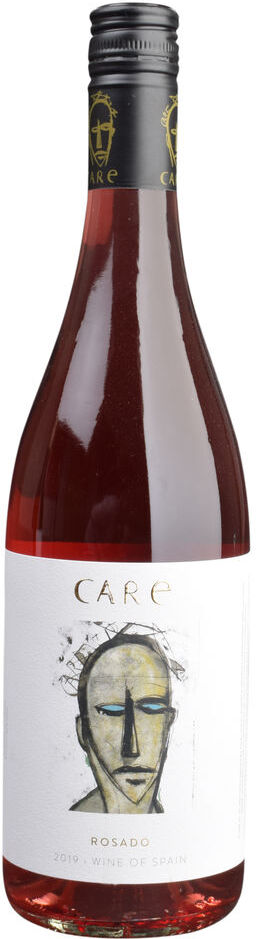
Rosado Carińena DO 2025 CARE<h2>Fruchtige Eleganz aus Spaniens Cariñena: Rosado Cariñena DO 2025 von CARE</h2> <p> Der Rosado Cariñena DO verführt mit der lebendigen Intensität der Rebsorten Tempranillo und Cabernet, gewachsen im renommierten Campo de Cariñena in Spanien. Im Glas entfaltet sich eine betonte Frische mit Noten von roten Beeren und Kirschen – geprägt von sonnenverwöhnten Weinbergen und einem mineralisch geprägten Terroir. Die sorgfältige Handlese und eine kurze Maischestandzeit sorgen für die zartrosa Farbe sowie die elegante Aromendichte. Durch temperaturkontrollierte Gärung im Edelstahltank bleibt die erfrischende Säure erhalten und macht diesen Roséwein zum authentischen Botschafter seiner Region. Ausdrucksstark, unkompliziert und mit mediterraner Leichtigkeit, bringt er die Einzigartigkeit Cariñenas eindrucksvoll ins Glas. </p> <ul> <li><strong>Jahrgang:</strong> 2025</li> <li><strong>Rebsorten:</strong> Tempranillo, Cabernet</li> <li><strong>Region:</strong> Campo de Cariñena, Spanien</li> <li><strong>Kellerei:</strong> CARE</li> <li><strong>Alkoholgehalt:</strong> 12.5 Prozent Volumen</li> <li><strong>Stil:</strong> Trocken, fruchtbetonter Rosé mit animierender Säure</li> <li><strong>Aromen:</strong> Rote Beeren, Kirsche, feine florale Noten</li> <li><strong>Vinifikation:</strong> Handlese - Kurze Maischestandzeit - Edelstahlausbau</li> </ul> <p><strong>Genuss-Tipp:</strong> Servieren Sie den Rosado Cariñena DO leicht gekühlt (ca. 8-10 °C). Ideal zu Chicken Curry mit Kokosmilch, Schweinekarree mit Gemüse, Tapas oder sommerlichen Salaten.</p> Allergene:enthält Enthält Sulfite5,80 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.