Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Château-Guilhem-Rouge
Top-Angebote
Produkte zum Begriff Château-Guilhem-Rouge:
-
Château Loyasson RougeEleganter Bordeaux-Genuss Der Château Loyasson Rouge ist ein vollmundiger, trockener französischer Rotwein mit einem samtig, weichen Geschmack zu einem sensationellen Preis-/Genussverhältnis. An Aromen dominieren bordeauxtypisch dunkle Früchte wie Kirsche und Pflaume. Am Gaumen betört er mit sanften Tanninen und einer verführerischen Vanillenote.Wir empfehlen, sich diesen zauberhaften Alltagswein kistenweise in den Keller zu legen, denn selten findet sich im Bordeaux so viel Trinkgenuss voll ursprünglicher Sinnlichkeit für so wenig Geld!Bereits beim einfachen, aber durchaus grundsoliden Bordeaux-Rotwein zeigt sich der unverwechselbare Charakter der Gewächse dieser auf der ganzen Welt einmaligen Weinbauregion. Sie sind delikat, ausgewogen und rund. Ein sehr schönes Beispiel ist der Château Loyasson.5,80 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Château Brown Rouge 2019Die vierte Weinverwirklichung der Familie Mau ist ein großer Erfolg: frisch und fruchtig. Vom Aussehen deutlich ein Léognan, finden wir mit Freude die Signatur von Stéphane Derenoncourt, führend in der Rotweinherstellung. Komplexität, eleganter Charakter und eine schöne Balance. 2019 ein schwieriger Jahrgang? Nicht für Brown!29,23 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie würdet ihr "Château d'Yquem" aussprechen?
"Château d'Yquem" wird auf Französisch in etwa wie "Schato deekem" ausgesprochen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Château-Guilhem-Rouge:
-
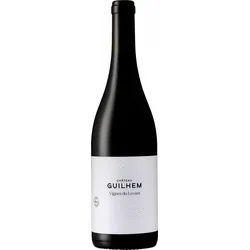
Château Guilhem RougeMerlot und Cabernet Franc bilden das Rückgrat des Weins, der dunkel und rund ist mit vielen Brombeeren, schwarzen Johannisbeeren und reifen Pflaumen, unterlegt mit etwas Würze vom Fass und einem kleinen Hauch Kräuternote.13,75 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
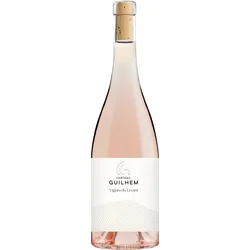
Château Guilhem RoséDie Cuvée aus Merlot und Cabernet Franc wird nach dem Saignée-Verfahren hergestellt. Um die fruchtigen Aromen der Rebsorten zu bewahren wird der Wein im Edelstahltank ausgebaut. Der Ergebnis ist ein Rosé mit einem feinwürzigen Duft nach Rosen und frischen Himbeeren. Die klare, gut ausgeprägte Frucht mit Tiefe machen den Wein sehr harmonisch und rund.11,95 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Château Loyasson RougeEleganter Bordeaux-Genuss Der Château Loyasson Rouge ist ein vollmundiger, trockener französischer Rotwein mit einem samtig, weichen Geschmack zu einem sensationellen Preis-/Genussverhältnis. An Aromen dominieren bordeauxtypisch dunkle Früchte wie Kirsche und Pflaume. Am Gaumen betört er mit sanften Tanninen und einer verführerischen Vanillenote.Wir empfehlen, sich diesen zauberhaften Alltagswein kistenweise in den Keller zu legen, denn selten findet sich im Bordeaux so viel Trinkgenuss voll ursprünglicher Sinnlichkeit für so wenig Geld!Bereits beim einfachen, aber durchaus grundsoliden Bordeaux-Rotwein zeigt sich der unverwechselbare Charakter der Gewächse dieser auf der ganzen Welt einmaligen Weinbauregion. Sie sind delikat, ausgewogen und rund. Ein sehr schönes Beispiel ist der Château Loyasson.5,80 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Château-Guilhem-Rouge
-
Château Brown Rouge 2019Die vierte Weinverwirklichung der Familie Mau ist ein großer Erfolg: frisch und fruchtig. Vom Aussehen deutlich ein Léognan, finden wir mit Freude die Signatur von Stéphane Derenoncourt, führend in der Rotweinherstellung. Komplexität, eleganter Charakter und eine schöne Balance. 2019 ein schwieriger Jahrgang? Nicht für Brown!29,23 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Château D'Estoublon Rouge 2022Tiefgründig und elegant bringt der Rouge von Château d'Estoublon die ganze Finesse des Terroirs der Alpilles zum Ausdruck. Er wird aus Syrah, Mourvèdre und Grenache Noir hergestellt und bezieht seine Struktur aus tiefgründigen, sandigen und kieseligen Lehm-Kalk-Böden. Violettrote Farbe, bezaubernde Nase von Lakritze, Zedernholz, Unterholz und milden Gewürzen. Im Mund verbinden sich reife rote Früchte und würzige Noten mit feinen, seidigen Tanninen, die von einem edlen, diskreten Holzton unterstützt werden. Langer und perfekt ausgewogener Abgang. Passt ausgezeichnet zu Rinderfilet Rossini, Lammkarree mit Kräutern der Provence, Hase à la royale.29,87 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Château Musar Rouge 2018Farbenreich, sehr duftend, mit schwarzen Früchten, Fruchtkonfitüre und Zedernholznote, hat er feste Tannine, eine großzügige Struktur und vor allem große Frische, Tiefe und natürliche Klasse. Er wird sich noch 5-6 Jahre halten, beginnt aber schon jetzt sein volles Aroma zu entfalten... Eine sehr empfehlenswerte Flasche, die von unseren Käufern gelobt wird. Dies ist vielleicht der größte Wein des Libanon, der nur in kleinen Mengen erhältlich ist.52,65 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie würdet ihr "Château d'Yquem" aussprechen?
"Château d'Yquem" wird auf Französisch in etwa wie "Schato deekem" ausgesprochen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.