Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Château-de-Sancerre-Rouge
Top-Angebote
Produkte zum Begriff Château-de-Sancerre-Rouge:
-
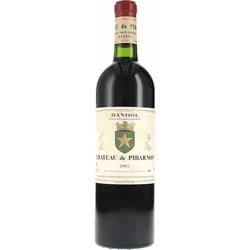
Château de Pibarnon Rouge AOC Château de Pibarnon 2007Château de Pibarnon Rouge Der majestätische RotweinKlassiker aus Bandol im Herzen der Provence In den schwindelerregenden Höhenzügen der Appellation Bandol hoch über dem azurblauen Mittelmeer thront das legendäre Weingut Château de Pibarnon. Es ist ein Ort von fast magischer Schönheit geprägt von einem natürlichen Amphitheater aus spektakulären Steinterrassen. Dieses einzigartige Terroir profitiert von kühlen Nachtwinden und einer optimalen Sonneneinstrahlung was den Weinen eine für den he...118,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Château de Pibarnon Rouge AOC Château de Pibarnon 2018Château de Pibarnon Rouge Die majestätische Seele des Bandol aus der Provence An der Spitze der Appellation Bandol thront das legendäre Château de Pibarnon wie ein natürliches Amphitheater hoch über dem azurblauen Mittelmeer. Auf einer Höhe von bis zu 300 Metern profitieren die Reben von einem außergewöhnlichen Mikroklima das die intensive Hitze der Provence durch kühle Meeresbrisen perfekt ausbalanciert. Die Böden geprägt von seltenem triassischem Kalkstein und blauem Mergel verleihen den...49,98 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
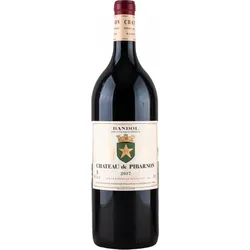
Château de Pibarnon Rouge AOC Château de Pibarnon MAGNUM 2017Château de Pibarnon Rouge Der majestätische Ausdruck des Bandol aus der Provence Im wildromantischen Hinterland der Provence wo die Klippen spektakulär ins Mittelmeer abfallen liegt eines der unbestrittenen Flaggschiffe des französischen Südens das Château de Pibarnon. Auf einer Höhe von bis zu 300 Metern über dem Meeresspiegel thronen die Reben in einem spektakulären natürlichen Amphitheater. Diese einzigartige Lage schützt die Rebstöcke vor den schärfsten Winden fängt das gleißende Licht...97,98 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie würdet ihr "Château d'Yquem" aussprechen?
"Château d'Yquem" wird auf Französisch in etwa wie "Schato deekem" ausgesprochen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Château-de-Sancerre-Rouge:
-
Château de Sancerre RougeKraftvoller Pinot Noir aus Sancerre Viele Weinliebhaber verbinden mit dem Château de Sancerre einen ausgezeichneten Sauvignon Blanc. Der Château de Sancerre Rouge ist jedoch der beste Beweis dafür, dass sich in den erstklassigen Lagen des Weinguts auch der rote Pinot Noir wohlfühlt. Mit saftigen Aromen von roten Beeren und Sauerkirsche fängt der Wein die Aufmerksamkeit. Die satte Frucht ist auch am Gaumen sofort präsent, wo sie von feiner Lakritze und Pfefferwürze begleitet wird. Kraftvoll und gut strukturiert gleitet dieser Franzose über die Zunge, bevor ein säurebetonter und sehr harmonischer Abgang folgt.Sowohl die Ernte als auch die Selektion der Pinot Noir-Trauben geschehen per Hand. Denn nur das beste Material findet Eingang in diesen edlen Rotwein. Damit das volle Potential der Trauben zum Tragen kommt, mazeriert der Kellermeister diese bei kühlen Temperaturen noch vor der Gärung. Das Ergebnis ist ein kraftvoller, fruchtbetonter Rotwein, der Ihnen das französische »savoir vivre« im Nu ins heimische Wohnzimmer holt.Das Château de Sancerre ist eines der wenigen französischen Châteaus, welches den Namen einer Appellation trägt. Es liegt in Zentralfrankreich an der Loire, die das Klima in den Weinbergen stark beeinflusst. Das Château de Sancerre umfasst vier unterschiedliche Bodentypen, die jeweils eigenständige Weine hervorbringen. Zudem hat sich das Château dem naturnahen Weinbau verpflichtet und verfügt über das Zertifkat HVE3 (haut Valeur environnementale Stufe 3).22,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
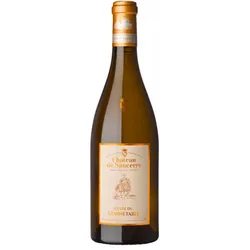
Cuvée du Connétable 2023 - Château de Sancerre - 0.75LDie Cuvée Connétable des CHÂTEAU de Sancerre ist eine Hommage an eine Symbolfigur der französischen Geschichte, Louis Sancerre. Diese Cuvée spiegelt den lebhaften, ehrlichen, raffinierten und komplexen Charakter des Connétable wider und ist ideal für Liebhaber eleganter Weißweine, die die sorgfältige Arbeit der Winzer bei der Herstellung außergewöhnlicher Weine zu schätzen wissen. Während der gesamten Verkostung lassen sich Finesse und Reichtum entdecken ein Genuss voller schöner Überraschungen.27,25 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Château de Pibarnon Rouge AOC Château de Pibarnon 2007Château de Pibarnon Rouge Der majestätische RotweinKlassiker aus Bandol im Herzen der Provence In den schwindelerregenden Höhenzügen der Appellation Bandol hoch über dem azurblauen Mittelmeer thront das legendäre Weingut Château de Pibarnon. Es ist ein Ort von fast magischer Schönheit geprägt von einem natürlichen Amphitheater aus spektakulären Steinterrassen. Dieses einzigartige Terroir profitiert von kühlen Nachtwinden und einer optimalen Sonneneinstrahlung was den Weinen eine für den he...118,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Château-de-Sancerre-Rouge
-
Château de Pibarnon Rouge AOC Château de Pibarnon 2018Château de Pibarnon Rouge Die majestätische Seele des Bandol aus der Provence An der Spitze der Appellation Bandol thront das legendäre Château de Pibarnon wie ein natürliches Amphitheater hoch über dem azurblauen Mittelmeer. Auf einer Höhe von bis zu 300 Metern profitieren die Reben von einem außergewöhnlichen Mikroklima das die intensive Hitze der Provence durch kühle Meeresbrisen perfekt ausbalanciert. Die Böden geprägt von seltenem triassischem Kalkstein und blauem Mergel verleihen den...49,98 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Château de Pibarnon Rouge AOC Château de Pibarnon MAGNUM 2017Château de Pibarnon Rouge Der majestätische Ausdruck des Bandol aus der Provence Im wildromantischen Hinterland der Provence wo die Klippen spektakulär ins Mittelmeer abfallen liegt eines der unbestrittenen Flaggschiffe des französischen Südens das Château de Pibarnon. Auf einer Höhe von bis zu 300 Metern über dem Meeresspiegel thronen die Reben in einem spektakulären natürlichen Amphitheater. Diese einzigartige Lage schützt die Rebstöcke vor den schärfsten Winden fängt das gleißende Licht...97,98 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Château de Pibarnon Rouge AOC Château de Pibarnon 2019 BIOChâteau de Pibarnon Rouge Die majestätische Eleganz des Bandol aus der Provence In den spektakulären Höhenlagen über der tiefblauen Bucht von La Ciotat thront das Château de Pibarnon wie ein natürliches Amphitheater. Dieses einzigartige Terroir in der legendären Appellation Bandol geprägt von den kargen Kalksteinböden des Trias verleiht den Weinen eine für den warmen Süden Frankreichs untypische fast schon aristokratische Frische. Unter der visionären Führung der Familie de SaintVictor ent...49,98 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Walker, Martin: Im ChâteauIm Château , Der sechzehnte Fall für Bruno, Chef de police , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20240424, Produktform: Leinen, Titel der Reihe: Bruno, Chef de police#16#, Autoren: Walker, Martin, Übersetzung: Windgassen, Michael, Seitenzahl/Blattzahl: 377, Keyword: Bestseller; Bestsellerautor; Computer; Frankreich; Geheimdienst; Privatklinik; Périgord; Südfrankreich; Urlaub; Verschwörung; cosy crime; silicon valley, Fachschema: Wein / Roman, Erzählung, Fachkategorie: Kriminalromane & Mystery: Cosy Mystery~Kriminalromane & Mystery: Polizeiarbeit~Belletristik in Übersetzung~Nationale und regionale Küche~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 186, Breite: 121, Höhe: 28, Gewicht: 350, Produktform: Gebunden, Genre: Belletristik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie würdet ihr "Château d'Yquem" aussprechen?
"Château d'Yquem" wird auf Französisch in etwa wie "Schato deekem" ausgesprochen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.