Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Welchen Wert hat ein Château La Croix Fourney Saint-Émilion Grand Cru 1999?
Der genaue Wert eines Château La Croix Fourney Saint-Émilion Grand Cru 1999 kann je nach Marktlage und Zustand der Flasche variieren. Es ist ratsam, eine Weinbewertungsseite oder einen Weinexperten zu konsultieren, um eine genaue Schätzung zu erhalten. Generell können jedoch hochwertige Saint-Émilion Grand Cru Weine aus dem Jahr 1999 einen beträchtlichen Wert haben. **
Ähnliche Suchbegriffe für Château-l-Hermitage-Grand
Top-Angebote
Produkte zum Begriff Château-l-Hermitage-Grand:
-
Château du Grand MouëysEINE PERLE DES BORDELAIS! Der Château du Grand Mouëys ist ein trockener Rotwein aus Frankreich mit einer würzigen Note. In der einladenden Nase geben rote Waldfrüchte und Cassis den Ton an, am Gaumen präsentieren sich wunderbar weiche Tannine, der Abgang beeindruckt mit samtiger Länge.Das Aushängeschild des Schloss-Weingutes offenbart nicht nur die durchgängig feine Qualität der Grand Mouëys-Weine, sondern auch ihr für Bordelaiser Verhältnisse ausgesprochen gutes Preis-/Genussverhältnis. Der »Grand Vin« des Château du Grand Mouëys wird aus den klassischen Bordeaux-Rebsorten Cabernet Sauvignon, Cabernet Franc und Merlot erzeugt. Die fein ausbalancierte Cuvée aus 51% Merlot, 30% Cabernet Sauvignon und 19% Cabernet Franc wurde nach einer vierwöchigen Mazeration über 12 Monate in Eichenfässern ausgebaut. »Château du Grand Mouëys ist für mich einer der schönsten Bordeauxweine für jeden Tag. Ob als Essensbegleiter von Montag bis Sonntag oder auch Solo bestens zu trinken - und für Einsteiger in das Bordeaux ebenfalls sehr gut geeignet. Der Mouëys mit seinem vielschichtigen Bukett von roten Beeren, Kirschen, würzigen Röstnoten und einer schönen Holznote, hat eine angenehme Säure, eine sauber gefeilte Tanninstruktur und wenn ich diesen Wein mal ein paar Jahre in meinem Keller vergesse, ist das dank seinem Lagerpotenzial von ca. 10 Jahren nicht so schlimm.« (Ulrich Breitenstein, Kundenberatung Ludwig von Kapff)14,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Château Grand Puy LacosteSpitzenwein von Château Grand Puy Das Chateau Grand Puy Lacoste hat eine lange Geschichte und gehört zu den ältesten Weingütern im Pauillac. Das malerische Chateau verfügt über 58 Hektar Rebflächen. Der 2017er Jahrgang übertrifft mal wieder alle Erwartungen und präsentiert sich in einer hervorragenden Qualität.Getragen von dunklen Früchten und saftigen Tanninen mit einer charakteristischen Persönlichkeit und wohlproportionierten Körper. Ein Muss für jeden Bordeaux Fan!76,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter



-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie würdet ihr "Château d'Yquem" aussprechen?
"Château d'Yquem" wird auf Französisch in etwa wie "Schato deekem" ausgesprochen. **
Top-Angebote
Produkte zum Begriff Château-l-Hermitage-Grand:
-
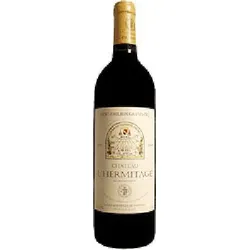
Château l ́Hermitage Grand Cru Classé St. Emilion 2000Château lHermitage SaintÉmilion Grand Cru Ein meisterhaft gereiftes BordeauxKunstwerk voller Eleganz und Tiefe Im Herzen der weltberühmten Appellation SaintÉmilion wo kalksteinreiche Tonsubstrate den Ton angeben entsteht auf dem exklusiven Château lHermitage ein Rotwein von aristokratischer Statur. Dieses kleine feine Weingut gilt unter Kennern als absoluter Geheimtipp für charakterstarke Gewächse die abseits des medialen Mainstreams mit unendlicher Tiefe und handwerklicher Perfektion glänz...69,50 €*Versand: 10,00 €Sichere Weiterleitung zum Anbieter
-
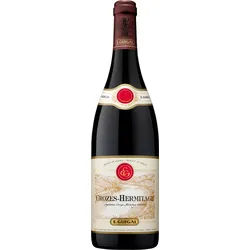
Château d?Ampuis Crozes-Hermitage ACDer Crozes-Hermitage von E. Guigal stammt von 35 Jahre alten Reben (Syrah, Grenache und Mourvèdre). Er begeistert mit schöner Fruchtnase und feiner Würze. Am Gaumen finden sich intensive Kirschnoten sowie Kräuteraromen. Ein dichter strukturierter Wein mit fein eingebundenen Gerbsäuren und gutem Potential für die kommenden Jahre.24,80 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Château du Grand MouëysEINE PERLE DES BORDELAIS! Der Château du Grand Mouëys ist ein trockener Rotwein aus Frankreich mit einer würzigen Note. In der einladenden Nase geben rote Waldfrüchte und Cassis den Ton an, am Gaumen präsentieren sich wunderbar weiche Tannine, der Abgang beeindruckt mit samtiger Länge.Das Aushängeschild des Schloss-Weingutes offenbart nicht nur die durchgängig feine Qualität der Grand Mouëys-Weine, sondern auch ihr für Bordelaiser Verhältnisse ausgesprochen gutes Preis-/Genussverhältnis. Der »Grand Vin« des Château du Grand Mouëys wird aus den klassischen Bordeaux-Rebsorten Cabernet Sauvignon, Cabernet Franc und Merlot erzeugt. Die fein ausbalancierte Cuvée aus 51% Merlot, 30% Cabernet Sauvignon und 19% Cabernet Franc wurde nach einer vierwöchigen Mazeration über 12 Monate in Eichenfässern ausgebaut. »Château du Grand Mouëys ist für mich einer der schönsten Bordeauxweine für jeden Tag. Ob als Essensbegleiter von Montag bis Sonntag oder auch Solo bestens zu trinken - und für Einsteiger in das Bordeaux ebenfalls sehr gut geeignet. Der Mouëys mit seinem vielschichtigen Bukett von roten Beeren, Kirschen, würzigen Röstnoten und einer schönen Holznote, hat eine angenehme Säure, eine sauber gefeilte Tanninstruktur und wenn ich diesen Wein mal ein paar Jahre in meinem Keller vergesse, ist das dank seinem Lagerpotenzial von ca. 10 Jahren nicht so schlimm.« (Ulrich Breitenstein, Kundenberatung Ludwig von Kapff)14,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Welchen Wert hat ein Château La Croix Fourney Saint-Émilion Grand Cru 1999?
Der genaue Wert eines Château La Croix Fourney Saint-Émilion Grand Cru 1999 kann je nach Marktlage und Zustand der Flasche variieren. Es ist ratsam, eine Weinbewertungsseite oder einen Weinexperten zu konsultieren, um eine genaue Schätzung zu erhalten. Generell können jedoch hochwertige Saint-Émilion Grand Cru Weine aus dem Jahr 1999 einen beträchtlichen Wert haben. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Château-l-Hermitage-Grand
-
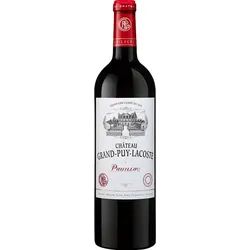
Château Grand Puy LacosteSpitzenwein von Château Grand Puy Das Chateau Grand Puy Lacoste hat eine lange Geschichte und gehört zu den ältesten Weingütern im Pauillac. Das malerische Chateau verfügt über 58 Hektar Rebflächen. Der 2017er Jahrgang übertrifft mal wieder alle Erwartungen und präsentiert sich in einer hervorragenden Qualität.Getragen von dunklen Früchten und saftigen Tanninen mit einer charakteristischen Persönlichkeit und wohlproportionierten Körper. Ein Muss für jeden Bordeaux Fan!76,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Walker, Martin: Im ChâteauIm Château , Der sechzehnte Fall für Bruno, Chef de police , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20240424, Produktform: Leinen, Titel der Reihe: Bruno, Chef de police#16#, Autoren: Walker, Martin, Übersetzung: Windgassen, Michael, Seitenzahl/Blattzahl: 377, Keyword: Bestseller; Bestsellerautor; Computer; Frankreich; Geheimdienst; Privatklinik; Périgord; Südfrankreich; Urlaub; Verschwörung; cosy crime; silicon valley, Fachschema: Wein / Roman, Erzählung, Fachkategorie: Kriminalromane & Mystery: Cosy Mystery~Kriminalromane & Mystery: Polizeiarbeit~Belletristik in Übersetzung~Nationale und regionale Küche~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 186, Breite: 121, Höhe: 28, Gewicht: 350, Produktform: Gebunden, Genre: Belletristik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie würdet ihr "Château d'Yquem" aussprechen?
"Château d'Yquem" wird auf Französisch in etwa wie "Schato deekem" ausgesprochen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.