Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Clementi-Crosti---Elektrischer
Top-Angebote
Produkte zum Begriff Clementi-Crosti---Elektrischer:
-
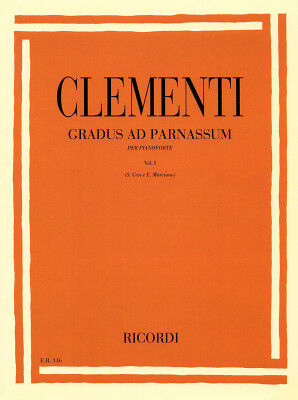
Ricordi Clementi Gradus Ad ParnassumRicordi Muzio Clementi Gradus Ad Parnassum Band 1: 27 Stücke für Klavier, herausgegeben von Sigismondo Cesi, mittlerer bis gehobener Schwierigkeitsgrad, ISMN 9790041801360, ER 136, 23 x 30,5 cm, 112 Seiten24,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
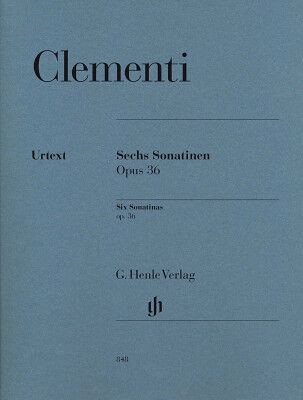
Henle Verlag Clementi Sechs SonatinenHenle Verlag Muzio Clementi Sechs Klaviersonatinen op.36: Sechs Sonatinen für Klavier, Urtextausgabe, herausgegeben von Ernst-Günter Heinemann, Fingersätze vom Komponisten, leichter bis mittlerer Schwierigkeitsgrad, ISMN 9790201808482, HN 848, 23,5 x 31 cm, 51 Seiten19,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
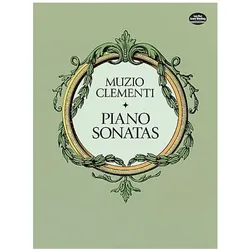
Piano Sonatas, Fachbücher von Muzio ClementiDas Buch "Piano Sonatas" von Muzio Clementi bietet eine umfassende Sammlung von Klaviersonaten, die sowohl für Studierende als auch für erfahrene Pianist*innen von Interesse ist. Diese Ausgabe umfasst bedeutende Werke wie die Sonate in G-Moll, Op. 7, Nr. 3, die Sonate in F-Dur, Op. 13, Nr. 6, und die Sonate in h-Moll, Op. 40, Nr. 2, sowie sieben weitere Stücke. Die Auswahl basiert grösstenteils auf der renommierten C. F. Peters Edition, die für ihre hohe Qualität bekannt ist. Mit 158 Seiten bietet dieses Fachbuch nicht nur die Noten, sondern auch wertvolle Einblicke in die musikalische Struktur und die stilistischen Merkmale der Kompositionen. Die englischsprachige Ausgabe aus dem Jahr 1993 ist ideal für alle, die sich mit der Klavierliteratur des Klassizismus auseinandersetzen möchten.41,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Clementi-Crosti---Elektrischer:
-
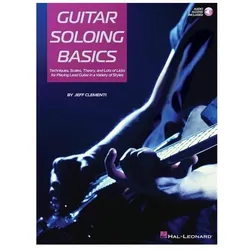
Jeff Clementi, Fachbücher von Jeff ClementiDas Fachbuch "Jeff Clementi" von Hal Leonard bietet eine umfassende Einführung in die Techniken, Skalen und Theorien, die für das Spielen von Lead-Gitarre in verschiedenen Musikstilen unerlässlich sind. Es richtet sich an Lernende, die ihre Fähigkeiten erweitern und ihre Spieltechnik verfeinern möchten. Der Autor Jeff Clementi vermittelt nicht nur grundlegende Konzepte, sondern auch zahlreiche Licks, die in der Praxis angewendet werden können. Das Buch enthält zusätzlich Online-Audio-Material, das das Lernen unterstützt und das Verständnis der Inhalte vertieft. Mit einer klaren Struktur und praxisnahen Beispielen ist dieses Buch ein wertvolles Werkzeug für alle, die ihre musikalischen Fähigkeiten auf der Gitarre verbessern möchten.28,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ricordi Clementi Gradus Ad ParnassumRicordi Muzio Clementi Gradus Ad Parnassum Band 1: 27 Stücke für Klavier, herausgegeben von Sigismondo Cesi, mittlerer bis gehobener Schwierigkeitsgrad, ISMN 9790041801360, ER 136, 23 x 30,5 cm, 112 Seiten24,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Henle Verlag Clementi Sechs SonatinenHenle Verlag Muzio Clementi Sechs Klaviersonatinen op.36: Sechs Sonatinen für Klavier, Urtextausgabe, herausgegeben von Ernst-Günter Heinemann, Fingersätze vom Komponisten, leichter bis mittlerer Schwierigkeitsgrad, ISMN 9790201808482, HN 848, 23,5 x 31 cm, 51 Seiten19,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Clementi-Crosti---Elektrischer
-
Piano Sonatas, Fachbücher von Muzio ClementiDas Buch "Piano Sonatas" von Muzio Clementi bietet eine umfassende Sammlung von Klaviersonaten, die sowohl für Studierende als auch für erfahrene Pianist*innen von Interesse ist. Diese Ausgabe umfasst bedeutende Werke wie die Sonate in G-Moll, Op. 7, Nr. 3, die Sonate in F-Dur, Op. 13, Nr. 6, und die Sonate in h-Moll, Op. 40, Nr. 2, sowie sieben weitere Stücke. Die Auswahl basiert grösstenteils auf der renommierten C. F. Peters Edition, die für ihre hohe Qualität bekannt ist. Mit 158 Seiten bietet dieses Fachbuch nicht nur die Noten, sondern auch wertvolle Einblicke in die musikalische Struktur und die stilistischen Merkmale der Kompositionen. Die englischsprachige Ausgabe aus dem Jahr 1993 ist ideal für alle, die sich mit der Klavierliteratur des Klassizismus auseinandersetzen möchten.41,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Clementi, Marcel: Good Vibes YogaGood Vibes Yoga , Wie du zu innerer Balance, Achtsamkeit und Glück findest , Batterien > Autoelektrik , Erscheinungsjahr: 20240402, Produktform: Kartoniert, Autoren: Clementi, Marcel, Seitenzahl/Blattzahl: 240, Themenüberschrift: HEALTH & FITNESS / Yoga, Keyword: Buch Yoga; Gelassenheit entwickeln; Glück finden Buch; Good vibes Yoga; Marcel Clementi; Marcel Clementi Yoga; Praxisbuch Yoga; Ratgeber Glück und Yoga; Ratgeber Yoga; Resilienz durch Yoga; Yoga Anfänger; Yoga Asanas; Yoga Buch; Yoga Buch Anfänger; Yoga Buch Übungen; Yoga Entspannung; Yoga Geschenke für Frauen; Yoga Influencer; Yoga Meditation; Yoga für Anfänger; Yoga für zuhause; Yoga gegen Stress; Yoga glücklich; Yoga zum Enspannen; bestes yoga buch; bestes yoga für anfänger; gelassener werden; innere Ruhe finden; marcel clementi yoga anfänger; marcel clementi yoga für läufer; marcel clementi yoga für unbewegliche; marcel clementi yoga zum abnehmen; marcelclementi_; yin yoga buch, Fachschema: Yoga~Meditation, Fachkategorie: Yoga~Körper und Geist: Gedanken & Methoden~Körper und Geist: Meditation und Visualisierung, Warengruppe: HC/Entspannung/Yoga/Meditation/Autogenes Training, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 184, Höhe: 22, Gewicht: 676, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.