Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Clementoni---Galileo
Top-Angebote
Produkte zum Begriff Clementoni---Galileo:
-
Clementoni Galileo Mein erster RoboterDas Set begleitet und unterstützt Ihr Kind beim Lernen und fördert die Entwicklung des logischen Denkens und die Problemlösungsfähigkeiten. Mithilfe des Sets werden Buchstaben, Zahlen, Farben und die Namen der Tiere erlernt. Der Roboter kann so programmiert werden, dass er frei herumlaufen kann oder den vorprogrammierten Routen auf den Spielkarten folgt und dem Kind dabei hilft, seine Logik- und Problemlösungsfähigkeiten zu entwickeln. Bei Verwendung im Smart-Modus erkennt der Roboter seine Position auf dem Spielbrett und macht dem Kind Vorschläge zum Spielen.89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Welche Bedeutung hat "Galileo Galileo Galileo Galileo Figaro Magnifico" für Galileo Galilei?
"Galileo Galileo Galileo Galileo Figaro Magnifico" ist ein Ausschnitt aus dem Lied "Bohemian Rhapsody" von Queen. Es hat keine direkte Bedeutung für Galileo Galilei, da er lange vor der Veröffentlichung des Liedes im 20. Jahrhundert gelebt hat. Es ist jedoch möglich, dass der Text auf Galileo Galilei anspielt, da er einer der bekanntesten Wissenschaftler seiner Zeit war und wichtige Beiträge zur Astronomie und Physik geleistet hat. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Clementoni---Galileo:
-
Clementoni Adventskalender Galileo 2016Galileo – Wissenschaft & Spiel. Klare und einfache Antworten auf viele faszinierende Fragen. Ein interessantes Spielprogramm für Jungen und Mädchen. Für alle aufgeweckten und wissensdurstigen Kinder. Zum Verstehen, Erleben und Beobachten unserer Umgebung. Hier werden Ursache und Wirkung von Phänomenen wissenschaftlich erklärt. Adventskalender mit 24 Accessoires bzw. kleinen Experimenten aus der Galileo-Welt! Jeden Tag eine neue Überraschung!49,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
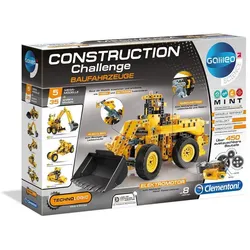
Clementoni Galileo Technologie BaufahrzeugeMit der Construction Challenge von Galileo kannst du dir verschiedene Baufahrzeuge zusammenbauen. Dabei lernst du, wie Hebel sowie Getriebe funktionieren und kannst mit Hilfe von Kreativität unterschiedliche Hypothesen aufstellen, experimentieren und eigene Ideen verwirklichen. Fünf Megamodelle und 35 weitere Fahrzeuge sind hier als herunterladbare Vorlagen möglich. Du kannst außerdem einen Elektromotor mit verbauen, der dich deine Modelle auch richtig ausprobieren lässt. Über 450 Bauteile lassen sich in unterschiedlichen Variationen aneinandersetzen und miteinander kombinieren, um verschiedene Baufahrzeuge wie die Planiermaschine und den Bagger zu erstellen.65,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Clementoni Galileo Mein erster RoboterDas Set begleitet und unterstützt Ihr Kind beim Lernen und fördert die Entwicklung des logischen Denkens und die Problemlösungsfähigkeiten. Mithilfe des Sets werden Buchstaben, Zahlen, Farben und die Namen der Tiere erlernt. Der Roboter kann so programmiert werden, dass er frei herumlaufen kann oder den vorprogrammierten Routen auf den Spielkarten folgt und dem Kind dabei hilft, seine Logik- und Problemlösungsfähigkeiten zu entwickeln. Bei Verwendung im Smart-Modus erkennt der Roboter seine Position auf dem Spielbrett und macht dem Kind Vorschläge zum Spielen.89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Clementoni---Galileo
-
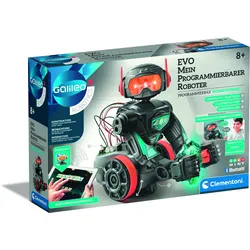
Clementoni - Galileo - EVO - Mein programmierbarer RoboterMit dem Galileo EVO Roboter von Clementoni wird der Einstieg in die Welt der Robotik und Programmierung zum spannenden Abenteuer. Dieses Bauset ist für Kinder ab 8 Jahren geeignet und verbindet spielerisches Lernen mit technischem Verständnis. ausgestattet mit drei Elektromotoren, einer Leiterplatte und Bluetooth-Technologie interaktive Funktionen durch zweifarbige LED-Augen spielerische Vermittlung von handwerklichen Fähigkeiten und logischem Denken steuerung und Programmierung über eine eigene App Der Roboter wird zunächst selbst zusammengebaut, was einen ersten Einblick in die Mechanik und Elektronik ermöglicht. Nach dem Aufbau kann der EVO Roboter über eine spezielle App programmiert werden. Die Anwendung führt mit der Blockprogrammierung auf verständliche Weise in die Grundlagen des Codierens ein. Verschiedene Funktionen und Modi lassen den Roboter Aktionen ausführen und auf seine Umgebung reagieren. So werden nicht nur technische Prinzipien, sondern auch Fähigkeiten zur Problemlösung auf unterhaltsame Weise gefördert.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Bedeutung hat "Galileo Galileo Galileo Galileo Figaro Magnifico" für Galileo Galilei?
"Galileo Galileo Galileo Galileo Figaro Magnifico" ist ein Ausschnitt aus dem Lied "Bohemian Rhapsody" von Queen. Es hat keine direkte Bedeutung für Galileo Galilei, da er lange vor der Veröffentlichung des Liedes im 20. Jahrhundert gelebt hat. Es ist jedoch möglich, dass der Text auf Galileo Galilei anspielt, da er einer der bekanntesten Wissenschaftler seiner Zeit war und wichtige Beiträge zur Astronomie und Physik geleistet hat. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.