Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Cobi-HMS-Hood-4830
Top-Angebote
Produkte zum Begriff Cobi-HMS-Hood-4830:
-
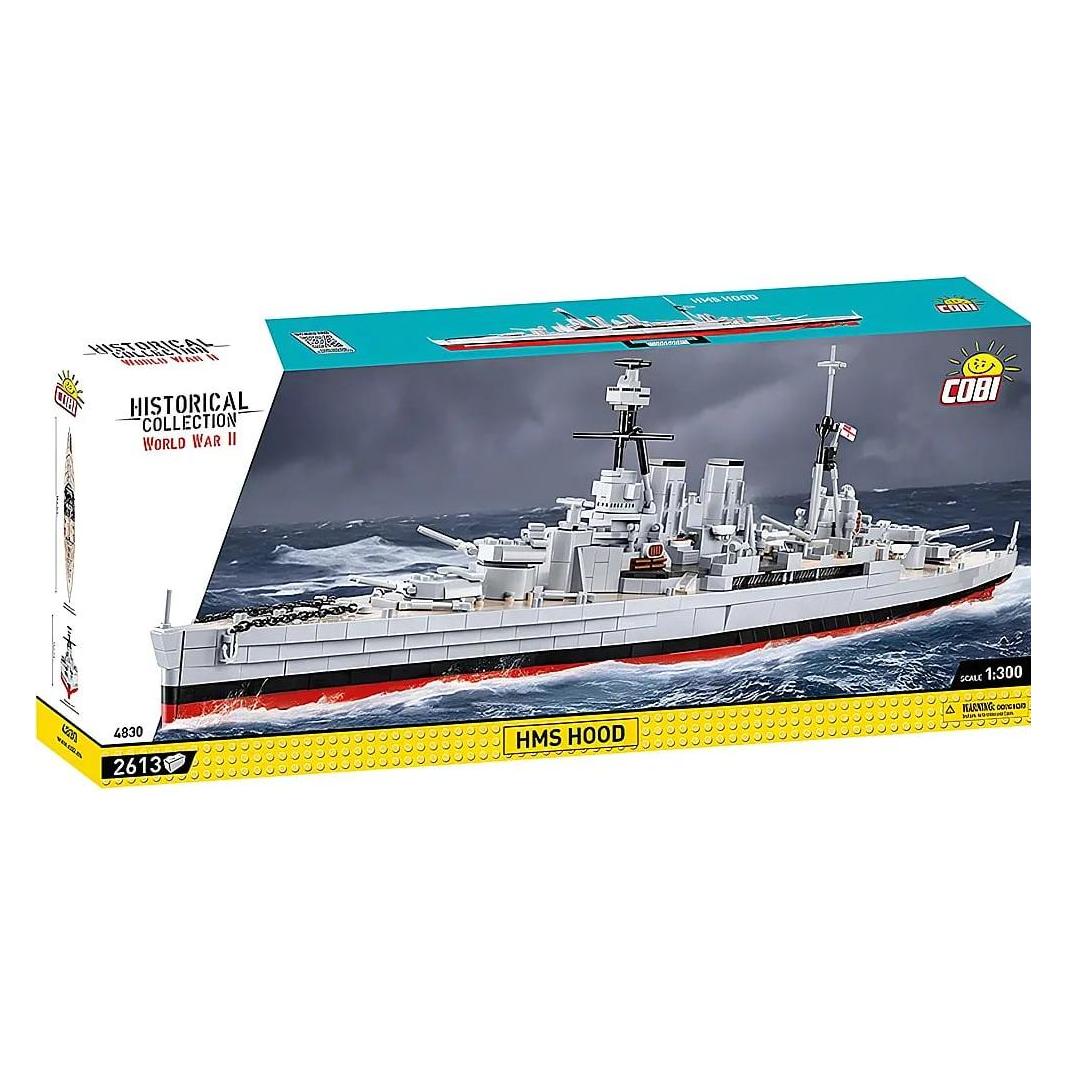
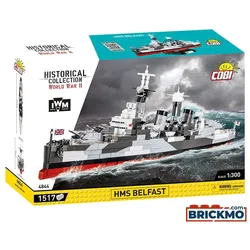
Cobi Historical Collection World War II - HMS HoodHMS Hood ist ein britischer Schlachtkreuzer aus der Zwischenkriegszeit und dem Zweiten Weltkrieg. Es wurde 1918 erbaut und zwei Jahre später in Dienst gestellt. Es war 262,3 Meter lang. Die Hauptartilleriebewaffnung des Kreuzers bestand aus acht Geschützen BL Mk I, Kaliber 381 mm. In der Zwischenkriegszeit war der Kreuzer als größtes Schiff der Welt das Prunkstück der Royal Navy. Nach Ausbruch des Zweiten Weltkriegs und der Niederlage Frankreichs wurde er nach Gibraltar transportiert, wo er sich der Einheit H anschloss. Am 21. Mai 1941 brach er in Begleitung des Schlachtschiffs "Prince of Wales" zu seiner letzten Reise auf. Drei Tage später stießen britische Schiffe in der dänischen Meerenge mit dem deutschen Schlachtschiff Bismarck und dem begleitenden schweren Kreuzer Prinz Eugen zusammen. Nach einem kurzen Artillerie-Duell über weite Distanz verursachte die gut gezielte Rakete der Bismarck eine interne Explosion im Heck der Hood, die das Schiff komplett zerstörte. Von den 1.418 Besatzungsmitgliedern wurden nur drei Matrosen gerettet. Der Untergang der "HOOD" sorgte in Großbritannien für einen gewaltigen Schock. Das Bausteinmodell der HMS Hood wurde im Maßstab 1:300 entworfen und spiegelt detailgetreu die Einzelheiten seines historischen Vorbilds wider. Das Modell ist 88 cm / 34,6" lang und 22 cm / 8,7" hoch. Es hat viele bewegliche Teile, wie Deckgeschütze, rotierende Artillerietürme, Ruder und Propeller. Das Modell wurde mit hochwertigen Drucken versehen, die Ausrüstung und Tarnung imitieren. Die Drucke nutzen sich auch bei intensivem Spielen nicht ab. Das Set enthält einen schwarzen Displayständer und ein weißes Schild mit aufgedrucktem Modellnamen und Maßstab. Das Schiff wird sicherlich Erwachsene und jüngere Geschichts-, Militärfans und Seefahrer begeistern. Es wird auf einem Schreibtisch, in einem Bücherregal, in einem Büro oder im Zimmer eines jeden Bausteinfans großartig aussehen. 2.613 hochwertige Elemente, in der EU von einem Unternehmen mit über 20-jähriger Tradition hergestellt, erfüllen die Sicherheitsstandards für Produkte für Kinder, voll kompatibel mit anderen Marken von Klemm-Bausteinen, Blöcke mit Aufdruck verformen sich nicht und verblassen nicht während des Spiels oder unter Temperatureinfluss, klare und intuitive Anleitung anhand von Zeichnungen und Symbolen, Ausstellungsständer und ein Schild mit dem Namen des Schiffes, Maßstab des Modells 1:300. Abmessungen für Modell mit Ständer (L x H): 88 cm (34,6 "") x 22 cm (8,7")185,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie findet ihr Cobi?
Als KI kann ich keine persönliche Meinung haben. Cobi ist ein Unternehmen, das sich auf die Entwicklung von intelligenten Spielzeugen und Robotern spezialisiert hat. Die Produkte von Cobi werden von vielen Menschen positiv bewertet, da sie innovative Technologien nutzen und Spaß machen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist Lego mit Cobi kompatibel?
Ja, Lego und Cobi sind kompatibel. Beide Marken verwenden das gleiche System von Noppen und Röhren, sodass die Bausteine beider Marken miteinander verbunden werden können. Es ist also möglich, Lego- und Cobi-Steine in denselben Bauwerken zu verwenden. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Cobi-HMS-Hood-4830:
-
Cobi Historical Collection World War II - HMS HoodHMS Hood ist ein britischer Schlachtkreuzer aus der Zwischenkriegszeit und dem Zweiten Weltkrieg. Es wurde 1918 erbaut und zwei Jahre später in Dienst gestellt. Es war 262,3 Meter lang. Die Hauptartilleriebewaffnung des Kreuzers bestand aus acht Geschützen BL Mk I, Kaliber 381 mm. In der Zwischenkriegszeit war der Kreuzer als größtes Schiff der Welt das Prunkstück der Royal Navy. Nach Ausbruch des Zweiten Weltkriegs und der Niederlage Frankreichs wurde er nach Gibraltar transportiert, wo er sich der Einheit H anschloss. Am 21. Mai 1941 brach er in Begleitung des Schlachtschiffs "Prince of Wales" zu seiner letzten Reise auf. Drei Tage später stießen britische Schiffe in der dänischen Meerenge mit dem deutschen Schlachtschiff Bismarck und dem begleitenden schweren Kreuzer Prinz Eugen zusammen. Nach einem kurzen Artillerie-Duell über weite Distanz verursachte die gut gezielte Rakete der Bismarck eine interne Explosion im Heck der Hood, die das Schiff komplett zerstörte. Von den 1.418 Besatzungsmitgliedern wurden nur drei Matrosen gerettet. Der Untergang der "HOOD" sorgte in Großbritannien für einen gewaltigen Schock. Das Bausteinmodell der HMS Hood wurde im Maßstab 1:300 entworfen und spiegelt detailgetreu die Einzelheiten seines historischen Vorbilds wider. Das Modell ist 88 cm / 34,6" lang und 22 cm / 8,7" hoch. Es hat viele bewegliche Teile, wie Deckgeschütze, rotierende Artillerietürme, Ruder und Propeller. Das Modell wurde mit hochwertigen Drucken versehen, die Ausrüstung und Tarnung imitieren. Die Drucke nutzen sich auch bei intensivem Spielen nicht ab. Das Set enthält einen schwarzen Displayständer und ein weißes Schild mit aufgedrucktem Modellnamen und Maßstab. Das Schiff wird sicherlich Erwachsene und jüngere Geschichts-, Militärfans und Seefahrer begeistern. Es wird auf einem Schreibtisch, in einem Bücherregal, in einem Büro oder im Zimmer eines jeden Bausteinfans großartig aussehen. 2.613 hochwertige Elemente, in der EU von einem Unternehmen mit über 20-jähriger Tradition hergestellt, erfüllen die Sicherheitsstandards für Produkte für Kinder, voll kompatibel mit anderen Marken von Klemm-Bausteinen, Blöcke mit Aufdruck verformen sich nicht und verblassen nicht während des Spiels oder unter Temperatureinfluss, klare und intuitive Anleitung anhand von Zeichnungen und Symbolen, Ausstellungsständer und ein Schild mit dem Namen des Schiffes, Maßstab des Modells 1:300. Abmessungen für Modell mit Ständer (L x H): 88 cm (34,6 "") x 22 cm (8,7")185,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie findet ihr Cobi?
Als KI kann ich keine persönliche Meinung haben. Cobi ist ein Unternehmen, das sich auf die Entwicklung von intelligenten Spielzeugen und Robotern spezialisiert hat. Die Produkte von Cobi werden von vielen Menschen positiv bewertet, da sie innovative Technologien nutzen und Spaß machen. **
Ähnliche Suchbegriffe für Cobi-HMS-Hood-4830
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist Lego mit Cobi kompatibel?
Ja, Lego und Cobi sind kompatibel. Beide Marken verwenden das gleiche System von Noppen und Röhren, sodass die Bausteine beider Marken miteinander verbunden werden können. Es ist also möglich, Lego- und Cobi-Steine in denselben Bauwerken zu verwenden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.