Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Cobi-Tirpitz
Top-Angebote
Produkte zum Begriff Cobi-Tirpitz:
-
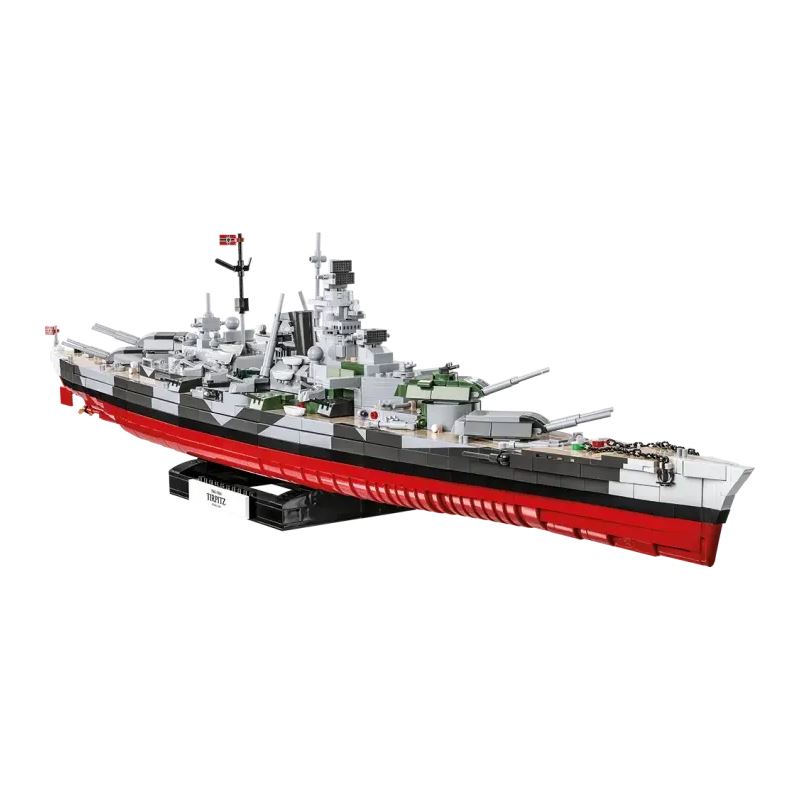
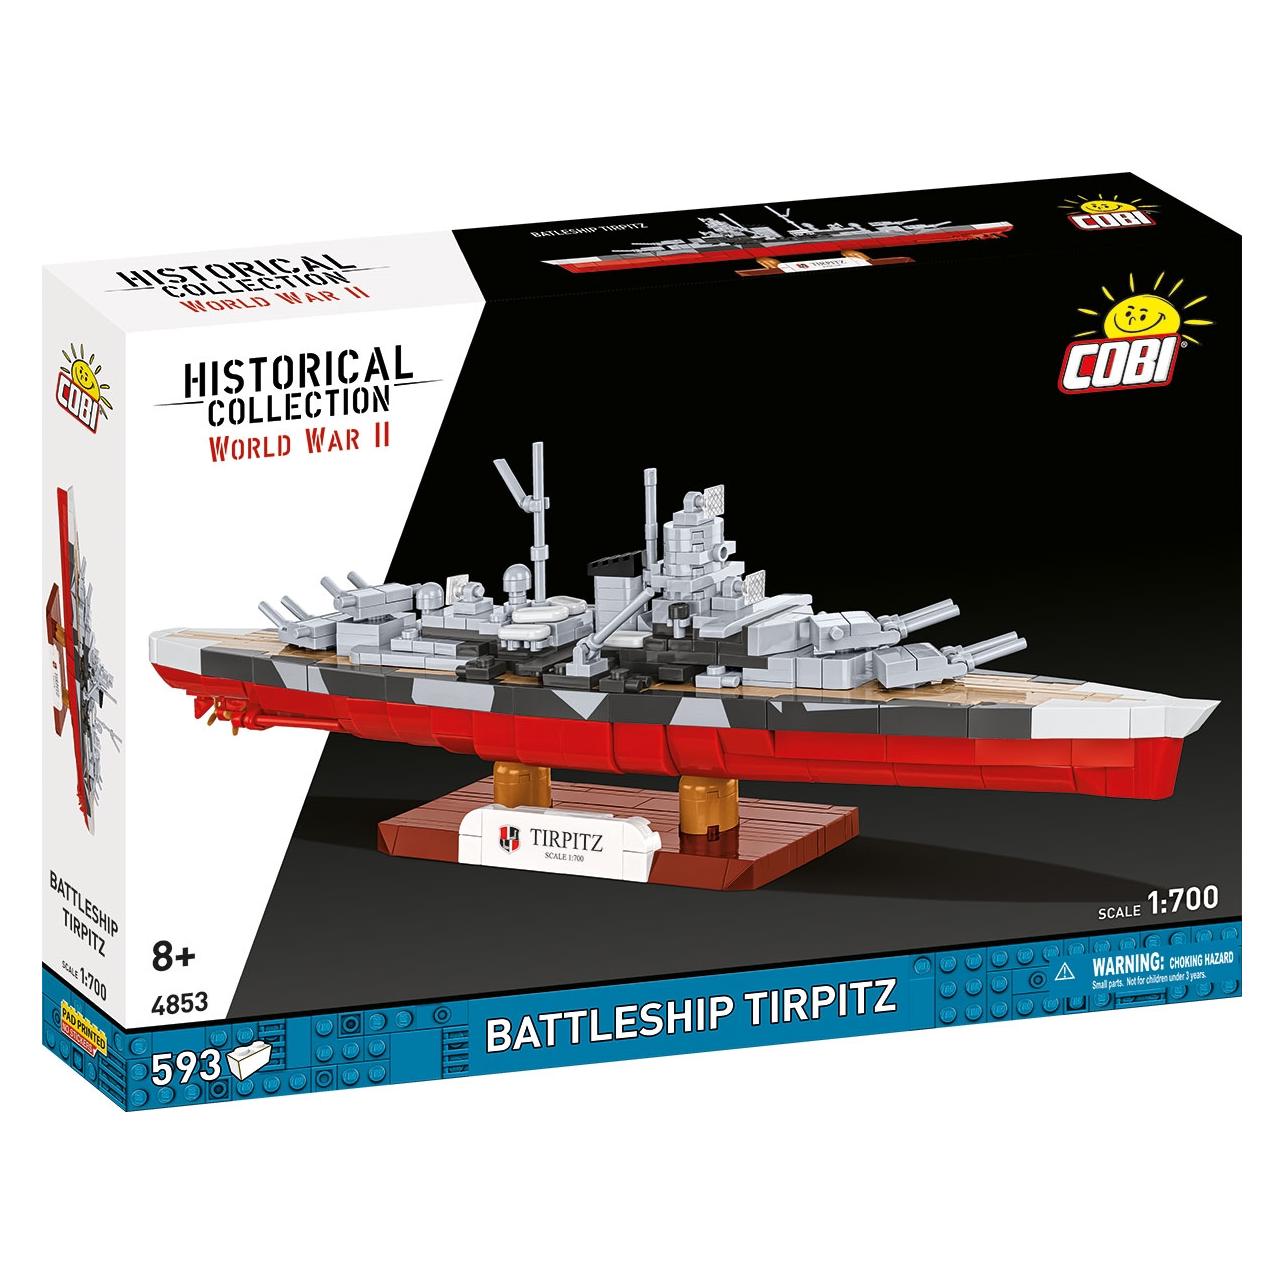
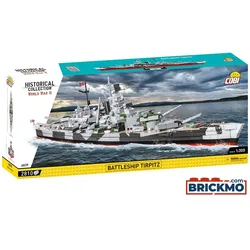
COBI 4839 1:300 Battleship TirpitzDie Tirpitz ist ein deutsches Schlachtschiff aus dem Zweiten Weltkrieg, das am 1. April 1939 vom Stapel lief. Es ist das Zwillingsschiff des Schlachtschiffs "Bismarck" und die größte Einheit der Kriegsmarine in den Jahren 1941–1944. Es erreichte seine Kampfbereitschaft im September 1941. Es wurde am 12. November 1944 in der Nähe des norwegischen Tromsø von der britischen Luftwaffe versenkt. Das von der Firma COBI erstellte Schiffsmodell wurde im Maßstab 1:300 produziert. Es hat fast 2.810 Elemente und ist 87 cm lang. Dank der Verwendung der neuesten verfügbaren Elemente und fortschrittlicher Konstruktionstechniken spiegelt das Modell die Proportionen des historischen Schiffes originalgetreu wider und behält alle wesentlichen Elemente bei, einschließlich der ursprünglichen, sehr charakteristischen Tarnung. Es verfügt über zahlreiche bewegliche Teile wie Propeller, Ruder, drehbare Türme und Kanonenrohre, die angehoben und abgesenkt werden können. Das Set enthält auch einen sehr stabilen und ästhetischen schwarzen Ständer mit einer Platte, auf der der Name des Schiffes aufgedruckt ist. Da es sich um ein großes und recht komplexes Modell handelt, empfehlen wir es vor allem erfahrenen Sammlern und älteren, erfahrenen Ziegelfans. Es muss nicht geklebt oder bemalt werden, da sein gesamter Körper und seine Elemente aus COBI-Bausteinen bestehen. 2.810 hochwertige Elemente hergestellt in der EU von einem Unternehmen mit über 20-jähriger Tradition, die Sicherheitsstandards für Produkte für Kinder erfüllen, voll kompatibel mit Klemm-Bausteinen anderer Marken, Blöcke mit Aufdruck verformen sich nicht und verblassen nicht beim Spielen oder unter Temperatureinfluss, klare und intuitive Anleitung basierend auf Zeichnungen und Symbolen, ästhetischer Präsentationsständer für das Modell, ein Schild mit dem Namen des Schiffes, Maßstab des Modells 1:300.152,80 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie findet ihr Cobi?
Als KI kann ich keine persönliche Meinung haben. Cobi ist ein Unternehmen, das sich auf die Entwicklung von intelligenten Spielzeugen und Robotern spezialisiert hat. Die Produkte von Cobi werden von vielen Menschen positiv bewertet, da sie innovative Technologien nutzen und Spaß machen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist Lego mit Cobi kompatibel?
Ja, Lego und Cobi sind kompatibel. Beide Marken verwenden das gleiche System von Noppen und Röhren, sodass die Bausteine beider Marken miteinander verbunden werden können. Es ist also möglich, Lego- und Cobi-Steine in denselben Bauwerken zu verwenden. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Cobi-Tirpitz:
-
Cobi TirpitzDie Tirpitz ist ein deutsches Schlachtschiff aus dem Zweiten Weltkrieg, das am 1. April 1939 vom Stapel lief. Es ist das Zwillingsschiff des Schlachtschiffs Bismarck und die grösste Einheit der Kriegsmarine in den Jahren 1941–1944. Es erreichte seine Kampfbereitschaft im September 1941 und wurde am 12. November 1944 in der Nähe des norwegischen Tromsø von der britischen Luftwaffe versenkt. Das von der Firma Cobi erstellte Schiffsmodell wurde im Massstab 1:300 produziert. Es hat fast 2.810 Elemente und ist 87 cm lang. Dank der Verwendung der neuesten verfügbaren Elemente und fortschrittlicher Konstruktionstechniken spiegelt das Modell die Proportionen des historischen Schiffes originalgetreu wider und behält alle wesentlichen Elemente bei, einschliesslich der ursprünglichen, sehr charakteristischen Tarnung. Es verfügt über zahlreiche bewegliche Teile wie Propeller, Ruder, drehbare Türme und Kanonenrohre, die angehoben und abgesenkt werden können. Das Set enthält auch einen sehr stabilen und ästhetischen schwarzen Ständer mit einer Platte, auf der der Name des Schiffes aufgedruckt ist.159,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
COBI 4839 1:300 Battleship TirpitzDie Tirpitz ist ein deutsches Schlachtschiff aus dem Zweiten Weltkrieg, das am 1. April 1939 vom Stapel lief. Es ist das Zwillingsschiff des Schlachtschiffs "Bismarck" und die größte Einheit der Kriegsmarine in den Jahren 1941–1944. Es erreichte seine Kampfbereitschaft im September 1941. Es wurde am 12. November 1944 in der Nähe des norwegischen Tromsø von der britischen Luftwaffe versenkt. Das von der Firma COBI erstellte Schiffsmodell wurde im Maßstab 1:300 produziert. Es hat fast 2.810 Elemente und ist 87 cm lang. Dank der Verwendung der neuesten verfügbaren Elemente und fortschrittlicher Konstruktionstechniken spiegelt das Modell die Proportionen des historischen Schiffes originalgetreu wider und behält alle wesentlichen Elemente bei, einschließlich der ursprünglichen, sehr charakteristischen Tarnung. Es verfügt über zahlreiche bewegliche Teile wie Propeller, Ruder, drehbare Türme und Kanonenrohre, die angehoben und abgesenkt werden können. Das Set enthält auch einen sehr stabilen und ästhetischen schwarzen Ständer mit einer Platte, auf der der Name des Schiffes aufgedruckt ist. Da es sich um ein großes und recht komplexes Modell handelt, empfehlen wir es vor allem erfahrenen Sammlern und älteren, erfahrenen Ziegelfans. Es muss nicht geklebt oder bemalt werden, da sein gesamter Körper und seine Elemente aus COBI-Bausteinen bestehen. 2.810 hochwertige Elemente hergestellt in der EU von einem Unternehmen mit über 20-jähriger Tradition, die Sicherheitsstandards für Produkte für Kinder erfüllen, voll kompatibel mit Klemm-Bausteinen anderer Marken, Blöcke mit Aufdruck verformen sich nicht und verblassen nicht beim Spielen oder unter Temperatureinfluss, klare und intuitive Anleitung basierend auf Zeichnungen und Symbolen, ästhetischer Präsentationsständer für das Modell, ein Schild mit dem Namen des Schiffes, Maßstab des Modells 1:300.152,80 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie findet ihr Cobi?
Als KI kann ich keine persönliche Meinung haben. Cobi ist ein Unternehmen, das sich auf die Entwicklung von intelligenten Spielzeugen und Robotern spezialisiert hat. Die Produkte von Cobi werden von vielen Menschen positiv bewertet, da sie innovative Technologien nutzen und Spaß machen. **
Ähnliche Suchbegriffe für Cobi-Tirpitz
-
Tamiya TirpitzDas Standmodell ist eine Nachempfindung des Tirpitz, welcher für alliierte Konvois eine ständige Bedrohung darstellte. Die Alliierten verbrauchten beträchtliche Ressourcen, um das Schwesterschiff der Bismarck auszuschalten. Letztendlich wurde die Tirpitz von der Royal Airforce bombardiert, woraufhin sie sank. Die Unterschiede zu ihrem Schwesterschiff sind in dem TAMIYA Modellbaukasten detailliert dargestellt, so sind beispielsweise die vierfachen Torpedorohre charakteristisch für die Tirpitz. Details - Massstab: 1:350 - Altersempfehlung: ab 14 Jahren Technische Daten - Länge: 717 mm - Breite: 100 mm Inhalt - Bausatzmodell - Ausstellungsständer - Dekor - Anleitung Informationen - Der qualitativ hochwertige Bausatz von TAMIYA muss in Eigenregie montiert werden. - Der selbstständige Aufbau wird mithilfe einer Schritt für Schritt bzw. bebilderten Aufbauanleitung begleitet. - Die Aufbauanleitung ist selbstverständlich im Lieferumfang enthalten. - Auf Basis der Aufbauanleitung müssen die passgenauen Einzelteile zusammengefügt werden. - Eine Lackierung der Teile kann nach eigenen Vorstellungen vorgenommen werden. - Werkzeug, Klebstoff und Farben sind im Lieferumfang des Plastikbausatzes nicht enthalten. Diese müssen optional erworben werden.78,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist Lego mit Cobi kompatibel?
Ja, Lego und Cobi sind kompatibel. Beide Marken verwenden das gleiche System von Noppen und Röhren, sodass die Bausteine beider Marken miteinander verbunden werden können. Es ist also möglich, Lego- und Cobi-Steine in denselben Bauwerken zu verwenden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.