Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
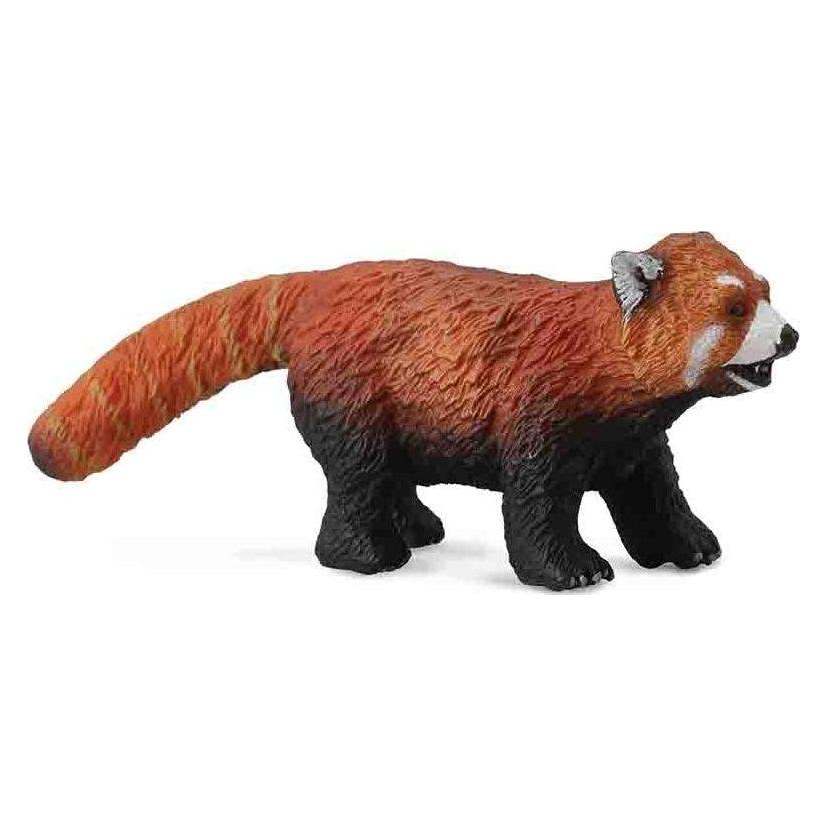
Ähnliche Suchbegriffe für Collecta-ROTER-PANDA-M
Top-Angebote
Produkte zum Begriff Collecta-ROTER-PANDA-M:
-
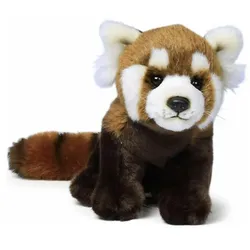
HEUNEC Bedrohte Tiere roter PandaNicht zu verwechseln mit seinem schwarz-weißen Bruder, dem großen Panda, leben die putzigen kleinen Katzenbären bevorzugt in Baumkronen und futtern ebenfalls jede Menge Bambus. Leider sind die Kleinen Pandas heute vom aussterben bedroht. Nicht zu verwe25,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Collecta-ROTER-PANDA-M:
-
Metamorph Kigurumi: Roter Panda (L, M)Kuschel dich ein in unseren roten Panda Kigurumi Onesie! Mit seinem flauschigen Stoff und der lebendigen Farbgebung ist dieses Kostüm nicht nur eine Hommage an die niedlichen roten Pandas, sondern auch der perfekte Begleiter für gemütliche Stunden. Die detailgetreue Gestaltung, angefangen bei den süssen Ohren bis hin zum buschigen Schwanz, verleiht diesem Onesie einen besonderen Charme. Geniesse den Komfort und den verspielten Stil dieses einzigartigen Kostüms, das nicht nur die Herzen von Panda-Liebhabern höherschlagen lässt. Erlebe Gemütlichkeit in ihrer schönsten Form!.81,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Collecta-ROTER-PANDA-M
-
HEUNEC Bedrohte Tiere roter PandaNicht zu verwechseln mit seinem schwarz-weißen Bruder, dem großen Panda, leben die putzigen kleinen Katzenbären bevorzugt in Baumkronen und futtern ebenfalls jede Menge Bambus. Leider sind die Kleinen Pandas heute vom aussterben bedroht. Nicht zu verwe25,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
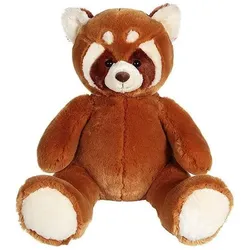
Gipsy Roter Panda (50 cm)Verlieben Sie sich in diesen prächtigen ausgestopften roten Riesenpanda! Er sucht eine neue Familie, die sich gut um ihn kümmert, ihn streichelt und mit ihm spielt! Er hat ein wunderschönes braunes Fell, niedliche kleine Pelzohren und einen grossen, flauschigen Bauch, auf dem Kinder liegen können. Dieser 70 cm grosse Plüsch ist eine tolle Geschenkidee für Tierliebhaber! Höhe des Plüschs in sitzender Position: 50 cm. Höhe des Plüschs in liegender Position: 70 cm.73,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
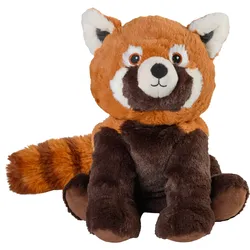
Warmies Roter Panda 1 STProdukteigenschaften: Warmies Roter Panda Warmies von Greenlife Value spenden wohltuende Wärme - jedem so, wie er es gerade braucht. Es gibt niedliche Wärmekuscheltiere, die Babys trösten und nicht nur Kinder zum Einschlummern bringen. Ergonomische Wärmekissen spenden Wohlbefinden in allen Lebenslagen und bei vielen Menschen gehören die knuddeligen Wärme-Stofftiere mittlerweile ganz einfach zum gemütlichen Feierabend dazu. Beschreibung: Der süße kleine Bär mit Knopfaugen und puscheligem Schwanz. Ganz unschuldig schaut er seinen Besitzer an und ist auf der anderen Seite ein ganz schön freches Kerlchen. Er liebt es tagsüber zu toben und kuschelt sich dann abends ganz müde in Deine Arme. Dort wärmt er Dich behaglich nach Lavendel duftend und freut sich auf neue Abenteuer. Der niedliche rote Panda ist ca. 25 cm hoch und wiegt etwa 750 g. Mit nicht herausnehmbarer Hirsekorn-Lavendel-Füllung. Anleitung: Für eine gleichmäßige Wärmeverteilung Produkt vor Gebrauch sorgfältig durchkneten und die Temperatur an einer empfindlichen Körperstelle (z.B. Armbeuge) überprüfen. Gebrauchshinweise unbedingt beachten. Erwärmung in der Mikrowelle oder im Elektro-Backofen: Papier-Etikett vom Produkt entfernen und für den späteren Gebrauch aufbewahren. Das saubere und trockene Produkt für maximal 90 Sekunden bei maximal 800 Watt in der Mikrowelle erwärmen. Sicherstellen, dass sich der Drehteller frei drehen kann, sauber bzw. frei von Fettrückständen ist und sich die Mikrowelle nach maximal 90 Sekunden automatisch ausschaltet. Die Grillfunktion ausschalten. Für die Erwärmung in einem vorgeheizten Elektro-Backofen ( Achtung : nur bei Umluft), legen Sie das Produkt für maximal 10 Minuten bei 100 °C auf einem hitzebeständigen Teller auf die mittlere Ofenschiene. Eine vorhandene Grillfunktion ist stets auszuschalten. Das Produkt vor jeder Erwärmung stets auf Raumtemperatur abkühlen lassen. Die Wärmeentwicklung zwischendurch kontrollieren. Bei den ersten Erwärmungen des Produkts kann es an der Produkt-Oberfläche zu einer geringfügigen Feuchtigkeitsbildung kommen, die sich jedoch nach mehrmaliger Nutzung einstellt. Sicherheitshinweise: Produkt niemals überhitzen. Erwärmung des Produkts grundsätzlich nur unter Aufsicht Erwachsener vornehmen. Vorsicht beim Herausnehmen des Produkts aus der Mikrowelle oder dem Ofen. Beachten Sie die angegebene Erwärmungszeit und Wattzahl. Achtung : Direkter Hautkontakt kann zu Verbrennungen führen. Stellen Sie durch sorgfältiges Durchkneten immer sicher - besonders bevor das Produkt einem Kind gegeben wird - dass das Produkt nicht zu heiß ist und dass die Wärme gleichmäßig verteilt ist. Achtung : Die Oberflächentemperatur kann auch nach der eigentlichen Erwärmung nach der Entnahme aus der Mikrowelle noch weiter steigen. Vor Gebrauch die Temperatur des Produkts (max. 41 °C) an einer empfindlichen Körperstelle (z.B. in der Armbeuge) überprüfen. Achtung : Vor erneuter Erwärmung muss das Produkt auf Raumtemperatur abgekühlt und die Oberfläche sauber und trocken sein. Es kann bis zu maximal 4 Stunden dauern, bis das Produkt komplett auf Raumtemperatur abgekühlt ist. Fremdkörper oder Verunreinigungen (z.B. Speisereste) können das Produkt beschädigen. Bei Mikrowellen mit einer Leistung von 850-1000 Watt darf die Erwärmungsdauer 60 Sekunden nicht überschreiten. Bei einer höheren Leistung als 1000 Watt darf dieses Produkt nicht erwärmt werden. Wenn versehentlich überhitzt, Produkt an einem sicheren Ort vollständig bis auf Raumtemperatur abkühlen lassen und so lange nicht berühren. Pflegehinweise: Die Produkt-Füllung enthält naturreine, behandelte Hirsekörner und getrockneten Lavendel. Das Produkt kann beliebig oft erwärmt werden ohne seine Wärmewirkung zu verlieren. Bitte behandeln Sie dieses Produkt von Warmies mit Sorgfalt, um eine lange Lebensdauer zu garantieren. Die Produktoberfläche regelmäßig mit einem feuchten Tuch reinigen und vor dem Gebrauch an der Luft trocknen lassen. Das Produkt nicht in Wasser eintauchen. Das Produkt nach jeder Verwendung stets kühl und trocken aufbewahren. Den Zustand des Produkts in regelmäßigen Abständen überprüfen und bei Abnutzung oder Beschädigung im normalen Hausmüll entsorgen. Das Produkt könnte abfärben. Eine separate Reinigung der Füllung bzw. des Innenkissens ist nicht möglich. Reinigen Sie das Produkt nur gemäß dieser Herstellerangaben. Bevor das Produkt erneut erwärmt werden kann, muss es wieder vollständig trocken sein. Warnhinweise: Dieses Produkt kann Verbrennungen verursachen. längeren direkten Hautkontakt vermeiden. Vorsicht beim herausnehmen aus der Mikrowelle oder dem Elektro-Backofen, Produkt könnte heiß sein. Den Inhalt nicht verzehren. Das Produkt nicht überhitzen. Nur für die Erwärmung in der Mikrowelle oder im Elektro-Backofen geeignet. Nur unter stren23,42 €*Versand: 4,69 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.