Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Comelit-1454-Software-USB
Top-Angebote
Produkte zum Begriff Comelit-1454-Software-USB:
-
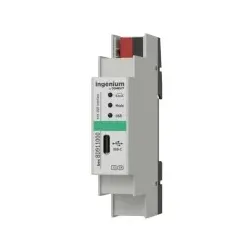
Comelit BD911000 USB Schnittstelle, KNXUSB 2.0-Schnittstelle mit Stecker Typ B Ermöglicht den Anschluss eines PCs an die KNX-Busleitung ohne zusätzliche Software von Drittanbietern. Ermöglicht die Programmierung, Adressierung, Parametrierung, Anzeige, Diagnose usw. aller an die BUS-Leitung angeschlossenen KNX-Geräte.363,35 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Querengässer, Alexander: Der Deutsche Orden im Dreizehnjährigen Krieg 1454-1466Der Deutsche Orden im Dreizehnjährigen Krieg 1454-1466 , Nach seiner blutigen Niederlage in der Schlacht bei Tannenberg 1410 befand sich der Ordensstaat in Preußen in einer Phase des Niedergangs. 1454 erhoben sich die preußischen Städte und Ritter gegen die Herrschaft der Ordensbrüder und verbündeten sich mit dem König von Polen. Ein dreizehnjähriger Krieg entbrannte. Die Kreuzzugsbegeisterung, die dem Orden auf dem Höhepunkt seiner Macht riesige Heere freiwillig dienender Ritter zu geführt hatte, war inzwischen erloschen. Stattdessen bestimmten Söldner das Kriegsgeschehen. Ihr Unterhalt verschlang gewaltige Summen und als der Orden die benötigten Gelder nicht mehr aufbringen konnte, rissen die Söldner selbst die Herrschaft im Land an sich. Der vorliegende Band beschäftigt sich mit dem Heerwesen dieses letzten bedeutenden Konflikts in der Geschichte des Deutschen Ordens. Neben der Zusammensetzung der einzelnen Heere werden auch die Ausrüstung und der taktische Einsatz der Söldnerheere analysiert und der Verlauf des Dreizehnjährigen Krieges nachgezeichnet. Somit ergibt sich ein facettenreiches Bild der spätmittelalterlichen Militärgeschichte. , Leitungen, Röhre & Schläuche > Kraftstoffversorgung , Erscheinungsjahr: 201801, Produktform: Kartoniert, Titel der Reihe: Heere & Waffen#29#, Autoren: Querengässer, Alexander, Illustrator: Lunyakov, Sascha, Seitenzahl/Blattzahl: 64, Abbildungen: Zeitgenössische Abbildungen, drei Karten, 7 ganzseitige Farbzeichnungen, Keyword: Kriegsführung; Mittelalter; Uniform, Fachschema: Militärgeschichte, Zeitraum: 1500 bis heute, Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Neuzeit, Fachkategorie: Frühe moderne Kriegsführung (inklusive Schießpulver), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughausverlag GmbH, Länge: 264, Breite: 192, Höhe: 7, Gewicht: 307, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
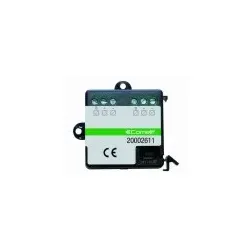
Comelit 20002611 Programmierschnittstelle, micro USB, BUSSchnittstelle für die Verbindung zwischen SimpleHome BUS und einem PC. Die Schnittstelle ist mit einem Micro-USB-Anschluss für den Anschluss an den PC ausgestattet (Micro-USB-Kabel nicht im Lieferumfang enthalten). Ermöglicht die Konfiguration des Systems über die Software SimpleProg. Mehr als ein Interface kann gleichzeitig an denselben Bus angeschlossen werden. Abmessungen 42x42x18mm (1 DIN-Modul).107,55 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert ein Software Token?
Ein Software-Token ist eine digitale Anwendung, die zur Generierung von Einmalpasswörtern verwendet wird. Diese Passwörter werden in der Regel alle 30 Sekunden generiert und sind nur für kurze Zeit gültig. Der Benutzer muss das Passwort eingeben, um auf ein geschütztes System zuzugreifen. Die Software-Token-Anwendung verwendet einen Algorithmus, um das Passwort basierend auf einem geheimen Schlüssel und der aktuellen Zeit zu generieren. Dadurch wird eine zusätzliche Sicherheitsschicht für den Zugriff auf sensible Informationen geschaffen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist die Bedeutung von "Schamhaare 1454"?
"Schamhaare 1454" ist kein bekannter Begriff oder Ausdruck, daher gibt es keine spezifische Bedeutung dafür. Es könnte sich um eine zufällige Kombination von Wörtern handeln oder um einen Insider-Witz, der nur in einem bestimmten Kontext Sinn ergibt. Ohne weitere Informationen ist es schwer, eine genaue Bedeutung zu bestimmen. **
Top-Angebote
Produkte zum Begriff Comelit-1454-Software-USB:
-
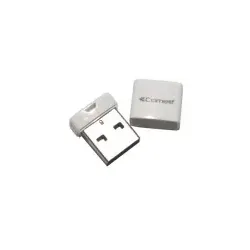
Comelit 1454 Software USB, lokale PC Verbindung, VIPSoftware inkl. USB Dongle, mit der ein PC als Gegensprechanlage zum beantworten von Anrufen der Türstation oder interner Kommunikation im VIP System verwendet werden kann. Ist auf einem, direkt mit dem System oder via WLAN verbundenen, PC zu installieren und zu verwenden. Der USB Dongle muss für die Funktion dauerhaft verbunden sein und der PC über ein Mikrofon und Lautsprecher verfügen.392,08 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Comelit BD911000 USB Schnittstelle, KNXUSB 2.0-Schnittstelle mit Stecker Typ B Ermöglicht den Anschluss eines PCs an die KNX-Busleitung ohne zusätzliche Software von Drittanbietern. Ermöglicht die Programmierung, Adressierung, Parametrierung, Anzeige, Diagnose usw. aller an die BUS-Leitung angeschlossenen KNX-Geräte.363,35 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Querengässer, Alexander: Der Deutsche Orden im Dreizehnjährigen Krieg 1454-1466Der Deutsche Orden im Dreizehnjährigen Krieg 1454-1466 , Nach seiner blutigen Niederlage in der Schlacht bei Tannenberg 1410 befand sich der Ordensstaat in Preußen in einer Phase des Niedergangs. 1454 erhoben sich die preußischen Städte und Ritter gegen die Herrschaft der Ordensbrüder und verbündeten sich mit dem König von Polen. Ein dreizehnjähriger Krieg entbrannte. Die Kreuzzugsbegeisterung, die dem Orden auf dem Höhepunkt seiner Macht riesige Heere freiwillig dienender Ritter zu geführt hatte, war inzwischen erloschen. Stattdessen bestimmten Söldner das Kriegsgeschehen. Ihr Unterhalt verschlang gewaltige Summen und als der Orden die benötigten Gelder nicht mehr aufbringen konnte, rissen die Söldner selbst die Herrschaft im Land an sich. Der vorliegende Band beschäftigt sich mit dem Heerwesen dieses letzten bedeutenden Konflikts in der Geschichte des Deutschen Ordens. Neben der Zusammensetzung der einzelnen Heere werden auch die Ausrüstung und der taktische Einsatz der Söldnerheere analysiert und der Verlauf des Dreizehnjährigen Krieges nachgezeichnet. Somit ergibt sich ein facettenreiches Bild der spätmittelalterlichen Militärgeschichte. , Leitungen, Röhre & Schläuche > Kraftstoffversorgung , Erscheinungsjahr: 201801, Produktform: Kartoniert, Titel der Reihe: Heere & Waffen#29#, Autoren: Querengässer, Alexander, Illustrator: Lunyakov, Sascha, Seitenzahl/Blattzahl: 64, Abbildungen: Zeitgenössische Abbildungen, drei Karten, 7 ganzseitige Farbzeichnungen, Keyword: Kriegsführung; Mittelalter; Uniform, Fachschema: Militärgeschichte, Zeitraum: 1500 bis heute, Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Neuzeit, Fachkategorie: Frühe moderne Kriegsführung (inklusive Schießpulver), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughausverlag GmbH, Länge: 264, Breite: 192, Höhe: 7, Gewicht: 307, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein Software Token?
Ein Software-Token ist eine digitale Anwendung, die zur Generierung von Einmalpasswörtern verwendet wird. Diese Passwörter werden in der Regel alle 30 Sekunden generiert und sind nur für kurze Zeit gültig. Der Benutzer muss das Passwort eingeben, um auf ein geschütztes System zuzugreifen. Die Software-Token-Anwendung verwendet einen Algorithmus, um das Passwort basierend auf einem geheimen Schlüssel und der aktuellen Zeit zu generieren. Dadurch wird eine zusätzliche Sicherheitsschicht für den Zugriff auf sensible Informationen geschaffen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Comelit-1454-Software-USB
-
Comelit 20002611 Programmierschnittstelle, micro USB, BUSSchnittstelle für die Verbindung zwischen SimpleHome BUS und einem PC. Die Schnittstelle ist mit einem Micro-USB-Anschluss für den Anschluss an den PC ausgestattet (Micro-USB-Kabel nicht im Lieferumfang enthalten). Ermöglicht die Konfiguration des Systems über die Software SimpleProg. Mehr als ein Interface kann gleichzeitig an denselben Bus angeschlossen werden. Abmessungen 42x42x18mm (1 DIN-Modul).107,55 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
ACS USB Token NFC Reader II, Notebook Security, SchwarzDer ACS USB Token NFC Reader II ist ein kontaktloser Smartcard-Leser für sichere Authentifizierungs- und Datentransferanwendungen. Dieses kompakte Gerät verbindet sich über USB-Schnittstelle und unterstützt NFC-Technologie (Near Field Communication) zum Lesen kompatibler Smartcards, Token und Tags. Mit Abmessungen von etwa 85 mm Länge, 54 mm Breite und 10 mm Höhe sowie einem Gewicht von rund 45 g bietet dieser Leser eine portable Lösung für verschiedene Sicherheits- und Zutrittskontrollszenarien. Das Gerät arbeitet im Temperaturbereich von 0°C bis 50°C und unterstützt mehrere Kartenprotokolle einschliesslich ISO 14443 Typ A und Typ B Standards. Mit einer robusten Konstruktion aus Polycarbonat-Gehäuse bietet der Leser zuverlässige Leistung für professionelle Umgebungen mit Sicherheitsidentifikationsanforderungen. Der USB Token NFC Reader II verfügt über integrierte LED-Anzeigen für Statusüberwachung und unterstützt Plug-and-Play-Funktionalität mit gängigen Betriebssystemen. Dieses Modell stellt das Nachfolgemodell von früheren ACS Smartcard-Lesern dar und bietet verbesserte Kompatibilität mit modernen Sicherheitstoken sowie erhöhte Datentransferraten. Geeignet für Büroumgebungen, gesicherte Einrichtungen und Authentifizierungssysteme ermöglicht dieser Leser kontaktlose Kommunikation mit kompatiblen Karten bis zu einer Entfernung von 50 mm. Das Gerät benötigt neben der USB-Verbindung keine externe Stromversorgung und gewährleistet Datenintegrität durch Fehlerprüfprotokolle. Mit Fokus auf Sicherheitsanwendungen unterstützt der Leser verschiedene Verschlüsselungsstandards und Authentifizierungsmethoden bei gleichzeitig benutzerfreundlicher Bedienung durch einfache Installationsprozesse.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist die Bedeutung von "Schamhaare 1454"?
"Schamhaare 1454" ist kein bekannter Begriff oder Ausdruck, daher gibt es keine spezifische Bedeutung dafür. Es könnte sich um eine zufällige Kombination von Wörtern handeln oder um einen Insider-Witz, der nur in einem bestimmten Kontext Sinn ergibt. Ohne weitere Informationen ist es schwer, eine genaue Bedeutung zu bestimmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.