Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Kann man mit Compeed Pflaster duschen?
Ja, man kann mit Compeed Pflastern duschen. Die Pflaster sind wasserdicht und schützen die Wunde vor Feuchtigkeit. Es wird empfohlen, die Pflaster nach dem Duschen trocken zu tupfen, um sicherzustellen, dass sie gut haften bleiben. Es ist jedoch wichtig, die Pflaster regelmäßig zu wechseln, um die Wunde sauber zu halten und eine Infektion zu vermeiden. Es wird empfohlen, die Anweisungen auf der Verpackung zu lesen und bei Bedenken einen Arzt zu konsultieren. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Compeed-Hornhaut-Pflaster
Top-Angebote
Produkte zum Begriff Compeed-Hornhaut-Pflaster:
-
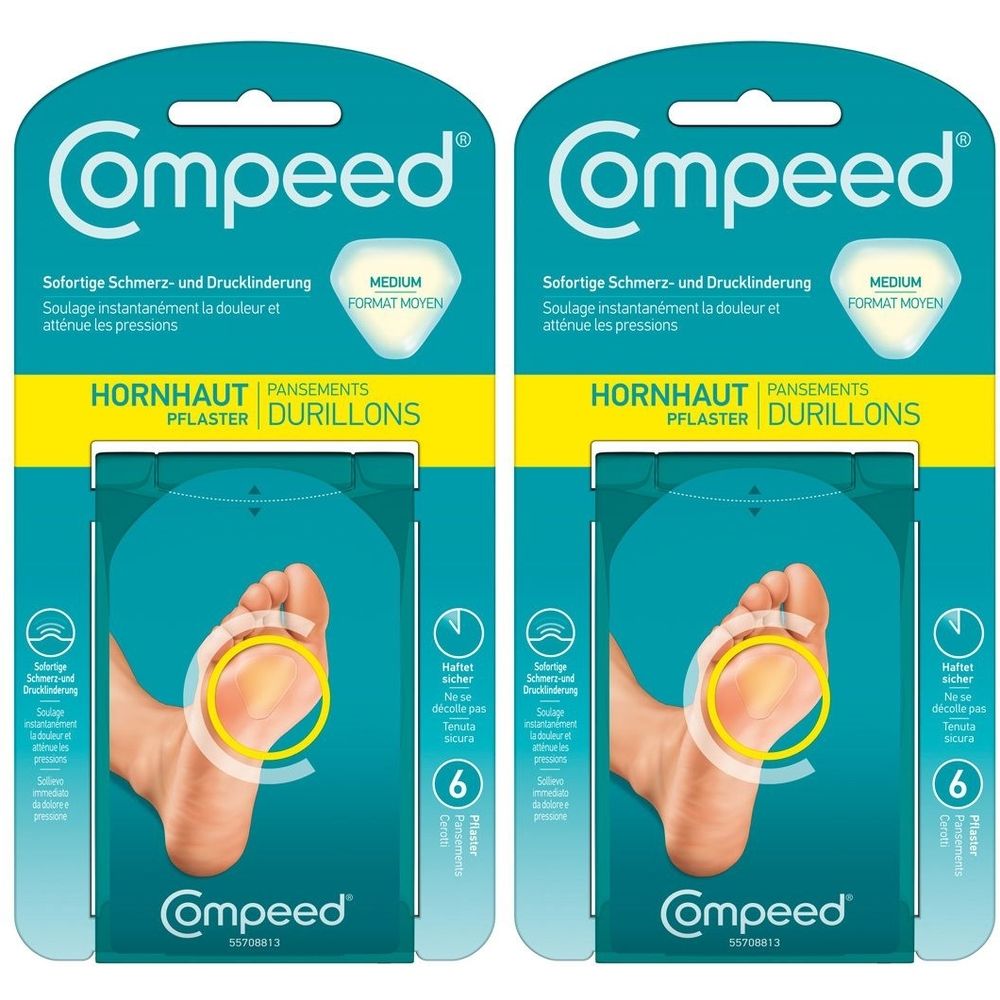
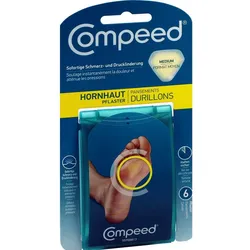
Compeed Hornhaut x2 2x6 St PflasterSet enthält2x Compeed Hornhaut Pflaster Medium 6 Stsofortige Schmerz- und Drucklinderung Das COMPEED Aktiv-Gel hält die verhornte Haut permanent feucht und weicht sie auf. Dies dient einer sanften und wirksamen Entfernung Polsterung gegen Reibung und Druck Abgeschrägte Kanten sorgen für langen HaltAnwendung HornhautpflasterNehme ein warmes Fußbad, um die verhornte Haut aufzuweichen. Die verhärtete Haut mit einem Handtuch entfernen. Die Haut vor der Anwendung säubern und trocknen. Zuerst das obere Schutzpapier entfernen, dann das untere, ohne die Klebefläche zu berühren. Das Pflaster direkt auf die verhornte Haut kleben und die Ränder sorgfältig glatt streichen. Das Pflaster erst entfernen, wenn es beginnt sich von selbst zu lösen (bitte beachten: Pflaster kann problemlos mehrere Tage haften bleiben). Für beste Ergebnisse, COMPEED bis zur vollständigen Heilung anwenden.17,19 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann man Compeed-Pflaster durchschneiden, auch wenn auf der Packung steht, dass man es lassen soll?
Es wird nicht empfohlen, Compeed-Pflaster zu durchschneiden, da dies die Wirksamkeit des Pflasters beeinträchtigen kann. Die Pflaster sind speziell entwickelt, um eine optimale Haftung und Schutz zu bieten, und das Durchschneiden kann die Struktur und Funktion des Pflasters beeinträchtigen. Es ist ratsam, das Pflaster in der vorgesehenen Größe zu verwenden, um die bestmöglichen Ergebnisse zu erzielen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Compeed-Hornhaut-Pflaster:
-
Compeed Hornhaut PflasterAnwendungsgebiet von Compeed Hornhaut PflasterDas Compeed Hornhaut Pflaster mit effektiver Polsterung gegen starke Hornhaut an den Füßen. Das Compeed Hornhaut Pflaster ist ein schnelles und wirksames Mittel gegen starke Hornhaut an den Füßen. Es ist einfach anwendbar, bietet effektive Polsterung gegen Druck und Reibung und lindert den Schmerz sofort. Compeed Hornhaut Pflaster setzt auf das Prinzip der feuchten Wundheilung mit Hydrokolloid-Technologie und weicht dadurch die Hornhaut auf. So beschleunigt das Hornhautpflaster den Heilungsprozess der betroffenen Region deutlich und entfernt selbst starke Verhornungen an den Füßen. Compeed Hornhaut Pflaster weist Wasser, Schmutz und Bakterien ab und haftet im direkten Vergleich zu herkömmlichen Pflastern tagelang sicher. Es passt sich an die Form der betroffenen Stelle an und schützt diskret, ohne optisch aufzufallen. DosierungAnwendungsempfehlung: Die Haut vor der Anwendung säubern und trocknen. Um einen optimale Haftung zu gewährleisten, muss die Hautstelle rund um das Hühnerauge frei von Creme- und Fettrückständen sein. Zuerst das obere, dann das untere Schutzpapier entfernen, ohne die Klebefläche zu berühren. Das Pflaster mit dem integrierten Wirkstoffplättchen direkt auf das Hühnerauge kleben und die Ränder sorgfältig glatt streichen. Das Pflaster erst entfernen, wenn es beginnt sich von selbst zu lösen. Nach max. 48 Stunden das Pflaster entfernen. Hühnerauge 5 Minuten im warmen Wasser aufweichen, dann die lose Haut entfernen. Wenn erforderlich, kann diese Anwendung bis zu 2 Wochen lang wiederholt werden. Compeed Hornhaut Pflaster können in Ihrer Versandapotheke www.juvalis.de erworben werden.7,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Compeed Hornhaut x2 2x6 St PflasterSet enthält2x Compeed Hornhaut Pflaster Medium 6 Stsofortige Schmerz- und Drucklinderung Das COMPEED Aktiv-Gel hält die verhornte Haut permanent feucht und weicht sie auf. Dies dient einer sanften und wirksamen Entfernung Polsterung gegen Reibung und Druck Abgeschrägte Kanten sorgen für langen HaltAnwendung HornhautpflasterNehme ein warmes Fußbad, um die verhornte Haut aufzuweichen. Die verhärtete Haut mit einem Handtuch entfernen. Die Haut vor der Anwendung säubern und trocknen. Zuerst das obere Schutzpapier entfernen, dann das untere, ohne die Klebefläche zu berühren. Das Pflaster direkt auf die verhornte Haut kleben und die Ränder sorgfältig glatt streichen. Das Pflaster erst entfernen, wenn es beginnt sich von selbst zu lösen (bitte beachten: Pflaster kann problemlos mehrere Tage haften bleiben). Für beste Ergebnisse, COMPEED bis zur vollständigen Heilung anwenden.17,19 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kann man mit Compeed Pflaster duschen?
Ja, man kann mit Compeed Pflastern duschen. Die Pflaster sind wasserdicht und schützen die Wunde vor Feuchtigkeit. Es wird empfohlen, die Pflaster nach dem Duschen trocken zu tupfen, um sicherzustellen, dass sie gut haften bleiben. Es ist jedoch wichtig, die Pflaster regelmäßig zu wechseln, um die Wunde sauber zu halten und eine Infektion zu vermeiden. Es wird empfohlen, die Anweisungen auf der Verpackung zu lesen und bei Bedenken einen Arzt zu konsultieren. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Compeed-Hornhaut-Pflaster
-
Kann man Compeed-Pflaster durchschneiden, auch wenn auf der Packung steht, dass man es lassen soll?
Es wird nicht empfohlen, Compeed-Pflaster zu durchschneiden, da dies die Wirksamkeit des Pflasters beeinträchtigen kann. Die Pflaster sind speziell entwickelt, um eine optimale Haftung und Schutz zu bieten, und das Durchschneiden kann die Struktur und Funktion des Pflasters beeinträchtigen. Es ist ratsam, das Pflaster in der vorgesehenen Größe zu verwenden, um die bestmöglichen Ergebnisse zu erzielen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.