Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Conrad-Dietrich-Formel-Seb
Top-Angebote
Produkte zum Begriff Conrad-Dietrich-Formel-Seb:
-
Conrad, Dietrich: Formel SebFormel Seb , Sebastian und die Silberpfeile , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20230901, Produktform: Leinen, Autoren: Conrad, Dietrich, Seitenzahl/Blattzahl: 128, Keyword: AUTO UNION; Caracciola; MERCEDES-BENZ; Mannheim-Waldhof; Nuvolari; Porsche; Silberpfeil, Fachschema: Autorennen, Fachkategorie: Motorrennen und Rennsport~Geschichte, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Autorennen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Waldkirch KG, Verlag: Waldkirch KG, Verlag: Waldkirch KG Verlag-Druck-Agentur, Länge: 301, Breite: 214, Höhe: 15, Gewicht: 890, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eignungsnachweis von Mess- und Prüfprozessen, Fachbücher von Edgar Dietrich, Stephan ConradNormen sowie Firmen- und Verbandsrichtlinien schreiben vor, dass die Eignung der eingesetzten Prüfprozesse in der Produktion zwingend nachgewiesen werden muss. Damit soll das Risiko für Fehlentscheidungen, die auf Prüfergebnissen basieren, abschätzbar und beherrschbar werden. Dieser Praxisleitfaden enthält zahlreiche Orientierungshilfen, die bei der Erbringung des Eignungsnachweises von Mess- und Prüfprozessen unterstützen. Das Buch wendet sich an Mitarbeiterinnen und Mitarbeiter der Bereiche Qualitätsmanagement, Prüfmittelüberwachung, Messräume, Produktion, Konstruktion, Versuch und Einkauf. Dabei werden alle relevanten Normen und Richtlinien zur Mess- und Prüfprozesseignung berücksichtigt: - AIAG MSA – Measurement System Analysis (4. Auflage) - VDA Band 5 – Mess- und Prüfprozesse (3. Aufl. 2021) und Praxishandbuch (2022) - ISO/IEC Guide 98-3 – Guide to the Expression of Uncertainty in Measurement (GUM) - DIN ISO 22514-7 – Fähigkeit von Messprozessen - DIN EN ISO 14253-1 – Geometrische Produktspezifikationen, Konformitätsentscheid - DIN EN ISO 15530 – GPS, Messunsicherheit von Koordinatenmessgeräten (KMG) - DIN EN ISO 10012 – Messmanagementsysteme - DIN EN ISO 9001 – Qualitätsmanagementsysteme - IATF 16949 – Qualitätsmanagementsysteme in der Automobilindustrie - VDI/VDE 2600 Blatt 1 bis 3 – Prüfprozessmanagement Für die 6. Auflage wurden alle Inhalte an den neuesten Stand der Normen und Richtlinien angepasst. Zu den überarbeiteten Themen zählen insbesondere die neuen Methoden gemäss VDA Band 5 Mess- und Prüfprozesse: Risikobewertung, Übertragbarkeit von Ergebnissen, Management und Planung von Mess- und Prüfprozessen, attributive Prüfprozesse, Umgang mit nicht geeigneten Messprozessen, Beschaffung von Mess- und Prüfmitteln sowie Validierung von Prüfsoftware. Die im Buch beschriebenen Verfahren werden in vielen Firmenrichtlinien angewendet.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Conrad-Dietrich-Formel-Seb:
-
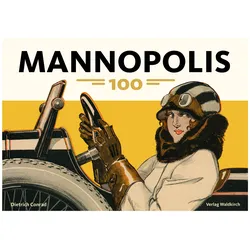
Mannopolis, Sachbücher von Dietrich Michael ConradMannopolis ist ein faszinierendes Sachbuch, das die glanzvolle Ära der Automobilindustrie in Mannheim während der wilden Zwanziger Jahre beleuchtet. In dieser Zeit entstanden nicht nur elegante Sportwagen und luxuriöse Karossen, sondern auch innovative Rennwagen, die die Automobilgeschichte prägten. Trotz der beeindruckenden Entwicklungen überdauerten die meisten Unternehmen nicht, und die Geschichten von Mannopolis und seinen schillernden Persönlichkeiten gerieten in Vergessenheit. Anlässlich des hundertjährigen Jubiläums wird diese aufregende Epoche nun wieder zum Leben erweckt. Leserinnen und Leser können sich auf eine spannende Reise durch die Automobilgeschichte freuen, die sowohl informativ als auch unterhaltsam ist.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Conrad, Dietrich: Formel SebFormel Seb , Sebastian und die Silberpfeile , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20230901, Produktform: Leinen, Autoren: Conrad, Dietrich, Seitenzahl/Blattzahl: 128, Keyword: AUTO UNION; Caracciola; MERCEDES-BENZ; Mannheim-Waldhof; Nuvolari; Porsche; Silberpfeil, Fachschema: Autorennen, Fachkategorie: Motorrennen und Rennsport~Geschichte, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Autorennen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Waldkirch KG, Verlag: Waldkirch KG, Verlag: Waldkirch KG Verlag-Druck-Agentur, Länge: 301, Breite: 214, Höhe: 15, Gewicht: 890, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Conrad-Dietrich-Formel-Seb
-
Eignungsnachweis von Mess- und Prüfprozessen, Fachbücher von Edgar Dietrich, Stephan ConradNormen sowie Firmen- und Verbandsrichtlinien schreiben vor, dass die Eignung der eingesetzten Prüfprozesse in der Produktion zwingend nachgewiesen werden muss. Damit soll das Risiko für Fehlentscheidungen, die auf Prüfergebnissen basieren, abschätzbar und beherrschbar werden. Dieser Praxisleitfaden enthält zahlreiche Orientierungshilfen, die bei der Erbringung des Eignungsnachweises von Mess- und Prüfprozessen unterstützen. Das Buch wendet sich an Mitarbeiterinnen und Mitarbeiter der Bereiche Qualitätsmanagement, Prüfmittelüberwachung, Messräume, Produktion, Konstruktion, Versuch und Einkauf. Dabei werden alle relevanten Normen und Richtlinien zur Mess- und Prüfprozesseignung berücksichtigt: - AIAG MSA – Measurement System Analysis (4. Auflage) - VDA Band 5 – Mess- und Prüfprozesse (3. Aufl. 2021) und Praxishandbuch (2022) - ISO/IEC Guide 98-3 – Guide to the Expression of Uncertainty in Measurement (GUM) - DIN ISO 22514-7 – Fähigkeit von Messprozessen - DIN EN ISO 14253-1 – Geometrische Produktspezifikationen, Konformitätsentscheid - DIN EN ISO 15530 – GPS, Messunsicherheit von Koordinatenmessgeräten (KMG) - DIN EN ISO 10012 – Messmanagementsysteme - DIN EN ISO 9001 – Qualitätsmanagementsysteme - IATF 16949 – Qualitätsmanagementsysteme in der Automobilindustrie - VDI/VDE 2600 Blatt 1 bis 3 – Prüfprozessmanagement Für die 6. Auflage wurden alle Inhalte an den neuesten Stand der Normen und Richtlinien angepasst. Zu den überarbeiteten Themen zählen insbesondere die neuen Methoden gemäss VDA Band 5 Mess- und Prüfprozesse: Risikobewertung, Übertragbarkeit von Ergebnissen, Management und Planung von Mess- und Prüfprozessen, attributive Prüfprozesse, Umgang mit nicht geeigneten Messprozessen, Beschaffung von Mess- und Prüfmitteln sowie Validierung von Prüfsoftware. Die im Buch beschriebenen Verfahren werden in vielen Firmenrichtlinien angewendet.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MW SEB VS - Montagewerkzeug für SEB, VerdrehschutzMontagewerkzeug zum einfachen Ein- oder Ausbau unseres Produktsegmentes 4 mm Sicherheitseinbaubuchsen. Passend für Artikel: SEB 2600 G M4 (97235410x) SEB 2610 F4,8 (97235510x) SEB 2620 F6,3 (97235610x) SEB 2630 S1,9 (97235910x) Anwendung: Werkzeug dient als Verdrehschutzschlüssel.33,40 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.