Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Contacto-Marzipan-Modellierset
Top-Angebote
Produkte zum Begriff Contacto-Marzipan-Modellierset:
-
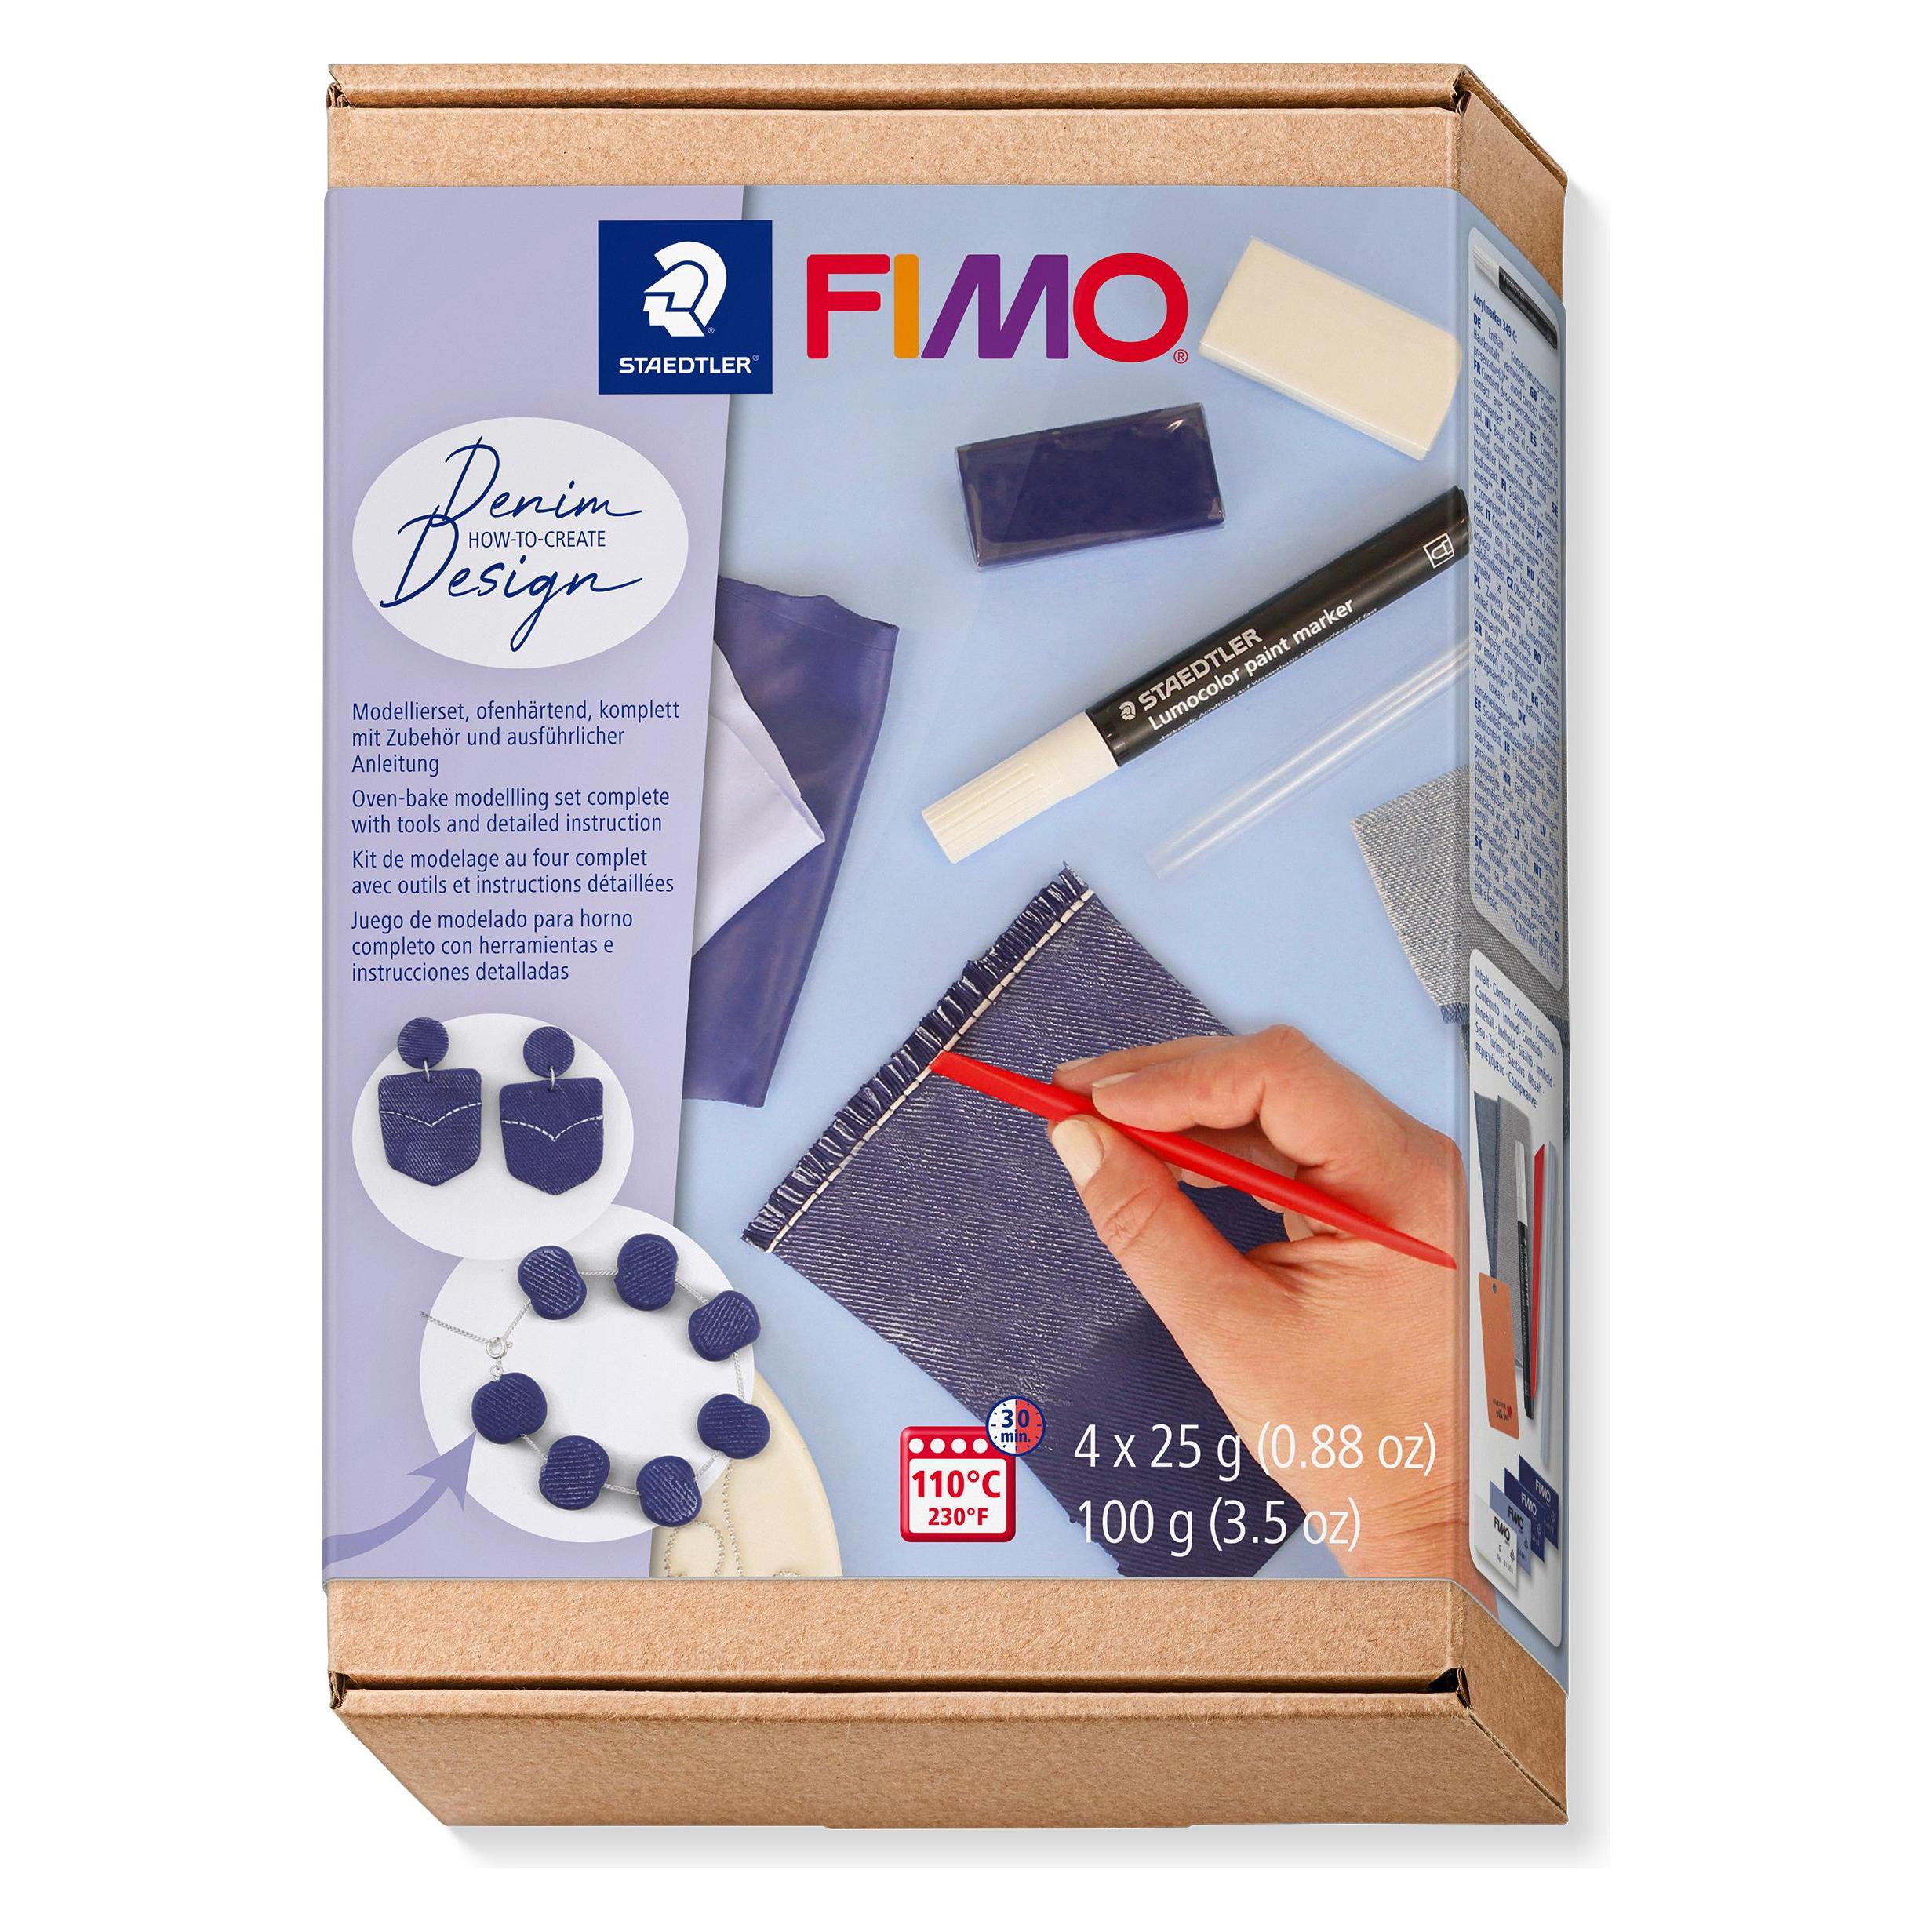
Modellierset Fimo soft HolzeffectKnet- und Spielspass mit Modelliermasse für Gross und Klein. Mit FIMO® können Kinder ihre gebastelten Figuren zum Leben erwecken. Ganz gleich, ob kleine Tiere, Fantasiewesen oder aber süsse Püppchen. Erwachsene haben die Möglichkeit, künstlerisch Schmuck, Schalen, Accessoires und vieles mehr zu formen. Der Kreativität sind keine Grenzen gesetzt. Inhalt: 4 Halbblöcke à 25 g (caramel, sahara, schokolade, cognac), 1 x Bürste, 1 Modellierstab, 1 x Schritt-für-Schritt-Anleitung, FIMO Gebrauchsanleitung.12,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
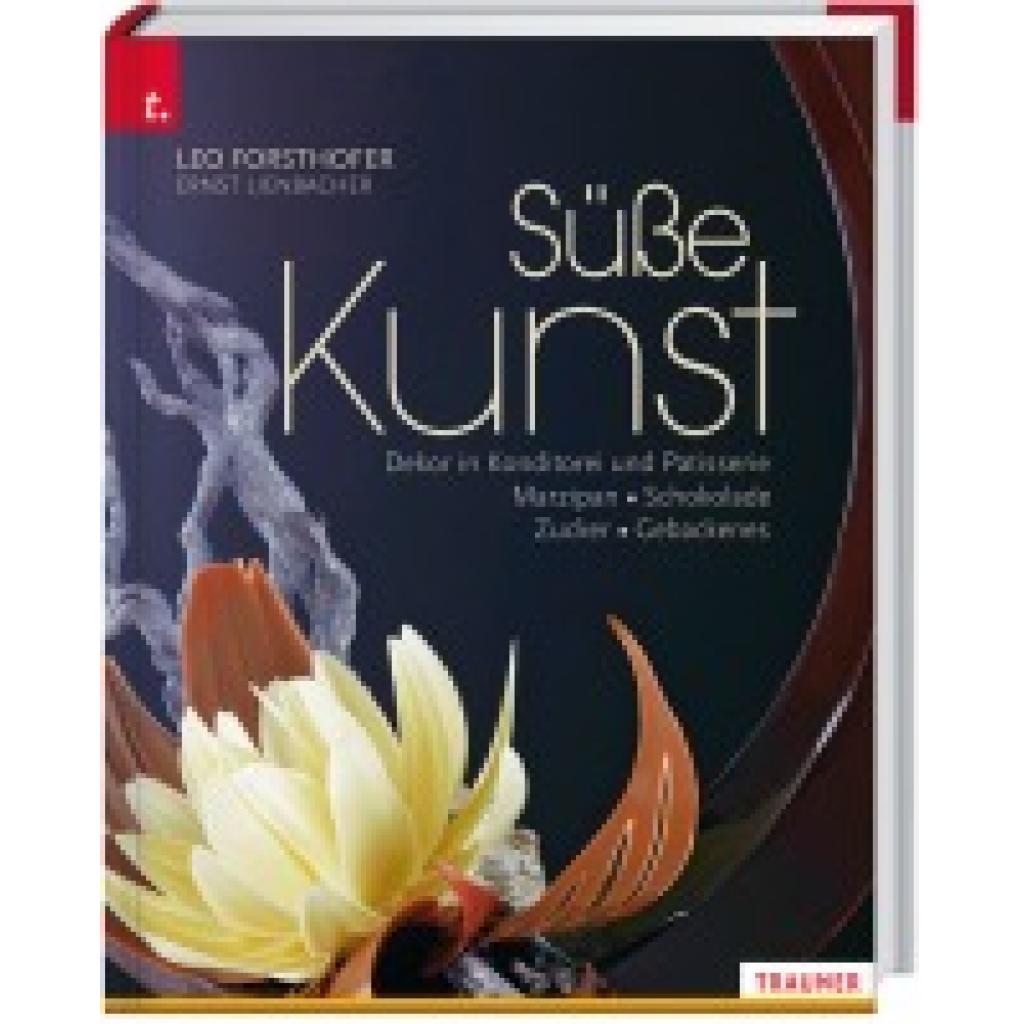
Forsthofer, Leo: Süße Kunst Dekor in Konditorei und Patisserie Marzipan . Schokolade . Zucker . GebackenesSüße Kunst Dekor in Konditorei und Patisserie Marzipan . Schokolade . Zucker . Gebackenes , Die "Süße Kunst" ist einzigartig! Warum? Weil noch nie alles in einem Buch zusammengefasst wurde. Mit Marzipan-, Schokoladen-, Zucker- und gebackenem Dekor zeigt die "Süße Kunst" eine bis dato unübertroffene Bandbreite an klassischen und abstrakten Dekorvarianten. Zahlreiche Fotos veranschaulichen Schritt für Schritt die Herstellung diverser Dekorelemente, sei es eine Masche aus Seidenzucker, eine Blüte aus Marzipan oder zarte Schwünge aus Schokolade. Und wo Fotos alleine nicht reichen, verhelfen Filme zu mehr Klarheit. Neugierig geworden? Hier geht's zu einem der insgesamt 35 Videos. , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Auflage: 3. Auflage 2020, Erscheinungsjahr: 20201103, Produktform: Leinen, Autoren: Forsthofer, Leo~Lienbacher, Ernst, Auflage: 20003, Auflage/Ausgabe: 3. Auflage 2020, Seitenzahl/Blattzahl: 368, Fachschema: Kochen / Dessert, Süßspeise, Konfitüre, Konfekt~Backen~Teig, Fachkategorie: Kochen und Rezepte allgemein~Backen: Brot & Kuchen~Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 304, Breite: 247, Höhe: 32, Gewicht: 2316, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hey Clay Modellierset: WaldtiereDas Hey Clay Knet-Set ermöglicht es jedem kreativen Kind, seiner Fantasie freien Lauf zu lassen und liebenswerte, bunte und einzigartige Figuren zu formen. Eine App unterstützt beim Kreieren, indem sie Schritt für Schritt den Zusammenbau der Figuren erklärt. Das leicht formbare, äußerst weiche Material härtet an der Luft nach 24 Stunden aus, sodass mit den fertigen Figuren später auch gespielt werden kann. Die Knete klebt nicht, hinterlässt keine Flecken auf der Kleidung und besteht aus biologisch abbaubarem Material.Im Paket befinden sich 15 Dosen Knete, aus denen mit Hilfe der App 6 fröhliche Waldtiere gestaltet werden können.Tipp: Sollte die Knete trocken sein, kann sie innerhalb von maximal 4 Stunden mit etwas Wasser aufgefrischt werden. Die unbenutzte Knete sollte sorgfältig verschlossen aufbewahrt werden, da sie sonst austrocknet.24,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Contacto-Marzipan-Modellierset:
-
Modellierset Fimo soft HolzeffectKnet- und Spielspass mit Modelliermasse für Gross und Klein. Mit FIMO® können Kinder ihre gebastelten Figuren zum Leben erwecken. Ganz gleich, ob kleine Tiere, Fantasiewesen oder aber süsse Püppchen. Erwachsene haben die Möglichkeit, künstlerisch Schmuck, Schalen, Accessoires und vieles mehr zu formen. Der Kreativität sind keine Grenzen gesetzt. Inhalt: 4 Halbblöcke à 25 g (caramel, sahara, schokolade, cognac), 1 x Bürste, 1 Modellierstab, 1 x Schritt-für-Schritt-Anleitung, FIMO Gebrauchsanleitung.12,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Forsthofer, Leo: Süße Kunst Dekor in Konditorei und Patisserie Marzipan . Schokolade . Zucker . GebackenesSüße Kunst Dekor in Konditorei und Patisserie Marzipan . Schokolade . Zucker . Gebackenes , Die "Süße Kunst" ist einzigartig! Warum? Weil noch nie alles in einem Buch zusammengefasst wurde. Mit Marzipan-, Schokoladen-, Zucker- und gebackenem Dekor zeigt die "Süße Kunst" eine bis dato unübertroffene Bandbreite an klassischen und abstrakten Dekorvarianten. Zahlreiche Fotos veranschaulichen Schritt für Schritt die Herstellung diverser Dekorelemente, sei es eine Masche aus Seidenzucker, eine Blüte aus Marzipan oder zarte Schwünge aus Schokolade. Und wo Fotos alleine nicht reichen, verhelfen Filme zu mehr Klarheit. Neugierig geworden? Hier geht's zu einem der insgesamt 35 Videos. , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Auflage: 3. Auflage 2020, Erscheinungsjahr: 20201103, Produktform: Leinen, Autoren: Forsthofer, Leo~Lienbacher, Ernst, Auflage: 20003, Auflage/Ausgabe: 3. Auflage 2020, Seitenzahl/Blattzahl: 368, Fachschema: Kochen / Dessert, Süßspeise, Konfitüre, Konfekt~Backen~Teig, Fachkategorie: Kochen und Rezepte allgemein~Backen: Brot & Kuchen~Nationale und regionale Küche, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 304, Breite: 247, Höhe: 32, Gewicht: 2316, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Contacto-Marzipan-Modellierset
-
Hey Clay Modellierset: WaldtiereDas Hey Clay Knet-Set ermöglicht es jedem kreativen Kind, seiner Fantasie freien Lauf zu lassen und liebenswerte, bunte und einzigartige Figuren zu formen. Eine App unterstützt beim Kreieren, indem sie Schritt für Schritt den Zusammenbau der Figuren erklärt. Das leicht formbare, äußerst weiche Material härtet an der Luft nach 24 Stunden aus, sodass mit den fertigen Figuren später auch gespielt werden kann. Die Knete klebt nicht, hinterlässt keine Flecken auf der Kleidung und besteht aus biologisch abbaubarem Material.Im Paket befinden sich 15 Dosen Knete, aus denen mit Hilfe der App 6 fröhliche Waldtiere gestaltet werden können.Tipp: Sollte die Knete trocken sein, kann sie innerhalb von maximal 4 Stunden mit etwas Wasser aufgefrischt werden. Die unbenutzte Knete sollte sorgfältig verschlossen aufbewahrt werden, da sie sonst austrocknet.24,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.