Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Contigo-Autoseal-chill-Matte
Top-Angebote
Produkte zum Begriff Contigo-Autoseal-chill-Matte:
-
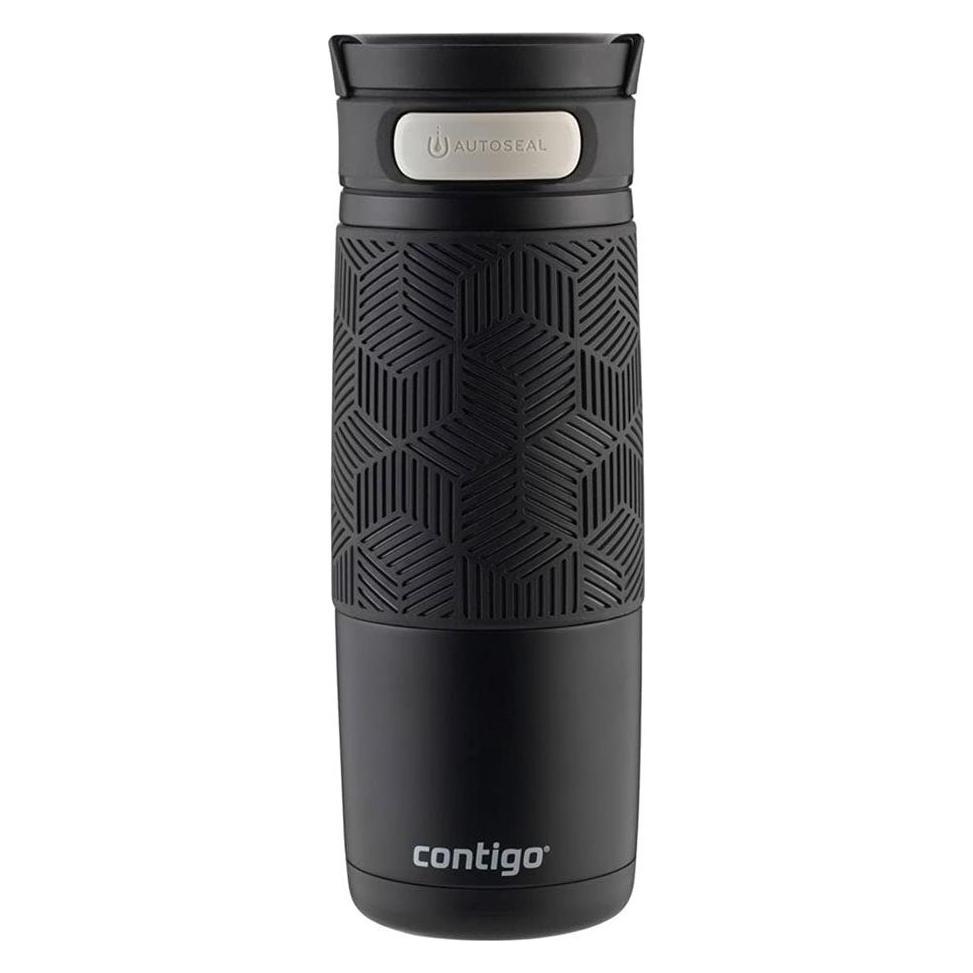
Contigo Ashland chill Monaco 590mlPowered by AUTOSPOUT Technology that provides on-the-go leak-proof confidence (in closed position) A simple push of a button flips-up the drinking spout One-handed operation offers optimal on-the-go experience THERMALOCK double-wall, vacuum- insulation keeps drinks cold up to 24 hours Safe Drinking - protective spout cover to keep out dirt and grime Easy to clean lid: The straw can be disassembled for full-access cleaning Button lock for added security on the go Clip-on handle for easy on-the-go transport Fits in most car cup holders and bicycle bottle holders Lid is top-rack dishwasher safe, body is hand wash only24,32 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist die Contigo-Flasche undicht?
Es tut mir leid, aber ich kann keine spezifische Antwort auf diese Frage geben, da ich nicht über Informationen zu bestimmten Produkten verfüge. Es ist jedoch möglich, dass eine Contigo-Flasche undicht sein kann, wenn sie beschädigt ist oder nicht ordnungsgemäß verschlossen wurde. Es wird empfohlen, die Gebrauchsanweisung der Flasche zu lesen und sicherzustellen, dass sie korrekt verwendet wird, um mögliche Undichtigkeiten zu vermeiden. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Contigo-Autoseal-chill-Matte:
-
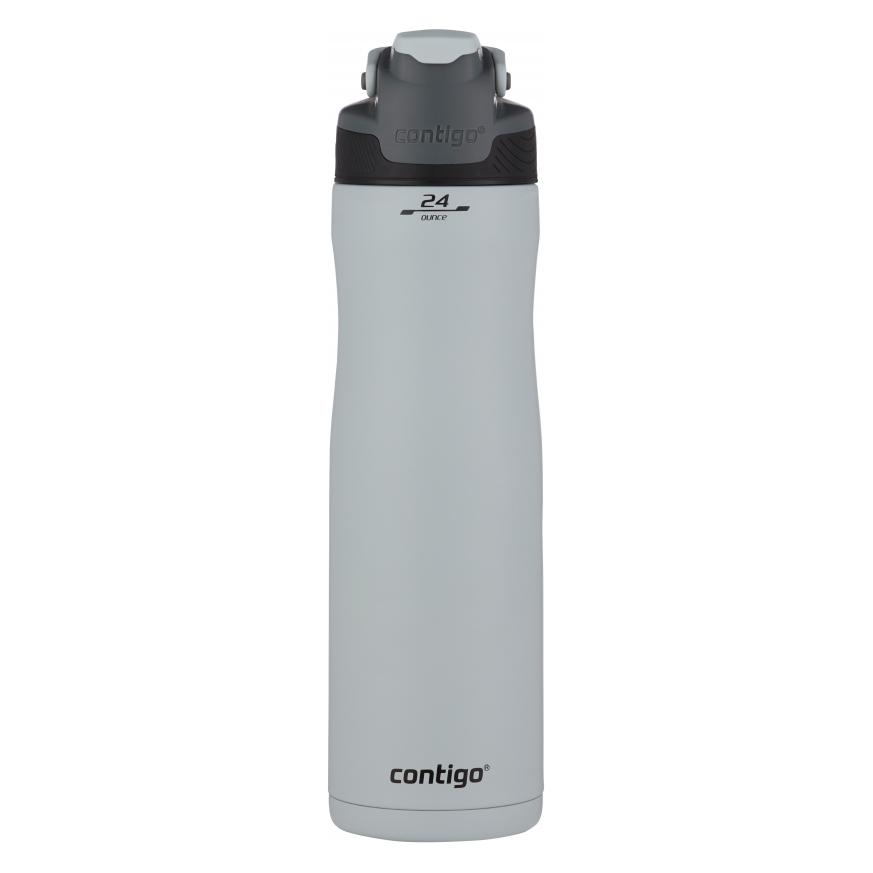
Contigo Autoseal chill Matte black - 720mlLiterally keep your cool all day with the AUTOSEAL Chill Vacuum-Insulated Stainless Steel Water Bottle, 720ml . Whether you're running around town or on the treadmill, your water will stay cold up to 28 hours thanks to THERMALOCK vacuum insulation. Press the AUTOSEAL button to drink and release to seal after every sip. With AUTOSEAL technology, this reusable, BPA-free water bottle is leak- and spill-proof. When you're done hydrating, flip down the integrated spout cover to help protect mouthpiece from dirt and germs. The lid also has a conveniently integrated carrying handle for easy transport from car to yoga class. At the end of the day, throw the lid onto the top rack of your dishwasher for an easy cleanup, but remember to hand-wash the stainless steel body. Fits in most car cup holders and bicycle bottle holders. BPA-free - in accordance with applicable law. Contents: 720ml. Weight: 382g27,20 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Contigo Ashland chill Matte black 590mlWhether you're playing volleyball on the beach or cooking over the stove in a hot kitchen, Ashland Chill makes it easy to stay hydrated throughout the day. Not only will your drink stay icy cold for up to 24 hours but you'll also have a free hand because of its simple one handed operation. Powered by AUTOSPOUT Technology that provides on-the-go leak-proof confidence (in closed position) A simple push of a button flips-up the drinking spout One-handed operation offers optimal on-the-go experience THERMALOCK double-wall, vacuum- insulation keeps drinks cold up to 24 hours Safe Drinking - protective spout cover to keep out dirt and grime Easy to clean lid: The straw can be disassembled for full-access cleaning Button lock for added security on the go Clip-on handle for easy on-the-go transport Fits in most car cup holders and bicycle bottle holders Lid is top-rack dishwasher safe, body is hand wash only23,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist die Contigo-Flasche undicht?
Es tut mir leid, aber ich kann keine spezifische Antwort auf diese Frage geben, da ich nicht über Informationen zu bestimmten Produkten verfüge. Es ist jedoch möglich, dass eine Contigo-Flasche undicht sein kann, wenn sie beschädigt ist oder nicht ordnungsgemäß verschlossen wurde. Es wird empfohlen, die Gebrauchsanweisung der Flasche zu lesen und sicherzustellen, dass sie korrekt verwendet wird, um mögliche Undichtigkeiten zu vermeiden. **
Ähnliche Suchbegriffe für Contigo-Autoseal-chill-Matte
-
Contigo Ashland chill Monaco 590mlPowered by AUTOSPOUT Technology that provides on-the-go leak-proof confidence (in closed position) A simple push of a button flips-up the drinking spout One-handed operation offers optimal on-the-go experience THERMALOCK double-wall, vacuum- insulation keeps drinks cold up to 24 hours Safe Drinking - protective spout cover to keep out dirt and grime Easy to clean lid: The straw can be disassembled for full-access cleaning Button lock for added security on the go Clip-on handle for easy on-the-go transport Fits in most car cup holders and bicycle bottle holders Lid is top-rack dishwasher safe, body is hand wash only24,32 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Jung, Matthias: Chill mal!Chill mal! , Am Ende der Geduld ist noch viel Pubertät übrig , Sport-Nockenwellen > Chiptuning & Motortuning , Erscheinungsjahr: 20180409, Produktform: Kartoniert, Autoren: Jung, Matthias, Seitenzahl/Blattzahl: 224, Keyword: Diskussionen; Eltern; Erziehung; Familie; Generation Teenietus; Handynutzung; Hormone; Konflikt; Langschläfer; Pickel; Pubertier; Pubertät; Pädagogik; Schimpfen; Schlaf; Schminken; Streit; Taschengeld; Teenager; Teenies, Fachschema: Entwicklungspsychologie~Psychologie / Entwicklung~Familie~Erziehung / Lexikon, Handbuch, Ratgeber~Jugend / Bildung, Erziehung, Beruf, Fachkategorie: Entwicklungspsychologie~Ratgeber: Generationenbeziehungen~Ratgeber, Sachbuch: Psychologie, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Ratgeber für Eltern: Jugendliche, Pubertät, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: EDEL Music & Entertainmen, Verlag: EDEL Music & Entertainmen, Verlag: Edel Books, Länge: 211, Breite: 137, Höhe: 20, Gewicht: 249, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288535819,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.