Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Corvus-Toys-Mini-Seilbahn
Top-Angebote
Produkte zum Begriff Corvus-Toys-Mini-Seilbahn:
-
Corvus, Robert: Die Schwertfeuer-Saga 2: Weißes GoldDie Schwertfeuer-Saga 2: Weißes Gold , Ruhm und Reichtum locken Rorgators Söldner immer wieder aufs Schlachtfeld, gerüstet, bewaffnet und gestärkt durch die Macht der Feuerdämonen. Einem von ihnen bietet sich eine leichtere Art, seinen Ehrgeiz zu stillen: Unerwartet rückt Kort in der Erbfolge der heimischen Grafschaft auf. Doch sein Volk verlangt, dass er sich von den Sünden seines gewaltvollen Lebens reinigt, bevor er den Thron besteigt. Er muss sich auf eine Pilgerfahrt begeben - eine Gelegenheit für seine Rivalen, ihn aus dem Weg zu räumen. Er heuert den Klingenrausch an: Die Elitesöldner sollen ihn schützen. Dass die Dämonenverehrer auf dem frommen Pfad alles andere als willkommen sein werden, ist ihnen klar. Aber Korts Silber ist eine Verlockung, der sie nicht widerstehen wollen ... Das Buch enthält als Bonus die Kurzgeschichte SÖLDNERGOLD. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 202409, Produktform: Leinen, Autoren: Corvus, Robert, Illustrator: Kümmel, Timo, Seitenzahl/Blattzahl: 400, Keyword: Dark Fantasy; David Gemmell; Military Fantasy, Fachschema: Deutsche Belletristik / Fantasy, Fachkategorie: Belletristik: allgemein und literarisch, Interesse Alter: für Männer und/oder Jungen, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 156, Höhe: 37, Gewicht: 758, Produktform: Gebunden, Genre: Belletristik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corvus Toys BV Nistkasten.A600740, VogelhausNistkastenbausatz aus Leimholz mit 18 mm Dicke. Mit 20 Stahlnägeln und 2 Forstnägeln. Die Montage erfordert ein paar einfache handwerkliche Tätigkeiten wie Anzeichnen, Bohren, Leimen und Nageln. Unter Anleitung eines Erwachsenen und mit der ausführlichen Bauanleitung werden grundlegende Werkfähigkeiten vermittelt und ein befriedigendes Erfolgserlebnis erzielt. Der Bauplan beruht auf einem Schnitt, bei dem kein Abfall an Holz anfällt. Ein Bauplan für ein 20 cm Standardbrett liegt ebenfalls bei.32,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Corvus-Toys-Mini-Seilbahn:
-
Corvus Toys Mini-SeilbahnDas Seil mit Umlenkrolle wird einfach eingespannt, ein Karabiner wird befestigt und schon kann es losgehen. Der mitgelieferte Beutel kann mit einem zweiten Karabiner an der Seilbahn angebracht werden und bewegt sich durch Ziehen am Seil vorwärts und rückwärts. Einfach die Last hineinlegen und sie wird durch das ganze Zimmer transportiert. Geeignet für Kinder ab 8 Jahren.25,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Corvus, Robert: Die Schwertfeuer-Saga 2: Weißes GoldDie Schwertfeuer-Saga 2: Weißes Gold , Ruhm und Reichtum locken Rorgators Söldner immer wieder aufs Schlachtfeld, gerüstet, bewaffnet und gestärkt durch die Macht der Feuerdämonen. Einem von ihnen bietet sich eine leichtere Art, seinen Ehrgeiz zu stillen: Unerwartet rückt Kort in der Erbfolge der heimischen Grafschaft auf. Doch sein Volk verlangt, dass er sich von den Sünden seines gewaltvollen Lebens reinigt, bevor er den Thron besteigt. Er muss sich auf eine Pilgerfahrt begeben - eine Gelegenheit für seine Rivalen, ihn aus dem Weg zu räumen. Er heuert den Klingenrausch an: Die Elitesöldner sollen ihn schützen. Dass die Dämonenverehrer auf dem frommen Pfad alles andere als willkommen sein werden, ist ihnen klar. Aber Korts Silber ist eine Verlockung, der sie nicht widerstehen wollen ... Das Buch enthält als Bonus die Kurzgeschichte SÖLDNERGOLD. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 202409, Produktform: Leinen, Autoren: Corvus, Robert, Illustrator: Kümmel, Timo, Seitenzahl/Blattzahl: 400, Keyword: Dark Fantasy; David Gemmell; Military Fantasy, Fachschema: Deutsche Belletristik / Fantasy, Fachkategorie: Belletristik: allgemein und literarisch, Interesse Alter: für Männer und/oder Jungen, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 156, Höhe: 37, Gewicht: 758, Produktform: Gebunden, Genre: Belletristik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Corvus-Toys-Mini-Seilbahn
-
Corvus Toys BV Nistkasten.A600740, VogelhausNistkastenbausatz aus Leimholz mit 18 mm Dicke. Mit 20 Stahlnägeln und 2 Forstnägeln. Die Montage erfordert ein paar einfache handwerkliche Tätigkeiten wie Anzeichnen, Bohren, Leimen und Nageln. Unter Anleitung eines Erwachsenen und mit der ausführlichen Bauanleitung werden grundlegende Werkfähigkeiten vermittelt und ein befriedigendes Erfolgserlebnis erzielt. Der Bauplan beruht auf einem Schnitt, bei dem kein Abfall an Holz anfällt. Ein Bauplan für ein 20 cm Standardbrett liegt ebenfalls bei.32,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
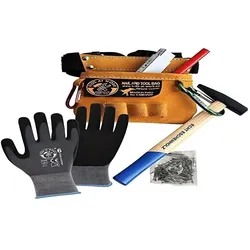
Corvus Toys, Werkzeugkoffer, Werkzeugset Gürteltasche (9 Teile)Echter lederner Werkzeuggürtel in kleiner Ausführung mit kleinem Meterstab, Hammer, Nägeln, Handschuhen, Bleistift und zwei Karabinerhaken zum praktischen Befestigen weiterer Werkzeuge. Ab 14 Jahren. Für die Sicherheit Ihres Kindes - Vorsicht! Achtung! Nicht für Kinder unter 14 Jahren geeignet. Benutzung durch Kinder unter 14 Jahren nur unter unmittelbarer Aufsicht von Erwachsenen. Es kann Verletzungsgefahr bestehen. Für die Benutzung durch Kinder ist der beaufsichtigende Erwachsene verantwortlich. Funktionstüchtiges Bastelwerkzeug. Kein Spielzeug im Sinne der Spielzeugrichtlinie! Falls eine detaillierte Gebrauchsanweisung dem Artikel beiliegt, ist diese zu beachten.26,77 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.