Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Cosecha-letal---Paul
Top-Angebote
Produkte zum Begriff Cosecha-letal---Paul:
-
Virilio, Paul: Paul Virilio: Bunker ArchéologiePaul Virilio: Bunker Archéologie , Die Arbeit an seiner Bunker-Archäologie machte Paul Virilio (1932-2018) zu dem Autor, als den man ihn heute kennt. Als er in der zweiten Hälfte der 1950er Jahre begann, die verlassenen Bunker- anlagen aus dem Zweiten Weltkrieg entlang der französischen Atlantikküste zu fotografieren, war er als Kunst-Glaser tätig. 1966 trat er in der Zeitschrift architecture principe, deren Mitheraus- geber er war, erstmals mit seinen Fotografien an die Öffentlichkeit. Damals interessierten ihn vor allem die architektonischen Aspekte dieser Kriegsbauten. Er las die Bunker als "Vorboten einer neuen Architektur", die er mit dem Begriff der Kryptischen Architektur zu fassen suchte. 1975 zeigte das Centre Pompidou in seiner Gründungsphase Virilios Bunker-Archäologie erstmals in einer Ausstellung. Parallel dazu erschien sein bahnbrechendes Buch, in dem alle Motive seines philosophischen Denkens bereits angelegt sind: militärischer Raum und Kommunikationskrieg, Täuschung und Beschleunigung, akribische Lektüre der Gegenwart und Lust an philosophischer Spekulation. Auch knapp 50 Jahre nach seiner Erstveröffentlichung bleibt die Bunker-Archäologie ein Werk voller Bezüge zur Gegenwart. Anlässlich einer Ausstellung im Centre Pompidou erscheint eine Neuedition in deutscher, englischer und französischer Sprache. Paul Virilio (1932-2018), französischer Philosoph, Urbanist und Kritiker der Mediengesellschaft. Zu seinen wichtigsten Werken zählen Krieg und Kino. Logistik der Wahrnehmung (1984) und Rasender Stillstand (1990). , Zylinderköpfe > Motoren & Motorteile , Erscheinungsjahr: 202410, Autoren: Virilio, Paul, Redaktion: Ebner, Florian~Virilio, Sophie~Wenzel, Jan, Seitenzahl/Blattzahl: 212, Keyword: Atlantikwall; Kriegsbauten; Zweiten Weltkrieg, Fachschema: Ausstellungskatalog~Farbfotografie~Fotografie~Photo~Photographie~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Philosophie, Fachkategorie: Fotografie~Architekturtheorie~Philosophie, Warengruppe: TB/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 265, Breite: 225, Höhe: 26, Gewicht: 825, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
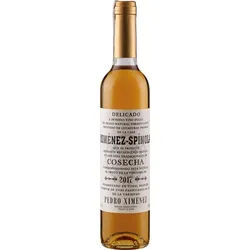
Cosecha Ximénez-Spínola 2024XiménezSpínola Cosecha Die flüssige Poesie der PedroXiménezTraube aus Jerez Das traditionsreiche Weingut XiménezSpínola nimmt in der weltberühmten SherryRegion eine absolute Ausnahmestellung ein. Während sich fast alle Erzeuger im andalusischen Jerez auf die Rebsorte Palomino Fino und das traditionelle SoleraSystem konzentrieren hat sich dieses familiengeführte Juwel seit Generationen einer einzigen faszinierenden Traube verschrieben der Pedro Ximénez. Mit akribischer Hingabe und handwerkli...25,49 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
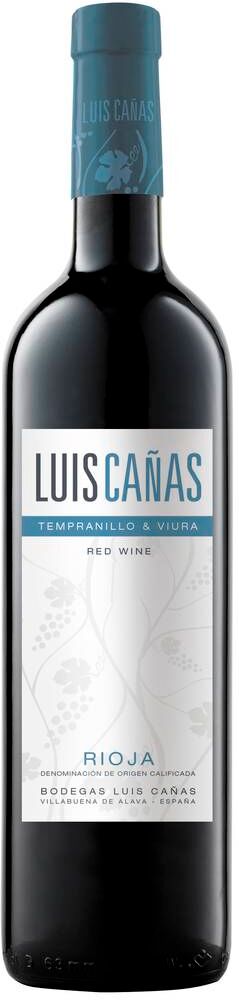
Luis Cańas Cosecha 2024 Bodegas Luis Cańas<h2>Luis Cańas Cosecha 2024 – Rioja-Genuss in vollendeter Balance</h2> <p> Der Luis Cańas Cosecha 2024 vereint Tempranillo und Viura zu einem eleganten Rotweinklassiker aus der renommierten Region Rioja. Das mediterrane Klima mit warmen Tagen und kühlen Nächten schenkt den Trauben perfekte Reife. Die kalk-, ton- und sandhaltigen Böden verleihen dem Wein eine feine Mineralität und Frische, die zusammen mit der selektiven Handlese und dem Ausbau in Eichenfässern für ein komplexes, harmonisches Geschmackserlebnis sorgen. Fruchtige Noten dunkler Beeren sowie feine Gewürz- und Schokoladenanklänge spiegeln die Sorgfalt im Weinberg und im Keller wider. Die präzise Weinbearbeitung hebt die elegante Struktur hervor und lässt die typischen Aromen der Rioja intensiv erstrahlen. </p> <ul> <li><strong>Rebsorten:</strong> Tempranillo, Viura</li> <li><strong>Herkunftsregion:</strong> Rioja</li> <li><strong>Jahrgang:</strong> 2024</li> <li><strong>Weintyp:</strong> Kräftiger, trockener Rotwein mit samtigen Tanninen</li> <li><strong>Boden:</strong> Kalk, Ton und Sand, sorgt für Mineralität und Frische</li> <li><strong>Weinbearbeitung:</strong> Sorgfältige Handlese, temperaturkontrollierte Gärung, Ausbau in Eichenfässern</li> <li><strong>Alkoholgehalt:</strong> 14 Prozent Volumen</li> <li><strong>Kellerei:</strong> Bodegas Luis Cańas</li> </ul> <p><strong>Genuss-Tipp:</strong> Perfekt zu Tapas, Fleisch-Paellas, gebratenem Fleisch, Geflügel und Chorizo. Unbedingt leicht gekühlt zwischen 16 und 18 Grad Celsius genießen.</p> Allergene:enthält Sulfite6,95 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Cosecha-letal---Paul:
-
Virilio, Paul: Paul Virilio: Bunker ArchéologiePaul Virilio: Bunker Archéologie , Die Arbeit an seiner Bunker-Archäologie machte Paul Virilio (1932-2018) zu dem Autor, als den man ihn heute kennt. Als er in der zweiten Hälfte der 1950er Jahre begann, die verlassenen Bunker- anlagen aus dem Zweiten Weltkrieg entlang der französischen Atlantikküste zu fotografieren, war er als Kunst-Glaser tätig. 1966 trat er in der Zeitschrift architecture principe, deren Mitheraus- geber er war, erstmals mit seinen Fotografien an die Öffentlichkeit. Damals interessierten ihn vor allem die architektonischen Aspekte dieser Kriegsbauten. Er las die Bunker als "Vorboten einer neuen Architektur", die er mit dem Begriff der Kryptischen Architektur zu fassen suchte. 1975 zeigte das Centre Pompidou in seiner Gründungsphase Virilios Bunker-Archäologie erstmals in einer Ausstellung. Parallel dazu erschien sein bahnbrechendes Buch, in dem alle Motive seines philosophischen Denkens bereits angelegt sind: militärischer Raum und Kommunikationskrieg, Täuschung und Beschleunigung, akribische Lektüre der Gegenwart und Lust an philosophischer Spekulation. Auch knapp 50 Jahre nach seiner Erstveröffentlichung bleibt die Bunker-Archäologie ein Werk voller Bezüge zur Gegenwart. Anlässlich einer Ausstellung im Centre Pompidou erscheint eine Neuedition in deutscher, englischer und französischer Sprache. Paul Virilio (1932-2018), französischer Philosoph, Urbanist und Kritiker der Mediengesellschaft. Zu seinen wichtigsten Werken zählen Krieg und Kino. Logistik der Wahrnehmung (1984) und Rasender Stillstand (1990). , Zylinderköpfe > Motoren & Motorteile , Erscheinungsjahr: 202410, Autoren: Virilio, Paul, Redaktion: Ebner, Florian~Virilio, Sophie~Wenzel, Jan, Seitenzahl/Blattzahl: 212, Keyword: Atlantikwall; Kriegsbauten; Zweiten Weltkrieg, Fachschema: Ausstellungskatalog~Farbfotografie~Fotografie~Photo~Photographie~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Philosophie, Fachkategorie: Fotografie~Architekturtheorie~Philosophie, Warengruppe: TB/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 265, Breite: 225, Höhe: 26, Gewicht: 825, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Cosecha-letal---Paul
-
Cosecha Ximénez-Spínola 2024XiménezSpínola Cosecha Die flüssige Poesie der PedroXiménezTraube aus Jerez Das traditionsreiche Weingut XiménezSpínola nimmt in der weltberühmten SherryRegion eine absolute Ausnahmestellung ein. Während sich fast alle Erzeuger im andalusischen Jerez auf die Rebsorte Palomino Fino und das traditionelle SoleraSystem konzentrieren hat sich dieses familiengeführte Juwel seit Generationen einer einzigen faszinierenden Traube verschrieben der Pedro Ximénez. Mit akribischer Hingabe und handwerkli...25,49 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Luis Cańas Cosecha 2024 Bodegas Luis Cańas<h2>Luis Cańas Cosecha 2024 – Rioja-Genuss in vollendeter Balance</h2> <p> Der Luis Cańas Cosecha 2024 vereint Tempranillo und Viura zu einem eleganten Rotweinklassiker aus der renommierten Region Rioja. Das mediterrane Klima mit warmen Tagen und kühlen Nächten schenkt den Trauben perfekte Reife. Die kalk-, ton- und sandhaltigen Böden verleihen dem Wein eine feine Mineralität und Frische, die zusammen mit der selektiven Handlese und dem Ausbau in Eichenfässern für ein komplexes, harmonisches Geschmackserlebnis sorgen. Fruchtige Noten dunkler Beeren sowie feine Gewürz- und Schokoladenanklänge spiegeln die Sorgfalt im Weinberg und im Keller wider. Die präzise Weinbearbeitung hebt die elegante Struktur hervor und lässt die typischen Aromen der Rioja intensiv erstrahlen. </p> <ul> <li><strong>Rebsorten:</strong> Tempranillo, Viura</li> <li><strong>Herkunftsregion:</strong> Rioja</li> <li><strong>Jahrgang:</strong> 2024</li> <li><strong>Weintyp:</strong> Kräftiger, trockener Rotwein mit samtigen Tanninen</li> <li><strong>Boden:</strong> Kalk, Ton und Sand, sorgt für Mineralität und Frische</li> <li><strong>Weinbearbeitung:</strong> Sorgfältige Handlese, temperaturkontrollierte Gärung, Ausbau in Eichenfässern</li> <li><strong>Alkoholgehalt:</strong> 14 Prozent Volumen</li> <li><strong>Kellerei:</strong> Bodegas Luis Cańas</li> </ul> <p><strong>Genuss-Tipp:</strong> Perfekt zu Tapas, Fleisch-Paellas, gebratenem Fleisch, Geflügel und Chorizo. Unbedingt leicht gekühlt zwischen 16 und 18 Grad Celsius genießen.</p> Allergene:enthält Sulfite6,95 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.