Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Cosy-Aquini-To-Dress
Top-Angebote
Produkte zum Begriff Cosy-Aquini-To-Dress:
-
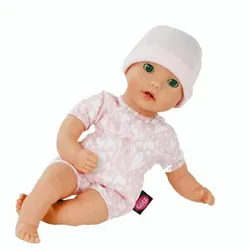
Götz Cosy Aquini to dress, 33 cmDas Cosy Aquini Baby schaut Puppenmama bzw. -papa so lieb mit den großen Schlafaugen an und möchte nach dem Baden etwas kuscheln. Da die Puppe nur mit Mütze kommt kann sie ganz nach Belieben eingekleidet werden. Aquinis bieten richtig viel Badespaß. Durch den weichen mit Kügelchen gefüllten Stoffkörper, ist die Cosy Aquini Schmusepuppe und Badepuppe zugleich. Die spezielle Füllung lässt die Puppe nicht untergehen und nach dem Badespaß kann sie gut an der Luft trocknen. Diese Cosy Aquini hat braune Schlafaugen. Set bestehend aus: ; Cosy Aquini (ca. 300 g) ; Mütze Weichkörper mit Vinylarmen und -beinen waschmaschinen- & trocknergeeignet Schlafaugen Kleidergröße 30-33 cm39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Prus, Agnes: Cosy Kitchen - Deftig vegetarischCosy Kitchen - Deftig vegetarisch , 60 Soulfood-Gerichte für kalte Tage: Waldpilz-Galette mit Ziegenkäse und Thymian, Kartoffel-Shakshuka mit Kräuteröl, Kürbis-Pasta mit Salbei und mehr , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: 2. Auflage, Erscheinungsjahr: 20230829, Produktform: Leinen, Autoren: Prus, Agnes, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 160, Keyword: Comfort Food; Eintopf; Eintöpfe; Gemüseküche; Gemütlich essen; Gerichte gesund und lecker; Herbstgerichte; Herbstküche; Hülsenfrüchte; Kochen für kalte Tage; Kohl; Kürbis; Obst; Ofengerichte; One Pot; Onepot; Pilze; Plant Based Food; Plant based Kochbuch; Sofaessen; Soulfood; Veggie; Warme Suppen; Winter Küche; Wintergemüse; Winterküche; Wurzelgemüse; gemüse; plant based; vegan; vegetarisch; vegetarische Eintöpfe; vegetarische Küche; vegetarische Rezepte; veggi; veggie; veggie Rezepte; warme Bowls; warme Gerichte; warme Schüsseln, Fachschema: Kochen / vegetarisch, vegan, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 265, Breite: 215, Höhe: 19, Gewicht: 932, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Cosy-Aquini-To-Dress:
-
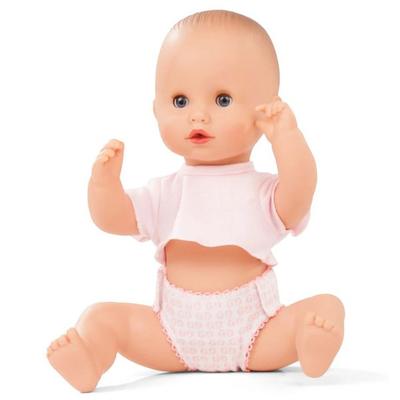
Götz Cosy Aquini to dressDieses Cosy-Aquini Mädchen kommt unbekleidet, lediglich ihre Mütze hat sie dabei, so kannst du sie ganz nach deinen Wünschen anziehen. Schau doch gleich einmal zur Götz Puppenmode. Hier findest du sicherlich etwas Schickes in Größe S für sie. Aquinis bieten richtig viel Badespaß. Durch den weichen mit Kügelchen gefüllten Stoffkörper, ist die Cosy Aquini Schmusepuppe und Badepuppe zugleich. Die spezielle Füllung lässt die Puppe nicht untergehen und nach dem Badespaß kann sie gut an der Luft trocknen. Diese Cosy Aquini hat blaue Schlafaugen. Set bestehend aus: Cosy Aquini (ca. 300 g) Mütze waschbar Weichkörper mit Vinylarmen und -beinen39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Götz Cosy Aquini to dress, 33 cmDas Cosy Aquini Baby schaut Puppenmama bzw. -papa so lieb mit den großen Schlafaugen an und möchte nach dem Baden etwas kuscheln. Da die Puppe nur mit Mütze kommt kann sie ganz nach Belieben eingekleidet werden. Aquinis bieten richtig viel Badespaß. Durch den weichen mit Kügelchen gefüllten Stoffkörper, ist die Cosy Aquini Schmusepuppe und Badepuppe zugleich. Die spezielle Füllung lässt die Puppe nicht untergehen und nach dem Badespaß kann sie gut an der Luft trocknen. Diese Cosy Aquini hat braune Schlafaugen. Set bestehend aus: ; Cosy Aquini (ca. 300 g) ; Mütze Weichkörper mit Vinylarmen und -beinen waschmaschinen- & trocknergeeignet Schlafaugen Kleidergröße 30-33 cm39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Prus, Agnes: Cosy Kitchen - Deftig vegetarischCosy Kitchen - Deftig vegetarisch , 60 Soulfood-Gerichte für kalte Tage: Waldpilz-Galette mit Ziegenkäse und Thymian, Kartoffel-Shakshuka mit Kräuteröl, Kürbis-Pasta mit Salbei und mehr , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: 2. Auflage, Erscheinungsjahr: 20230829, Produktform: Leinen, Autoren: Prus, Agnes, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 160, Keyword: Comfort Food; Eintopf; Eintöpfe; Gemüseküche; Gemütlich essen; Gerichte gesund und lecker; Herbstgerichte; Herbstküche; Hülsenfrüchte; Kochen für kalte Tage; Kohl; Kürbis; Obst; Ofengerichte; One Pot; Onepot; Pilze; Plant Based Food; Plant based Kochbuch; Sofaessen; Soulfood; Veggie; Warme Suppen; Winter Küche; Wintergemüse; Winterküche; Wurzelgemüse; gemüse; plant based; vegan; vegetarisch; vegetarische Eintöpfe; vegetarische Küche; vegetarische Rezepte; veggi; veggie; veggie Rezepte; warme Bowls; warme Gerichte; warme Schüsseln, Fachschema: Kochen / vegetarisch, vegan, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 265, Breite: 215, Höhe: 19, Gewicht: 932, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Cosy-Aquini-To-Dress
-
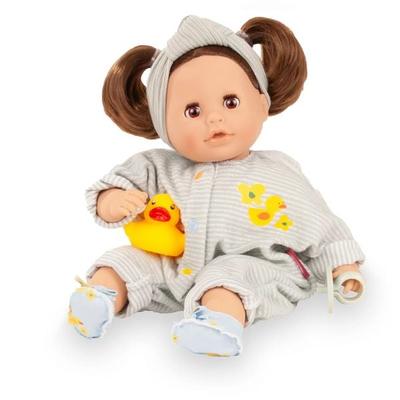
Götz Cosy Aquini netlace & flowersDiese süße Cosy Aquini trägt ihren Lieblingsanzug in rosa-grau mit Spitze und verschiedenen Blumen. Die kurze Sweathose mit der Wickeljacke trägt sich super bequem und sieht einfach umwerfend aus. Sie freut sich auf die warmen Tage. Ihr Haar trägt sie passend zu einem Zopf gebunden, aber sie kann natürlich auch neu gestylt werden. Das hochwertige Haar lässt sich wunderbar frisieren. Alle Bekleidungen sind von Kindern leicht aus- und wieder anziehbar. Cosy Aquinis bieten richtig viel Badespaß. Durch den weichen, mit Kügelchen gefüllten Stoffkörper, ist die Cosy Aquini Schmusepuppe und Badepuppe zugleich. Die spezielle Füllung lässt die Puppe nicht untergehen und nach dem Badespaß kann sie gut an der Luft trocknen. Set bestehend aus: Cosy Aquini (ca. 300 g) Sommeranzug Dollocs Haarschleife Schnuller54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.