Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Crumar-Performer
Top-Angebote
Produkte zum Begriff Crumar-Performer:
-
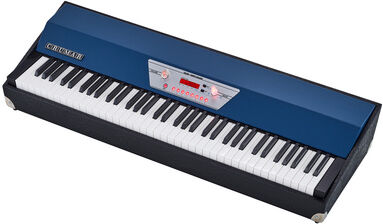
Crumar SeventeenCrumar Seventeen; Virtual Modeling Stage Piano mit 73-Tasten Hammermechanik; im Vintage-Stil der 80er Jahre; sowohl Physical-Modeling-Technologie als auch Samples integriert; verschiedene Klangerzeugungen: Tine Electric Piano, Reed Electric Piano, Electric Grand, Clavi, DX Digital E.P., MKS Digital E.P., Japanese Acoustic Grand, German 274 Acoustic Grand, Synth Piano, Piano-String und Combo-Sounds; 2 unabhängige Effekt-Slots: Tremolo, Chorus, Flanger, Phaser und Wah; unabhängiges Reverb und Delay; interner Equalizer; AMP Simulation; 64 Presets; Bedienfeld mit Display und Navigationstasten; Anschlüsse: 2x Lineausgang (6,3mm Klinke, symmetrisch), Stereo Kopfhörerausgang (6,3mm Klinke), Sustain-Pedaleingang (6,3mm Klinke), MIDI OUT und USB-MIDI, internes Netzteil; alle Anschlüsse auf der linken Seite des Instruments; Standbeine nicht im Lieferumfang enthalten (Artikel# 547092); Abmessungen (B x H x T): 111 x 16 x 38cm; Gewicht: 12kg;1289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Crumar DK61Crumar DK61; USB Organ Controller; einmanualiger MIDI-Controller im Orgel-Stil; 61 anschlagdynamische Tasten mit Waterfall-Profil und 5 Oktaven (C–C); 9 Zugriegel; Drehregler für Volume, Drive und Reverb; Bedienelemente für Rotary Speaker, Vibrato, Chorus und Percussion; Wahlschalter für oberes und unteres Manual sowie Pedalboard; Transponierfunktion (-7 / +7); Auswahl der MIDI-Kanäle; Up-/Down-Schalter für Programmwechsel; Velocity ON/OFF; festes MIDI-Mapping; USB-MIDI-fähig; Anschlüsse: Pedaleingänge für Sustain, Expression und Fußschalter/Halbmond (6,3mm Klinke), MIDI OUT (5-pol DIN), USB Typ B; Montagehalterung für separaten Halfmoon Switch (HMS-20-BK, Artikel 457070); USB bus-powered; Abmessungen (B x H x T): 90 x 10,6 x 35,5cm; Gewicht: 8kg568,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
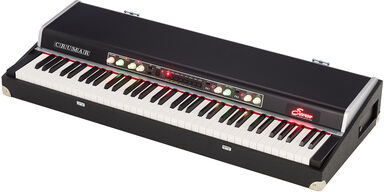
Crumar SevenCrumar Seven; Vintage Style Stagepiano mit 73-Tasten Hammermechanik; 9 verschiedene Klangerzeugungen: Tine Electric Piano, Reed Electric Piano, Electric Baby Grand, Clavi E.P., DX Digital E.P., MKS Digital E.P., Vibraphone, Acoustic Grand Piano, Sample Playback; zwei Effekt-Slots; AMP Simulation; eingebauter Hall; semi-parametrischer EQ; eingebaut in ein massives Holz-Case mit Griff; interner Wi-Fi-Hot-Spot für Web-App-Editor; 32 Presets (8 werkseitig + 24 User); Beleuchtete RGB-Encoder; Anschlüsse: Sustain- und Expression-Pedal-Eingänge; MIDI OUT und USB-MIDI; 2x 6,3mm Klinke Ausgang; Kopfhörerausgang 6.3mm Klinke Stereo; inkl. Sustain Pedal, Metallbeine mit Tragetasche; internes Netzteil; Abmessungen: mit Deckel 1106 x 447 x 190 mm, ohne Deckel 1106 x 447 x 162 mm, Höhe gesamt inklusive Stativ 820 mm, Höhe Boden zur Unterseite inklusive Stativ 665 mm, Breite zwischen Stativbeinen 1170 mm; Gewicht des Pianos: 15 kg; Gewicht inkl. Deckel und Metallbeine: 23,5 kg1819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
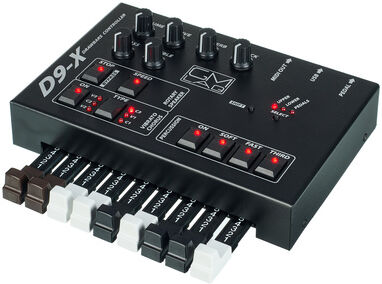
Crumar D9XCrumar D9X; USB-MIDI-Controller; erweiterter Zugriegel-Controller mit 9 Zugriegel; kompatibel mit Crumar Mojo, Mojo 61, GSI VB3-II und weiteren E-Orgeln; Drehregler für Volume und Effekte; Manuale umschaltbar; Sektionen für Vibrato, Rotary und Percussion; 1x Expression-Pedaleingang (6,3mm Klinke); 1x MIDI-Ausgang (3,5mm Klinke - Adapter nicht enthalten); Class Compliant und Bus Powered (max. 500mA); inklusive USB Kabel; solides Metallgehäuse; Abmessungen (B x T x H): 195 x 130 x 35mm; Gewicht: 1,3kg299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Crumar-Performer:
-
Crumar PerformerCrumar Performer (ESD); virtueller Synthesizer; Replik des vollpolyphonen Hardwaresynthesizers von 1979 mit 49 Stimmen; genaue Simulation der Hardwareschaltung; originales Design des Bedienfelds mit Brass-Sektion links, Strings-Sektion zentral in der Mitte sowie dem rechten Feld mit Modulations-Sektion und Volume-Regler; Auswahl zwischen Rev.A und Rev.B-Filter sowie "Sustain-Modifikation"; interner, einstellbarer Hall- und Chorus-Effekt; zusätzliche Pedaleffekt-Simulationen mit Graphic-EQ, Phaser, Flanger und Analog-Delay; MIDI-Learn-Funktion und MIDI-Mapping-Import und -Export; Bank und Program Import und Export99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Crumar ElevenCrumar Eleven; Crumar-Adaptermodul zum Anschluss von Instrumenten an einen 11-poligen Ausgang; Anschlüsse: 1x Line-Eingang 6.3 mm Klinke, 1x Pedal-Eingang 6.3 mm Klinke (umschaltbar Sustain/Fuß-Schalter/Halfmoon Switch), 11-Pin Ausgang, 1x MIDI-Eingang 5-Pol DIN, Eingang für externes Netzteil 12V DC189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Crumar SeventeenCrumar Seventeen; Virtual Modeling Stage Piano mit 73-Tasten Hammermechanik; im Vintage-Stil der 80er Jahre; sowohl Physical-Modeling-Technologie als auch Samples integriert; verschiedene Klangerzeugungen: Tine Electric Piano, Reed Electric Piano, Electric Grand, Clavi, DX Digital E.P., MKS Digital E.P., Japanese Acoustic Grand, German 274 Acoustic Grand, Synth Piano, Piano-String und Combo-Sounds; 2 unabhängige Effekt-Slots: Tremolo, Chorus, Flanger, Phaser und Wah; unabhängiges Reverb und Delay; interner Equalizer; AMP Simulation; 64 Presets; Bedienfeld mit Display und Navigationstasten; Anschlüsse: 2x Lineausgang (6,3mm Klinke, symmetrisch), Stereo Kopfhörerausgang (6,3mm Klinke), Sustain-Pedaleingang (6,3mm Klinke), MIDI OUT und USB-MIDI, internes Netzteil; alle Anschlüsse auf der linken Seite des Instruments; Standbeine nicht im Lieferumfang enthalten (Artikel# 547092); Abmessungen (B x H x T): 111 x 16 x 38cm; Gewicht: 12kg;1289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Crumar DK61Crumar DK61; USB Organ Controller; einmanualiger MIDI-Controller im Orgel-Stil; 61 anschlagdynamische Tasten mit Waterfall-Profil und 5 Oktaven (C–C); 9 Zugriegel; Drehregler für Volume, Drive und Reverb; Bedienelemente für Rotary Speaker, Vibrato, Chorus und Percussion; Wahlschalter für oberes und unteres Manual sowie Pedalboard; Transponierfunktion (-7 / +7); Auswahl der MIDI-Kanäle; Up-/Down-Schalter für Programmwechsel; Velocity ON/OFF; festes MIDI-Mapping; USB-MIDI-fähig; Anschlüsse: Pedaleingänge für Sustain, Expression und Fußschalter/Halbmond (6,3mm Klinke), MIDI OUT (5-pol DIN), USB Typ B; Montagehalterung für separaten Halfmoon Switch (HMS-20-BK, Artikel 457070); USB bus-powered; Abmessungen (B x H x T): 90 x 10,6 x 35,5cm; Gewicht: 8kg568,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Crumar-Performer
-
Crumar SevenCrumar Seven; Vintage Style Stagepiano mit 73-Tasten Hammermechanik; 9 verschiedene Klangerzeugungen: Tine Electric Piano, Reed Electric Piano, Electric Baby Grand, Clavi E.P., DX Digital E.P., MKS Digital E.P., Vibraphone, Acoustic Grand Piano, Sample Playback; zwei Effekt-Slots; AMP Simulation; eingebauter Hall; semi-parametrischer EQ; eingebaut in ein massives Holz-Case mit Griff; interner Wi-Fi-Hot-Spot für Web-App-Editor; 32 Presets (8 werkseitig + 24 User); Beleuchtete RGB-Encoder; Anschlüsse: Sustain- und Expression-Pedal-Eingänge; MIDI OUT und USB-MIDI; 2x 6,3mm Klinke Ausgang; Kopfhörerausgang 6.3mm Klinke Stereo; inkl. Sustain Pedal, Metallbeine mit Tragetasche; internes Netzteil; Abmessungen: mit Deckel 1106 x 447 x 190 mm, ohne Deckel 1106 x 447 x 162 mm, Höhe gesamt inklusive Stativ 820 mm, Höhe Boden zur Unterseite inklusive Stativ 665 mm, Breite zwischen Stativbeinen 1170 mm; Gewicht des Pianos: 15 kg; Gewicht inkl. Deckel und Metallbeine: 23,5 kg1819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Crumar D9XCrumar D9X; USB-MIDI-Controller; erweiterter Zugriegel-Controller mit 9 Zugriegel; kompatibel mit Crumar Mojo, Mojo 61, GSI VB3-II und weiteren E-Orgeln; Drehregler für Volume und Effekte; Manuale umschaltbar; Sektionen für Vibrato, Rotary und Percussion; 1x Expression-Pedaleingang (6,3mm Klinke); 1x MIDI-Ausgang (3,5mm Klinke - Adapter nicht enthalten); Class Compliant und Bus Powered (max. 500mA); inklusive USB Kabel; solides Metallgehäuse; Abmessungen (B x T x H): 195 x 130 x 35mm; Gewicht: 1,3kg299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
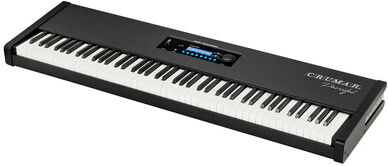
Crumar ParsifalCrumar Parsifal; Stagepiano; 88-Tasten Stagepiano; Klaviatur mit Hammermechanik und Dreifachsensorik; Sound-Bibliothek mit 34 Klängen (28 ROM-Sounds und 6 vorinstallierte Erweiterungen): Tine Piano, Bechstein Acoustic Grand, Felt Piano, Acoustic Grand Piano D-274 & C5, Electric Grand Pianos 70 & 80, Reed EP, DX EP, Clavi EP, MKS EP + AP, Vibraphone, Harpsichord, Combo-Pianos, Combo-Piano + Streicher etc.; vorinstallierte Erweiterungen: Venice Grand, Venice Grand Open, Venice Grand Breeze, Vertical Electric Grand, Venice Grand CFX, Venice Upright K8; 64 Presets; integrierte Effekte: FX1: Tremolo, Stereo Auto-Panner, LFO WahWah, Dynamic WahWah; FX2: Stereo Chorus, Stereo Flanger, Stereo Phaser 1 + 2; Amp (5 Modelle + Overdrive); Delay (Mono oder Pingpong); Reverb (verschiedene Typen + einstellbarer Pegel und Decay); semi-parametrischer 3-Band-Stereo-EQ; 32Ohm Kopfhörerausgang (empfohlen 55Ohm oder mehr); Stereo Line-Ausgangspegel: +4dBu; 16x2 LCD-Anzeige; Preset-Tasten, Volume-Regler sowie Auswahlrad; Anschlüsse: 2x Lineausgang (6,3mm Klinke, symmetrisch); Stereo Kopfhörerausgang (6,3mm Klinke); 1x Sustain-Pedal-Eingang (6.3mm Klinke); 1x MIDI Out (5-pin DIN); USB-MIDI In/Out Anschluss; USB-A Anschluss; Stromanschluss; schwarzes Metallgehäuse mit Holzseitenteile; integriertes Netzteil; inklusive Sustain Pedal (CSP-40); Abmessungen (L x H x B): 130 x 14 x 38,5cm; Gewicht: 22,5kg1279,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
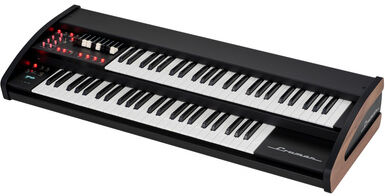
Crumar SorrentoCrumar Sorrento; Spinett-Stil-Orgel; inklusive Crumar Burn Effektpedal mit Leslie-Simulationen, Reverb (Spring/Digital) und analogem Overdrive; zweimanualige Orgel mit halbgewichteter, anschlagdynamischer Synthesizer-Tastatur; 2x 49 Tasten; mit Octave-Shift-Funktionalität; Tonewheel-/Spinett-/Transistor-Tongenerator; Bass-Synth-Soundgenerator mit Reglern für Volume, Tone und Decay; vollständig analoge Distortion-Schaltung mit Level-, Drive- und Tone-Reglern; Ringmodulator; Limiter; 9 Zugriegel; Volume, Keyclick, Percussion Volume und einen frei zuweisbaren Regler; dedizierte Tasten für Vibrato Ein/Aus und Typ; zwei Drawbar-Presets pro Manual mit Speichermodus; Bass-to-Lower-Funktion (zum Spielen des Bass-Synthesizers auf dem unteren Manual); integrierter Editor mit OLED-Display und Navigationstasten; drei Mono-Audioausgänge: ONE-CORD (für Audio und Stromversorgung kompatibler Geräte), 1x Main-Ausgang (6,3mm Klinke), 1x Bass-Ausgang (6,3mm Klinke), 1x Expression-Pedaleingang (6,3mm Klinke), 1x Sustain-Pedaleingang (6,3mm Klinke), MIDI In/Out, USB Typ B (Device) MIDI In/Out; Abmessungen (B x H x T): 100 x 15 x 40,8cm; Gewicht: 13kg1399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.