Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Cybersicherheit-in-Aktion-Stärkung
Top-Angebote
Produkte zum Begriff Cybersicherheit-in-Aktion-Stärkung:
-
In-Aktion-Hose - 102Reinschlüpfen und genießen - braucht es nur noch den passenden Sommer. Der reliefartige, kreppähnliche Krisselstoff klebt nicht auf der Haut und sorgt fürs gute Belüftungsmaß. Da Bügeln ebenfalls entfällt, tragen Sie sie zur Not auch zwei Tage oder planen sie direkt für den Urlaub ein. Falls vor Ort dann ein Malheur passieren sollte, ist sie eh superschnell wieder trocken. Gerne mit hoch gekrempeltem Saum und ohne sichtbare Socken in den Sneakern tragen, obenrum T-Shirt oder leichtes Sommerhemd. Als Anzug zusammen mit gleichnamigem Sakko und entsprechender Weste.119,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Volksmarine in AktionVolksmarine in Aktion , Schnellboote - Raketen - Kampfflugzeuge , Ski- & Snowboardträger > Transportsysteme , Erscheinungsjahr: 20240528, Produktform: Leinen, Redaktion: Goedde, Klaus-Peter, Seitenzahl/Blattzahl: 208, Keyword: Granate; Kalter Krieg; Kamov; Marineflieger; Mig; Mig-28; Mil; Militärtechnik; Motorbuch; NVA; Nachrichtentechnik; Nationale Volksarmee; Rakete; Torpedoboot; technische Daten, Fachschema: Antiquitäten / Waffen, Militaria, Fachkategorie: Militaria, Waffen und Rüstungen~Verkehr: Ratgeber, Sachbuch, Warengruppe: HC/Militärfahrzeuge/-flugzeuge/-schiffe, Fachkategorie: Militärfahrzeuge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Verlag: Pietsch, Paul, Verlage GmbH & Co. KG, Länge: 247, Breite: 214, Höhe: 20, Gewicht: 910, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
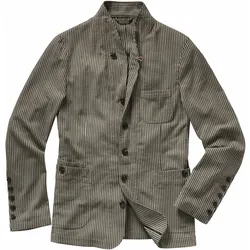
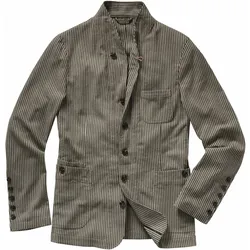
In-Aktion-Sakko - 25Guter Punkt. Sich casual fühlen und casual aussehen sind zwei verschiedene Dinge. Dieses Sakko zieht eine klare Linie. Sein veritabler Sommerstoff sorgt dafür, dass er auch bei höheren Temperaturen nicht auf der Haut klebt und so viel Luft rein- und rauslässt, dass T-Shirt-Feeling aufkommt. Nach außen spielt das Sakko in einer eigenen Liga. Seine krisselige Stoffstruktur wirkt so auffallend anders wie der Schnitt mit langer Knopfleiste und Stehkragen. Ein echter Punkt für alle, die den Stil ihres Stadtteils auch im Sommer hochhalten. Was sich noch toppen lässt: mit unserer passenden Hose (24-6229) und Weste (24-6620).189,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
In-Aktion-Sakko - 26Guter Punkt. Sich casual fühlen und casual aussehen sind zwei verschiedene Dinge. Dieses Sakko zieht eine klare Linie. Sein veritabler Sommerstoff sorgt dafür, dass er auch bei höheren Temperaturen nicht auf der Haut klebt und so viel Luft rein- und rauslässt, dass T-Shirt-Feeling aufkommt. Nach außen spielt das Sakko in einer eigenen Liga. Seine krisselige Stoffstruktur wirkt so auffallend anders wie der Schnitt mit langer Knopfleiste und Stehkragen. Ein echter Punkt für alle, die den Stil ihres Stadtteils auch im Sommer hochhalten. Was sich noch toppen lässt: mit unserer passenden Hose (24-6229) und Weste (24-6620).189,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die verschiedenen Anwendungsfälle für Token in der Kryptowährung, der Informationstechnologie und der Cybersicherheit?
1. In der Kryptowährung dienen Tokens als digitale Vermögenswerte, die für den Handel, die Speicherung und die Übertragung von Werten verwendet werden können, ähnlich wie bei traditionellen Währungen. 2. In der Informationstechnologie können Tokens als Zugriffsberechtigungen für bestimmte Dienste oder als digitale Identitäten verwendet werden, um die Sicherheit und Authentifizierung von Benutzern zu gewährleisten. 3. In der Cybersicherheit können Tokens zur Verifizierung von Transaktionen und zur Erkennung von betrügerischen Aktivitäten verwendet werden, um die Integrität von Daten und Systemen zu schützen. 4. Darüber hinaus können Tokens auch für die Tokenisierung von Vermögenswerten wie Immobilien, Kunstwerken oder anderen physischen Gütern verwendet werden, **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Cybersicherheit-in-Aktion-Stärkung:
-
Cybersicherheit in Aktion: Stärkung der Abwehrkräfte mit Kali Linux, Taschenbuch von Luis Fernando Aguas Bucheli, Verlag Unser Wissen,Cybersicherheit In Aktion: Stärkung Der Abwehrkräfte Mit Kali Linux, Taschenbuch Von Luis Fernando Aguas Bucheli, Verlag Unser Wissen, 978-620-0-75168-3, Seitenanzahl: 16491,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
In-Aktion-Hose - 102Reinschlüpfen und genießen - braucht es nur noch den passenden Sommer. Der reliefartige, kreppähnliche Krisselstoff klebt nicht auf der Haut und sorgt fürs gute Belüftungsmaß. Da Bügeln ebenfalls entfällt, tragen Sie sie zur Not auch zwei Tage oder planen sie direkt für den Urlaub ein. Falls vor Ort dann ein Malheur passieren sollte, ist sie eh superschnell wieder trocken. Gerne mit hoch gekrempeltem Saum und ohne sichtbare Socken in den Sneakern tragen, obenrum T-Shirt oder leichtes Sommerhemd. Als Anzug zusammen mit gleichnamigem Sakko und entsprechender Weste.119,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Volksmarine in AktionVolksmarine in Aktion , Schnellboote - Raketen - Kampfflugzeuge , Ski- & Snowboardträger > Transportsysteme , Erscheinungsjahr: 20240528, Produktform: Leinen, Redaktion: Goedde, Klaus-Peter, Seitenzahl/Blattzahl: 208, Keyword: Granate; Kalter Krieg; Kamov; Marineflieger; Mig; Mig-28; Mil; Militärtechnik; Motorbuch; NVA; Nachrichtentechnik; Nationale Volksarmee; Rakete; Torpedoboot; technische Daten, Fachschema: Antiquitäten / Waffen, Militaria, Fachkategorie: Militaria, Waffen und Rüstungen~Verkehr: Ratgeber, Sachbuch, Warengruppe: HC/Militärfahrzeuge/-flugzeuge/-schiffe, Fachkategorie: Militärfahrzeuge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Verlag: Pietsch, Paul, Verlage GmbH & Co. KG, Länge: 247, Breite: 214, Höhe: 20, Gewicht: 910, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Cybersicherheit-in-Aktion-Stärkung
-
In-Aktion-Sakko - 25Guter Punkt. Sich casual fühlen und casual aussehen sind zwei verschiedene Dinge. Dieses Sakko zieht eine klare Linie. Sein veritabler Sommerstoff sorgt dafür, dass er auch bei höheren Temperaturen nicht auf der Haut klebt und so viel Luft rein- und rauslässt, dass T-Shirt-Feeling aufkommt. Nach außen spielt das Sakko in einer eigenen Liga. Seine krisselige Stoffstruktur wirkt so auffallend anders wie der Schnitt mit langer Knopfleiste und Stehkragen. Ein echter Punkt für alle, die den Stil ihres Stadtteils auch im Sommer hochhalten. Was sich noch toppen lässt: mit unserer passenden Hose (24-6229) und Weste (24-6620).189,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
In-Aktion-Sakko - 26Guter Punkt. Sich casual fühlen und casual aussehen sind zwei verschiedene Dinge. Dieses Sakko zieht eine klare Linie. Sein veritabler Sommerstoff sorgt dafür, dass er auch bei höheren Temperaturen nicht auf der Haut klebt und so viel Luft rein- und rauslässt, dass T-Shirt-Feeling aufkommt. Nach außen spielt das Sakko in einer eigenen Liga. Seine krisselige Stoffstruktur wirkt so auffallend anders wie der Schnitt mit langer Knopfleiste und Stehkragen. Ein echter Punkt für alle, die den Stil ihres Stadtteils auch im Sommer hochhalten. Was sich noch toppen lässt: mit unserer passenden Hose (24-6229) und Weste (24-6620).189,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
In-Aktion-Sakko - 27Guter Punkt. Sich casual fühlen und casual aussehen sind zwei verschiedene Dinge. Dieses Sakko zieht eine klare Linie. Sein veritabler Sommerstoff sorgt dafür, dass er auch bei höheren Temperaturen nicht auf der Haut klebt und so viel Luft rein- und rauslässt, dass T-Shirt-Feeling aufkommt. Nach außen spielt das Sakko in einer eigenen Liga. Seine krisselige Stoffstruktur wirkt so auffallend anders wie der Schnitt mit langer Knopfleiste und Stehkragen. Ein echter Punkt für alle, die den Stil ihres Stadtteils auch im Sommer hochhalten. Was sich noch toppen lässt: mit unserer passenden Hose (24-6229) und Weste (24-6620).189,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
In-Aktion-Sakko - 46Guter Punkt. Sich casual fühlen und casual aussehen sind zwei verschiedene Dinge. Dieses Sakko zieht eine klare Linie. Sein veritabler Sommerstoff sorgt dafür, dass er auch bei höheren Temperaturen nicht auf der Haut klebt und so viel Luft rein- und rauslässt, dass T-Shirt-Feeling aufkommt. Nach außen spielt das Sakko in einer eigenen Liga. Seine krisselige Stoffstruktur wirkt so auffallend anders wie der Schnitt mit langer Knopfleiste und Stehkragen. Ein echter Punkt für alle, die den Stil ihres Stadtteils auch im Sommer hochhalten. Was sich noch toppen lässt: mit unserer passenden Hose (24-6229) und Weste (24-6620).189,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die verschiedenen Anwendungsfälle für Token in der Kryptowährung, der Informationstechnologie und der Cybersicherheit?
1. In der Kryptowährung dienen Tokens als digitale Vermögenswerte, die für den Handel, die Speicherung und die Übertragung von Werten verwendet werden können, ähnlich wie bei traditionellen Währungen. 2. In der Informationstechnologie können Tokens als Zugriffsberechtigungen für bestimmte Dienste oder als digitale Identitäten verwendet werden, um die Sicherheit und Authentifizierung von Benutzern zu gewährleisten. 3. In der Cybersicherheit können Tokens zur Verifizierung von Transaktionen und zur Erkennung von betrügerischen Aktivitäten verwendet werden, um die Integrität von Daten und Systemen zu schützen. 4. Darüber hinaus können Tokens auch für die Tokenisierung von Vermögenswerten wie Immobilien, Kunstwerken oder anderen physischen Gütern verwendet werden, **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.