Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Côte-de-Brouilly
Top-Angebote
Produkte zum Begriff Côte-de-Brouilly:
-
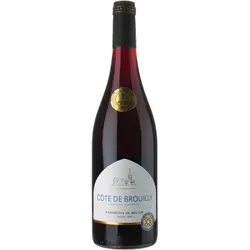
Côte de Brouilly - Les Clochers 2024 - Vignerons de Bel Air - 0.75LDie Côte de Brouilly, die sich an die Flanken des Mont Brouilly schmiegt, enthält in ihrem Boden blaues Lavagestein, das diesen Weinen ganz besondere Eigenschaften verleiht. Noten von schwarzen Früchten, Veilchen und Bonbon behaupten sich charaktervoll in einem großzügigen und leckeren Mund. Die Cuvée fügt sich perfekt in die Reihe Clochers der Vignerons de Bel Air ein und bietet schöne mineralische Noten in Verbindung mit samtigen, gut eingebundenen Tanninen. Dieser Côte de Brouilly besitzt ein sehr spannendes Potenzial, das er für die Geduldigen noch abrufen wird!12,41 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
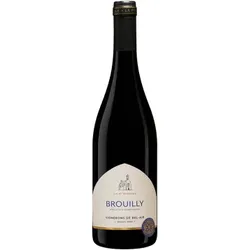
Brouilly - Les Clochers 2024 - Vignerons de Bel Air - 0.75LDer Beaujolais Brouilly, ein reiner Gamay Wein, sicherte sich drei Goldmedaillen dank seiner unglaublichen Frucht. Ein wahres Juwel und kühl serviert ideal zum Aperitif oder zu Tapas, aber auch zu Gegrilltem und ein Rotwein, den man im Sommer auch bei Sonne geniessen kann. Modern und genüsslich, Sie sollten sich wirklich an diese Region wagen, denn Beaujolais ist feinster Genuss.11,98 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
10ml Oribe Côte d'Azur Eau de ParfumDas Oribe Cote d'Azur Eau de Parfum hat den unverkennbaren Duft der Haarpflege Kollektion von Oribe. Ein hochexklusives Parfum mit fruchtig-frischen Duftnoten (Bergamotte aus Kalabrien, weißer Jasmin und Sandelholz). Kopfnote: Zitrone, Pflaume, Schwarze Johannisbeere, Bergamotte, OrangeHweznote: Tuberose, Alpenveilchen, JasminBasisnote: Sandelholz, Vetiver, Amber34,85 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Côte d'Azur Städte
AntibesNizzaCannesSaint-Trop...Mehr Ergebnisse **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Côte-de-Brouilly:
-
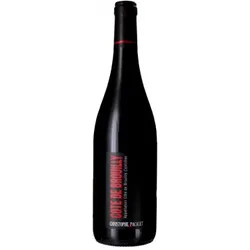
Côte de Brouilly 2024 - Christophe Pacalet - 0.75LOb Sie ihn jung oder nach einigen Jahren der Lagerung verkosten, eines ist sicher: Sie werden von diesem meisterhaften Côte de Brouilly nicht enttäuscht sein! Die intensive Fruchtigkeit und der knackige Geschmack seiner Jugend berauschen uns, aber sein kräftiges Gerüst lässt diesem hübschen Cru aus dem Beaujolais noch viele schöne Jahre. Ein sehr schöner Einstieg, um die Weine von Christophe Pacalet zu würdigen!16,29 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
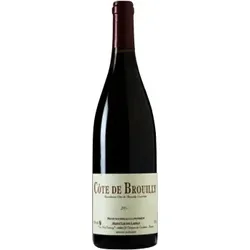
Côte de Brouilly 2023 - Jean-Claude Lapalu - 0.75LWährend diese Cuvée sich in der Regel etwas schlichter ausnimmt, ist dieser Jahrgang voll mit Aromen schwarzer Früchte und Beeren wie Brombeeren oder Schwarzer Johannisbeere. Die für das Terroir typische Frische und Mineralität werden von einer tiefen und komplexen Textur in einem perfekt strukturierten Gaumen begleitet. Ein purer Genuss: Weinliebhaber täuschen sich nicht, wenn sie diesen Beaujolais-Wein als die beste Cuvée der Côte de Brouilly betrachten.24,86 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Côte de Brouilly - Les Clochers 2024 - Vignerons de Bel Air - 0.75LDie Côte de Brouilly, die sich an die Flanken des Mont Brouilly schmiegt, enthält in ihrem Boden blaues Lavagestein, das diesen Weinen ganz besondere Eigenschaften verleiht. Noten von schwarzen Früchten, Veilchen und Bonbon behaupten sich charaktervoll in einem großzügigen und leckeren Mund. Die Cuvée fügt sich perfekt in die Reihe Clochers der Vignerons de Bel Air ein und bietet schöne mineralische Noten in Verbindung mit samtigen, gut eingebundenen Tanninen. Dieser Côte de Brouilly besitzt ein sehr spannendes Potenzial, das er für die Geduldigen noch abrufen wird!12,41 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Côte-de-Brouilly
-
Brouilly - Les Clochers 2024 - Vignerons de Bel Air - 0.75LDer Beaujolais Brouilly, ein reiner Gamay Wein, sicherte sich drei Goldmedaillen dank seiner unglaublichen Frucht. Ein wahres Juwel und kühl serviert ideal zum Aperitif oder zu Tapas, aber auch zu Gegrilltem und ein Rotwein, den man im Sommer auch bei Sonne geniessen kann. Modern und genüsslich, Sie sollten sich wirklich an diese Region wagen, denn Beaujolais ist feinster Genuss.11,98 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
10ml Oribe Côte d'Azur Eau de ParfumDas Oribe Cote d'Azur Eau de Parfum hat den unverkennbaren Duft der Haarpflege Kollektion von Oribe. Ein hochexklusives Parfum mit fruchtig-frischen Duftnoten (Bergamotte aus Kalabrien, weißer Jasmin und Sandelholz). Kopfnote: Zitrone, Pflaume, Schwarze Johannisbeere, Bergamotte, OrangeHweznote: Tuberose, Alpenveilchen, JasminBasisnote: Sandelholz, Vetiver, Amber34,85 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
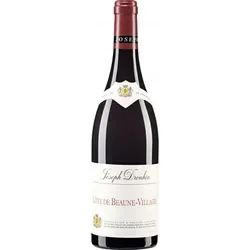
Côte de Beaune-Villages Joseph Drouhin 2022Joseph Drouhin Côte de BeauneVillages Eleganter Pinot Noir aus dem Herzen des Burgunds Das Traditionshaus Joseph Drouhin gehört zweifellos zu den glanzvollsten Ikonen des Burgunds. Seit über 140 Jahren prägt die Familie Drouhin mit unermüdlichem Qualitätsstreben und tiefem Respekt vor der Natur das Gesicht der Region. Mit einem klaren Fokus auf biologischdynamische Bewirtschaftung und handwerkliche Präzision gelingt es dem Weingut Jahr für Jahr die Seele der unterschiedlichen Terroirs unver...37,45 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
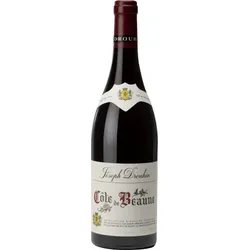
Côte de Beaune Rouge Joseph Drouhin 2022Eleganz und Finesse aus dem Herzen des Burgunds Joseph Drouhin Côte de Beaune Rouge Das Traditionshaus Joseph Drouhin gehört zweifellos zu den glanzvollsten Namen des Burgunds. Seit über 140 Jahren bewahrt die Familie im historischen Herzen von Beaune ein unschätzbares Erbe und pflegt einen Weinstil der weltweit für seine aristokratische Eleganz seine Präzision und seine unbändige Lebendigkeit geschätzt wird. Mit einem tiefen Respekt vor der Natur bewirtschaftet das Weingut seine Parzellen n...61,59 €*Versand: 10,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Côte d'Azur Städte
AntibesNizzaCannesSaint-Trop...Mehr Ergebnisse **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.