Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Côté-Mas-rouge-2025
Top-Angebote
Produkte zum Begriff Côté-Mas-rouge-2025:
-
Roussanne - Les Vignes d’à Côté 2025 - Yves Cuilleron - 0.75LÜberaus blumig, fruchtig und jugendlich!Elegant und raffiniert, in einem sehr ausdrucksstarken Stil, wird dieser Roussanne Sie mit seinen Aromen von Blumen (Geißblatt) und weißen Früchten (Pfirsich, Birne) bezaubern. Der Gaumen ist äußerst präzise, sauber und strukturiert: wunderbar ausgeführt. Echter Hochgenuss!15,42 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Viognier 2025 - Les Vignes d’à Côté - Yves Cuilleron - 0.75LDieser Viognier ist eine Assemblage aus sorgfältig ausgewählten Parzellen. Er profitierte von einem achtmonatigen Ausbau, der gleichmäßig auf Barriques, Fässer und Tanks verteilt wurde. Dadurch wurde die Reinheit der Frucht bewahrt und gleichzeitig Komplexität hinzugefügt. Die Farbe ist golden und glänzend. Die Nase ist sehr typisch für die Rebsorte und enthüllt intensive Aromen von reifen gelben Früchten (Aprikose, Pfirsich) und einen blumigen Hauch von Veilchen. Am Gaumen ist er vollmundig und saftig, getragen von einer schönen Frische. Eine säuerliche Note streckt die Aromatik im Abgang und macht das Ganze gleichzeitig köstlich und präzise.19,39 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet "X-Mas"?
"X-Mas" ist eine Abkürzung für "Christmas" (Weihnachten) und wird oft als informelle oder verkürzte Schreibweise verwendet. Das "X" steht dabei für das griechische Zeichen "Chi", das im Griechischen für "Christus" steht. Es wird vor allem in der englischsprachigen Welt verwendet. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Côté-Mas-rouge-2025:
-
Côté Mas rouge 2025 - Syrah Grenache - Domaines Paul Mas - 0.75LMit den Weinen der „Côté Mas“-Reihe setzen die Weingüter Paul Mas auf Qualität zu erschwinglichen Preisen. Dank seines unglaublichen Preis-Leistungs-Verhältnisses, seiner großen Geschmeidigkeit sowie seiner intensiven fruchtigen und würzigen Aromen eignet sich dieser Wein perfekt für gesellige Momente mit Freunden, ohne dabei das Budget zu sprengen. Dieser Rotwein wird diesen Sommer der Star Ihrer Grill-Partys sein!8,03 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Côté Mas Blanc 2025 - Domaines Paul Mas - 0.75LDie Weingüter von Paul Mas bieten eine große Auswahl an Weinen zum besten Preis-Leistungs-Verhältnis. Das Côté Mas- Wein Sortiment ist in Restaurants geschätzt und beliebt, denn diese Weine wecken Ihre Sinne. So auch dieser Weißwein, den man unbedingt im Keller haben sollte, rund, geschmeidig und mit beeindruckend fruchtigen Aromen von Pfirsich und Birne mit schönen Länge im Mund. Dieser aromatische Wein passt perfekt zu Fischgerichten und ideal für einenn Aperitif. Ein sicherer Wert zum kleinen Preis!8,03 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Côté-Mas-rouge-2025
-
Roussanne - Les Vignes d’à Côté 2025 - Yves Cuilleron - 0.75LÜberaus blumig, fruchtig und jugendlich!Elegant und raffiniert, in einem sehr ausdrucksstarken Stil, wird dieser Roussanne Sie mit seinen Aromen von Blumen (Geißblatt) und weißen Früchten (Pfirsich, Birne) bezaubern. Der Gaumen ist äußerst präzise, sauber und strukturiert: wunderbar ausgeführt. Echter Hochgenuss!15,42 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Viognier 2025 - Les Vignes d’à Côté - Yves Cuilleron - 0.75LDieser Viognier ist eine Assemblage aus sorgfältig ausgewählten Parzellen. Er profitierte von einem achtmonatigen Ausbau, der gleichmäßig auf Barriques, Fässer und Tanks verteilt wurde. Dadurch wurde die Reinheit der Frucht bewahrt und gleichzeitig Komplexität hinzugefügt. Die Farbe ist golden und glänzend. Die Nase ist sehr typisch für die Rebsorte und enthüllt intensive Aromen von reifen gelben Früchten (Aprikose, Pfirsich) und einen blumigen Hauch von Veilchen. Am Gaumen ist er vollmundig und saftig, getragen von einer schönen Frische. Eine säuerliche Note streckt die Aromatik im Abgang und macht das Ganze gleichzeitig köstlich und präzise.19,39 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
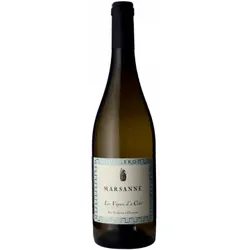
Marsanne 2025 - Les Vignes d’à Côté - Yves Cuilleron - 0.75LUnglaublich blumig und jugendlich fruchtig! Der elegante und raffinierte Marsanne mit seinem sehr ausdrucksstarken Stil wird Sie mit seinen Aromen von Blüten und weißen Früchten bezaubern. Am Gaumen ist er präzise, sauber und wohl strukturiert: ein absolut beispielhafter Wein und ein wahrer Hochgenuss!13,43 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
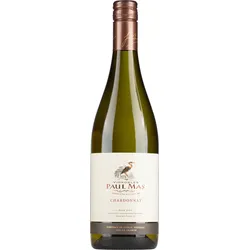
Paul Mas Chardonnay 2025Paul Mas Chardonnay 2025 ist ein trockener, runder Weißwein aus dem Languedoc mit Ananas, feiner Nussnote und einem Hauch Vanille. Frische Säure balanciert die reife Frucht. Mit Holzeinfluss, passend zu Meeresfrüchten, Geflügel oder cremiger Pasta.5,85 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "X-Mas"?
"X-Mas" ist eine Abkürzung für "Christmas" (Weihnachten) und wird oft als informelle oder verkürzte Schreibweise verwendet. Das "X" steht dabei für das griechische Zeichen "Chi", das im Griechischen für "Christus" steht. Es wird vor allem in der englischsprachigen Welt verwendet. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.