Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für DEHN-HVI-head-27-HVI
Top-Angebote
Produkte zum Begriff DEHN-HVI-head-27-HVI:
-
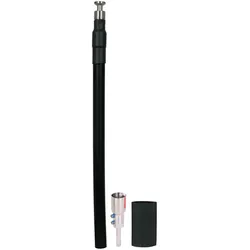
DEHN HVI-power-Leitung HVI P 90 27 L6M SWLeiterdurchmesser=5,6 mmLeiterquerschnitt=25 mm2Außendurchmesser inkl. Hülle/Beschichtung=27 mmLeiter-Klasse=Kl.2 = mehrdrähtigAnzahl der Einzeldrähte=7Leiter-Material=KupferOberflächenschutz=unbehandeltUmmantelungswerkstoff=Polyethylen, vernetzt (VPE)Ummantelungswerkstoff halogenfrei=neinFarbe=schwarzWerkstoff der Isolation=Polyethylen (PE)Max. äquivalenter Trennungsabstand s (in Luft)=0,9 mMax. äquivalenter Trennungsabstand s (feste Baustoffe)=1,8 mHochspannungsfeste isolierte Ausführung=jaMax. Zugbelastung=1200 NGeeignet für Ex-Bereich=jaGewicht=85,4 kg/100 m648,26 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Welche Dehn- und/oder Aufwärmübungen gibt es für Ballettanfänger?
Für Ballettanfänger sind einige grundlegende Dehn- und Aufwärmübungen wichtig. Dazu gehören zum Beispiel das Dehnen der Beine durch einfache Beinhebungen und das Kreisen der Füße. Auch das Dehnen der Arme und des Oberkörpers durch Armkreisen und Schulterrollen ist hilfreich. Zudem können einfache Sprungübungen wie kleine Sprünge oder Pliés als Aufwärmübung dienen. **
Top-Angebote
Produkte zum Begriff DEHN-HVI-head-27-HVI:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für DEHN-HVI-head-27-HVI
-
DEHN HVI-power-Leitung HVI P 90 27 L6M SWLeiterdurchmesser=5,6 mmLeiterquerschnitt=25 mm2Außendurchmesser inkl. Hülle/Beschichtung=27 mmLeiter-Klasse=Kl.2 = mehrdrähtigAnzahl der Einzeldrähte=7Leiter-Material=KupferOberflächenschutz=unbehandeltUmmantelungswerkstoff=Polyethylen, vernetzt (VPE)Ummantelungswerkstoff halogenfrei=neinFarbe=schwarzWerkstoff der Isolation=Polyethylen (PE)Max. äquivalenter Trennungsabstand s (in Luft)=0,9 mMax. äquivalenter Trennungsabstand s (feste Baustoffe)=1,8 mHochspannungsfeste isolierte Ausführung=jaMax. Zugbelastung=1200 NGeeignet für Ex-Bereich=jaGewicht=85,4 kg/100 m648,26 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
Dehn, Janine: Beruf und ArbeitBeruf und Arbeit , (3. und 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20140630, Produktform: Geheftet, Inhalt/Anzahl: 1, Beilage: Kopiervorlagen, mit CD-ROM, editierbare Microsoft® Word® Dateien, Autoren: Dehn, Janine, Edition: NED, Seitenzahl/Blattzahl: 68, Keyword: 3. und 4. Klasse; Grundschule; Mensch und Gemeinschaft; Sachunterricht, Fachschema: Sachunterricht / Lehrermaterial~Lernmittel~Unterrichtsmedium, Fachkategorie: Schule und Lernen, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Lernbiene Verlag i.d. AAP, Verlag: Lernbiene Verlag i.d. AAP, Verlag: Lernbiene, Länge: 297, Breite: 210, Höhe: 15, Gewicht: 300, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 290703922,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sternfeld, Joel: Nags HeadNags Head , Joel Sternfeld entwines two personal stories in this book that together reveal the roots and evolution of color theory in his work over the past five decades. In the summer of 1975, facing surgery with a risk of paralysis, Sternfeld went in search of a last idyll-and found it in Nags Head on North Carolina's Outer Banks. From June to August he photographed the seaside town floating in time, capturing a dreamlike sense of solace. Sternfeld's images show beachgoers of all ages in various scenes of leisure and recreation in this, his first body of work addressing a season. At the time, Sternfeld was already committed to color as the basis of photographic expression and fascinated by Josef Albers' Interaction of Color: "Any time that I saw a color phenomenon in the landscape that somehow coincided with an Albers-type exercise in the perceptual properties of color, I made a photograph." Yet this summer sojourn was tragically broken by the death of Sternfeld's brother; the photographer returned to New York, never to go back to Nags Head. Eventually Sternfeld resumed working and one day headed to Rockaway Beach, Queens. Here he took a picture in which "All at once the ugly scene appeared beautiful to me"-the hues of sand, apartments and sky fused into a cohesive whole: finally, content had been transcended through color. This photo, made in despair and with its perceptual foundation in the Nags Head series, would lead, a few years later, to the color structures of Sternfeld's magnum opus American Prospects, his ambitious realization of what he had always wanted to do: follow the seasons across America. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20240411, Produktform: Leinen, Autoren: Sternfeld, Joel, Seitenzahl/Blattzahl: 96, Abbildungen: Four-color process, Themenüberschrift: PHOTOGRAPHY / Individual Photographers / Artists'Books, Keyword: Erholung; Freizeit; North Carolina; Outer Banks; Sanddünen; Sommer; Strände; Urlaubsort, Fachschema: Fotograf - Fotografin, Fachkategorie: Kunst: allgemeine Themen, Warengruppe: HC/Fotografie, Fachkategorie: einzelne Fotografen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Steidl GmbH & Co.OHG, Verlag: Steidl GmbH & Co.OHG, Verlag: Steidl GmbH & Co. OHG, Länge: 311, Breite: 261, Höhe: 17, Gewicht: 1021, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Welche Dehn- und/oder Aufwärmübungen gibt es für Ballettanfänger?
Für Ballettanfänger sind einige grundlegende Dehn- und Aufwärmübungen wichtig. Dazu gehören zum Beispiel das Dehnen der Beine durch einfache Beinhebungen und das Kreisen der Füße. Auch das Dehnen der Arme und des Oberkörpers durch Armkreisen und Schulterrollen ist hilfreich. Zudem können einfache Sprungübungen wie kleine Sprünge oder Pliés als Aufwärmübung dienen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.