Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für DHV-Die-grosse-Kinder-Uni
Top-Angebote
Produkte zum Begriff DHV-Die-grosse-Kinder-Uni:
-
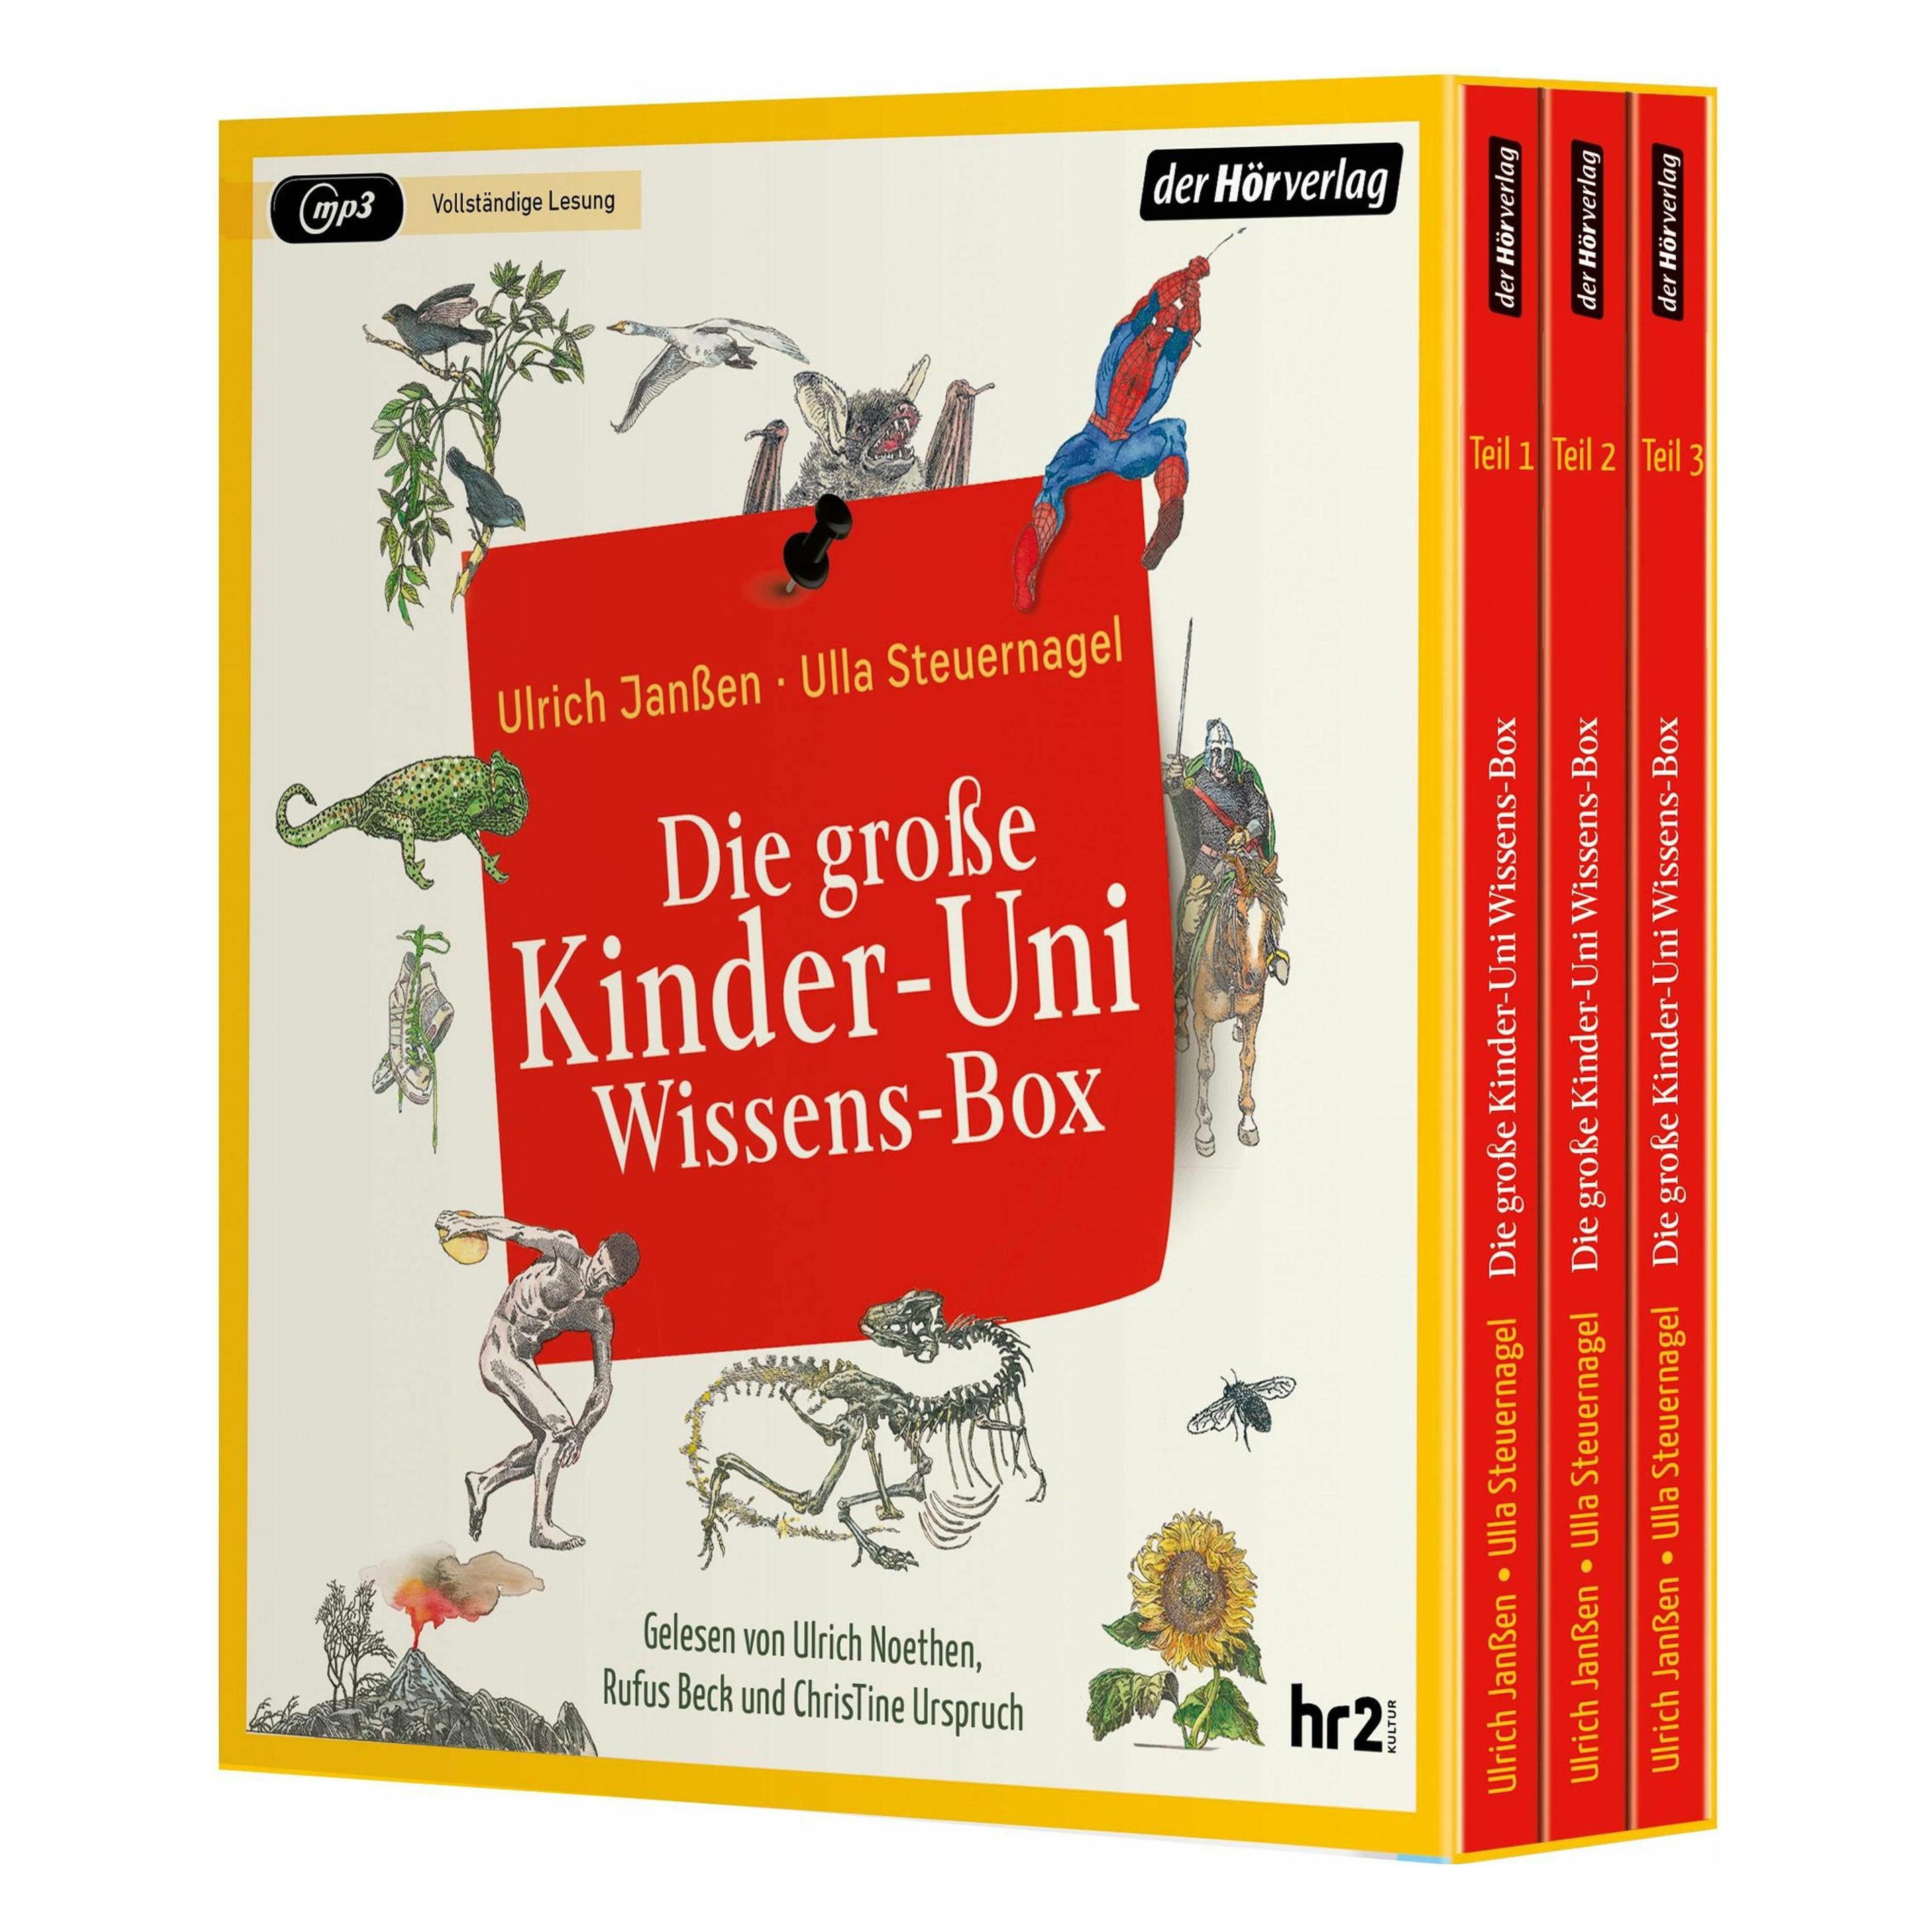
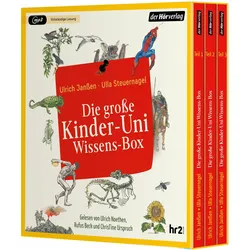
Die grosse Kinder-Uni Wissens-Box, Hörbücher von Ulla Steuernagel, Ulrich JanßenFragen über Fragen, die Antworten über Antworten bekommen und zwar alles über den Menschen, unsere Geschichte und die Natur zusammengefasst zu einem Bundle. Die Kinder-Uni gibt leicht verständliche Antworten auf einige der schwierigsten und spannendsten Probleme der Welt. Geistreich und unterhaltsam gelesen von Rufus Beck, Ulrich Noethen und Christine Urspruch. Semester eins enthält: Warum sind die Dinosaurier ausgestorben? Warum speien Vulkane Feuer? Warum gibt es Arme und Reiche? Warum lachen wir über Witze? Warum müssen Menschen sterben? Warum stammt der Mensch vom Affen ab? Warum beten Muslime auf Teppichen? Warum ist die Schule doof? Semester zwei enthält: Warum darf man Menschen nicht klonen? Warum sind die griechischen Statuen nackt? Warum träumen wir? Warum können wir hören? Warum dürfen Erwachsene mehr als Kinder? Warum wachsen Pflanzen? Warum bin ich ich? Warum fallen Sterne vom Himmel? Semester drei enthält: Warum bauten die Ritter Burgen? Warum raufen Jungs und sind Mädchen zickig? Warum gibt es Blitz und Donner? Warum können Ärzte heilen? Warum sehen Fledermäuse mit den Ohren? Warum werden Sportler immer besser? Warum erzählen wir Geschichten? Warum können Mathematiker nicht rechnen?.29,07 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff DHV-Die-grosse-Kinder-Uni:
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für DHV-Die-grosse-Kinder-Uni
-
Die grosse Kinder-Uni Wissens-Box, Hörbücher von Ulla Steuernagel, Ulrich JanßenFragen über Fragen, die Antworten über Antworten bekommen und zwar alles über den Menschen, unsere Geschichte und die Natur zusammengefasst zu einem Bundle. Die Kinder-Uni gibt leicht verständliche Antworten auf einige der schwierigsten und spannendsten Probleme der Welt. Geistreich und unterhaltsam gelesen von Rufus Beck, Ulrich Noethen und Christine Urspruch. Semester eins enthält: Warum sind die Dinosaurier ausgestorben? Warum speien Vulkane Feuer? Warum gibt es Arme und Reiche? Warum lachen wir über Witze? Warum müssen Menschen sterben? Warum stammt der Mensch vom Affen ab? Warum beten Muslime auf Teppichen? Warum ist die Schule doof? Semester zwei enthält: Warum darf man Menschen nicht klonen? Warum sind die griechischen Statuen nackt? Warum träumen wir? Warum können wir hören? Warum dürfen Erwachsene mehr als Kinder? Warum wachsen Pflanzen? Warum bin ich ich? Warum fallen Sterne vom Himmel? Semester drei enthält: Warum bauten die Ritter Burgen? Warum raufen Jungs und sind Mädchen zickig? Warum gibt es Blitz und Donner? Warum können Ärzte heilen? Warum sehen Fledermäuse mit den Ohren? Warum werden Sportler immer besser? Warum erzählen wir Geschichten? Warum können Mathematiker nicht rechnen?.29,07 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Die grosse Bibel für Kinder, Kinderbücher von Tanja JeschkeDie 17. verbesserte und erweiterte Neuauflage!Rundum neu! Wesentliches bleibt gewohnt gut und relevante Geschichten kommen hinzu. Natürlich mit neuen, umwerfenden Illustrationen!Wer in Zukunft „Die große Bibel für Kinder“ in die Hand nimmt, wird noch begeisterter sein. Wir haben uns die Mühe gemacht, die Auswahl der Geschichten noch klarer auf die Bedürfnisse in Familie, Kindergarten und Gemeinde abzustimmen. Wer bisher etwa die Geburt von Mose, die Geschichte von der Sturmstillung, das Gleichnis vom verlorenen Schaf oder den Einzug in Jerusalem vermisst hat, kommt hier voll auf seine Kosten.Dieser außerordentlich erfolgreiche Titel, der bereits 2015 mit dem Christlichen Buchpreis für die beste Kinderbibel prämiert wurde, zeichnet sich aus durch die sehr einfühlsame und lebendige Nacherzählung von Tanja Jeschke und die besonders farbenfrohen Illustrationen von Marijke ten Cate, in denen Zwischenmenschliches – Beziehungen und Gefühle – besonders gut sichtbar werden. Mit einem Nachwort für die Erwachsenen.Das hat sich geändert:Als neue Geschichten sind die Sturmstillung und das Gleichnis vom verlorenen Schaf aufgenommen worden. Die Erzählung zu Nehemia ist entfallen. Ergänzt wurde die Berufung Abrahams, die Geschichte von Mose im Körbchen und seine Flucht aus Ägypten, die Freudenfeier nach dem Auszug aus Ägypten, die Salbung von David zum König durch den Propheten Samuel und im Rahmen der Passionserzählung der Einzug Jesu in Jerusalem, sowie der Verrat durch Judas und das Abendmahl.26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.