Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für DIALOG-Wie-man-seinen
Top-Angebote
Produkte zum Begriff DIALOG-Wie-man-seinen:
-
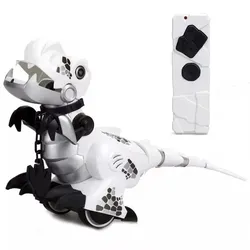
Silverlit: Train My Dinos - Wie man seinen Dinosaurier trainiert - verschiedeneSilverlit Train My Dinos - Wie zähmt man seinen Dinosaurier? ist eine prähistorische Kreatur, die mit einer Fernbedienung gesteuert werden kann, und die Kinder während des Spielens trainieren können. Der Dinosaurier-Roboter kann in zwei Modi verwendet werden. Im Wild-Modus bewegt sich der Dinosaurier und reagiert zufällig, während er lustige Geräusche macht. Der Train-Modus ermöglicht eine andere Interaktion: Wenn man seinen Kopf berührt, folgt der Dinosaurier den Handbewegungen. Die integrierten intelligenten Sensoren reagieren auf die Fernbedienung und der Dinosaurier kann Hindernisse vor sich vermeiden.Der kleine Dinosaurier rollt auf Rädern und seine Augen leuchten. Durch das Ändern des Betriebsmodus ändert sich auch die Farbe der Augen. Das steinähnliche Aussehen der Fernbedienung bringt den Kleinen die Welt der prähistorischen Kreaturen näher. Kinder können ihm einen Hindernisparcours erstellen oder einen Ball rollen, dieser Dinosaurier-Roboter wird ihr lustigster Spielgefährte sein!Train My Dinos ist in zwei Farben erhältlich (weiß und blau). Der angegebene Preis bezieht sich auf ein Stück, das in einer zufälligen Version geliefert wird.Verpackungsmaße: 35 x 22 x 13 cm27,29 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie kann man die Token-Validierung in einer Anwendung implementieren, um die Sicherheit der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Anwendung zugreifen können. Der Token wird beim Login generiert und bei jeder Anfrage des Benutzers überprüft, um sicherzustellen, dass er gültig ist. Durch regelmäßiges Aktualisieren und Überprüfen der Tokens kann die Sicherheit der Benutzerdaten gewährleistet werden. **
Top-Angebote
Produkte zum Begriff DIALOG-Wie-man-seinen:
-
DIALOG. Wie man seinen Figuren eine Stimme gibt, Sachbücher von Robert McKeeDas Buch "DIALOG. Wie man seinen Figuren eine Stimme gibt" von Robert McKee ist ein umfassender Leitfaden zur Kunst des Dialogs in verschiedenen Erzählformen, einschliesslich Theater, Film und Prosa. McKee, ein erfahrener Schreibcoach, analysiert die Mechanismen, die hinter überzeugenden Dialogen stehen, und bietet wertvolle Einblicke in die Gestaltung individueller Stimmen für Charaktere. Durch die Untersuchung von Beispielen aus bekannten Werken, wie "Der grosse Gatsby" und "Gladiator", zeigt er, wie Dialoge die Tiefe und Komplexität einer Geschichte beeinflussen. Das Buch richtet sich sowohl an Anfänger als auch an erfahrene Schreibende, die ihre Fähigkeiten im Dialogschreiben verbessern möchten. McKee deckt häufige Fehler auf und bietet praktische Techniken zur Entwicklung wirkungsvoller Rede, um die Charaktere lebendig und glaubwürdig zu gestalten. Es ist ein unverzichtbares Werkzeug für alle, die die Kunst des Geschichtenerzählens meistern wollen.33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Silverlit: Train My Dinos - Wie man seinen Dinosaurier trainiert - verschiedeneSilverlit Train My Dinos - Wie zähmt man seinen Dinosaurier? ist eine prähistorische Kreatur, die mit einer Fernbedienung gesteuert werden kann, und die Kinder während des Spielens trainieren können. Der Dinosaurier-Roboter kann in zwei Modi verwendet werden. Im Wild-Modus bewegt sich der Dinosaurier und reagiert zufällig, während er lustige Geräusche macht. Der Train-Modus ermöglicht eine andere Interaktion: Wenn man seinen Kopf berührt, folgt der Dinosaurier den Handbewegungen. Die integrierten intelligenten Sensoren reagieren auf die Fernbedienung und der Dinosaurier kann Hindernisse vor sich vermeiden.Der kleine Dinosaurier rollt auf Rädern und seine Augen leuchten. Durch das Ändern des Betriebsmodus ändert sich auch die Farbe der Augen. Das steinähnliche Aussehen der Fernbedienung bringt den Kleinen die Welt der prähistorischen Kreaturen näher. Kinder können ihm einen Hindernisparcours erstellen oder einen Ball rollen, dieser Dinosaurier-Roboter wird ihr lustigster Spielgefährte sein!Train My Dinos ist in zwei Farben erhältlich (weiß und blau). Der angegebene Preis bezieht sich auf ein Stück, das in einer zufälligen Version geliefert wird.Verpackungsmaße: 35 x 22 x 13 cm27,29 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für DIALOG-Wie-man-seinen
-
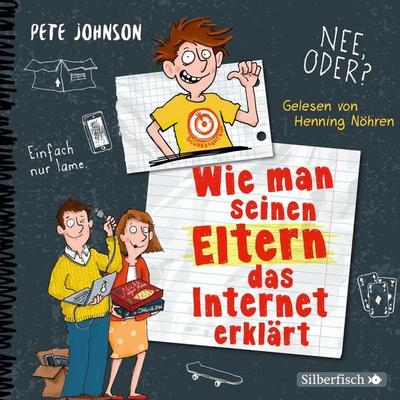
Wie man mit seinen verrückten Eltern fertig wird (Eltern 3) - Pete Johnson, Audio, 9783844926088Wie Man Mit Seinen Verrückten Eltern Fertig Wird (eltern 3) Von Pete Johnson, Silberfisch, 978-3-8449-2608-8, Sprecher: Henning Nöhren, Sprache: Deutsch12,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
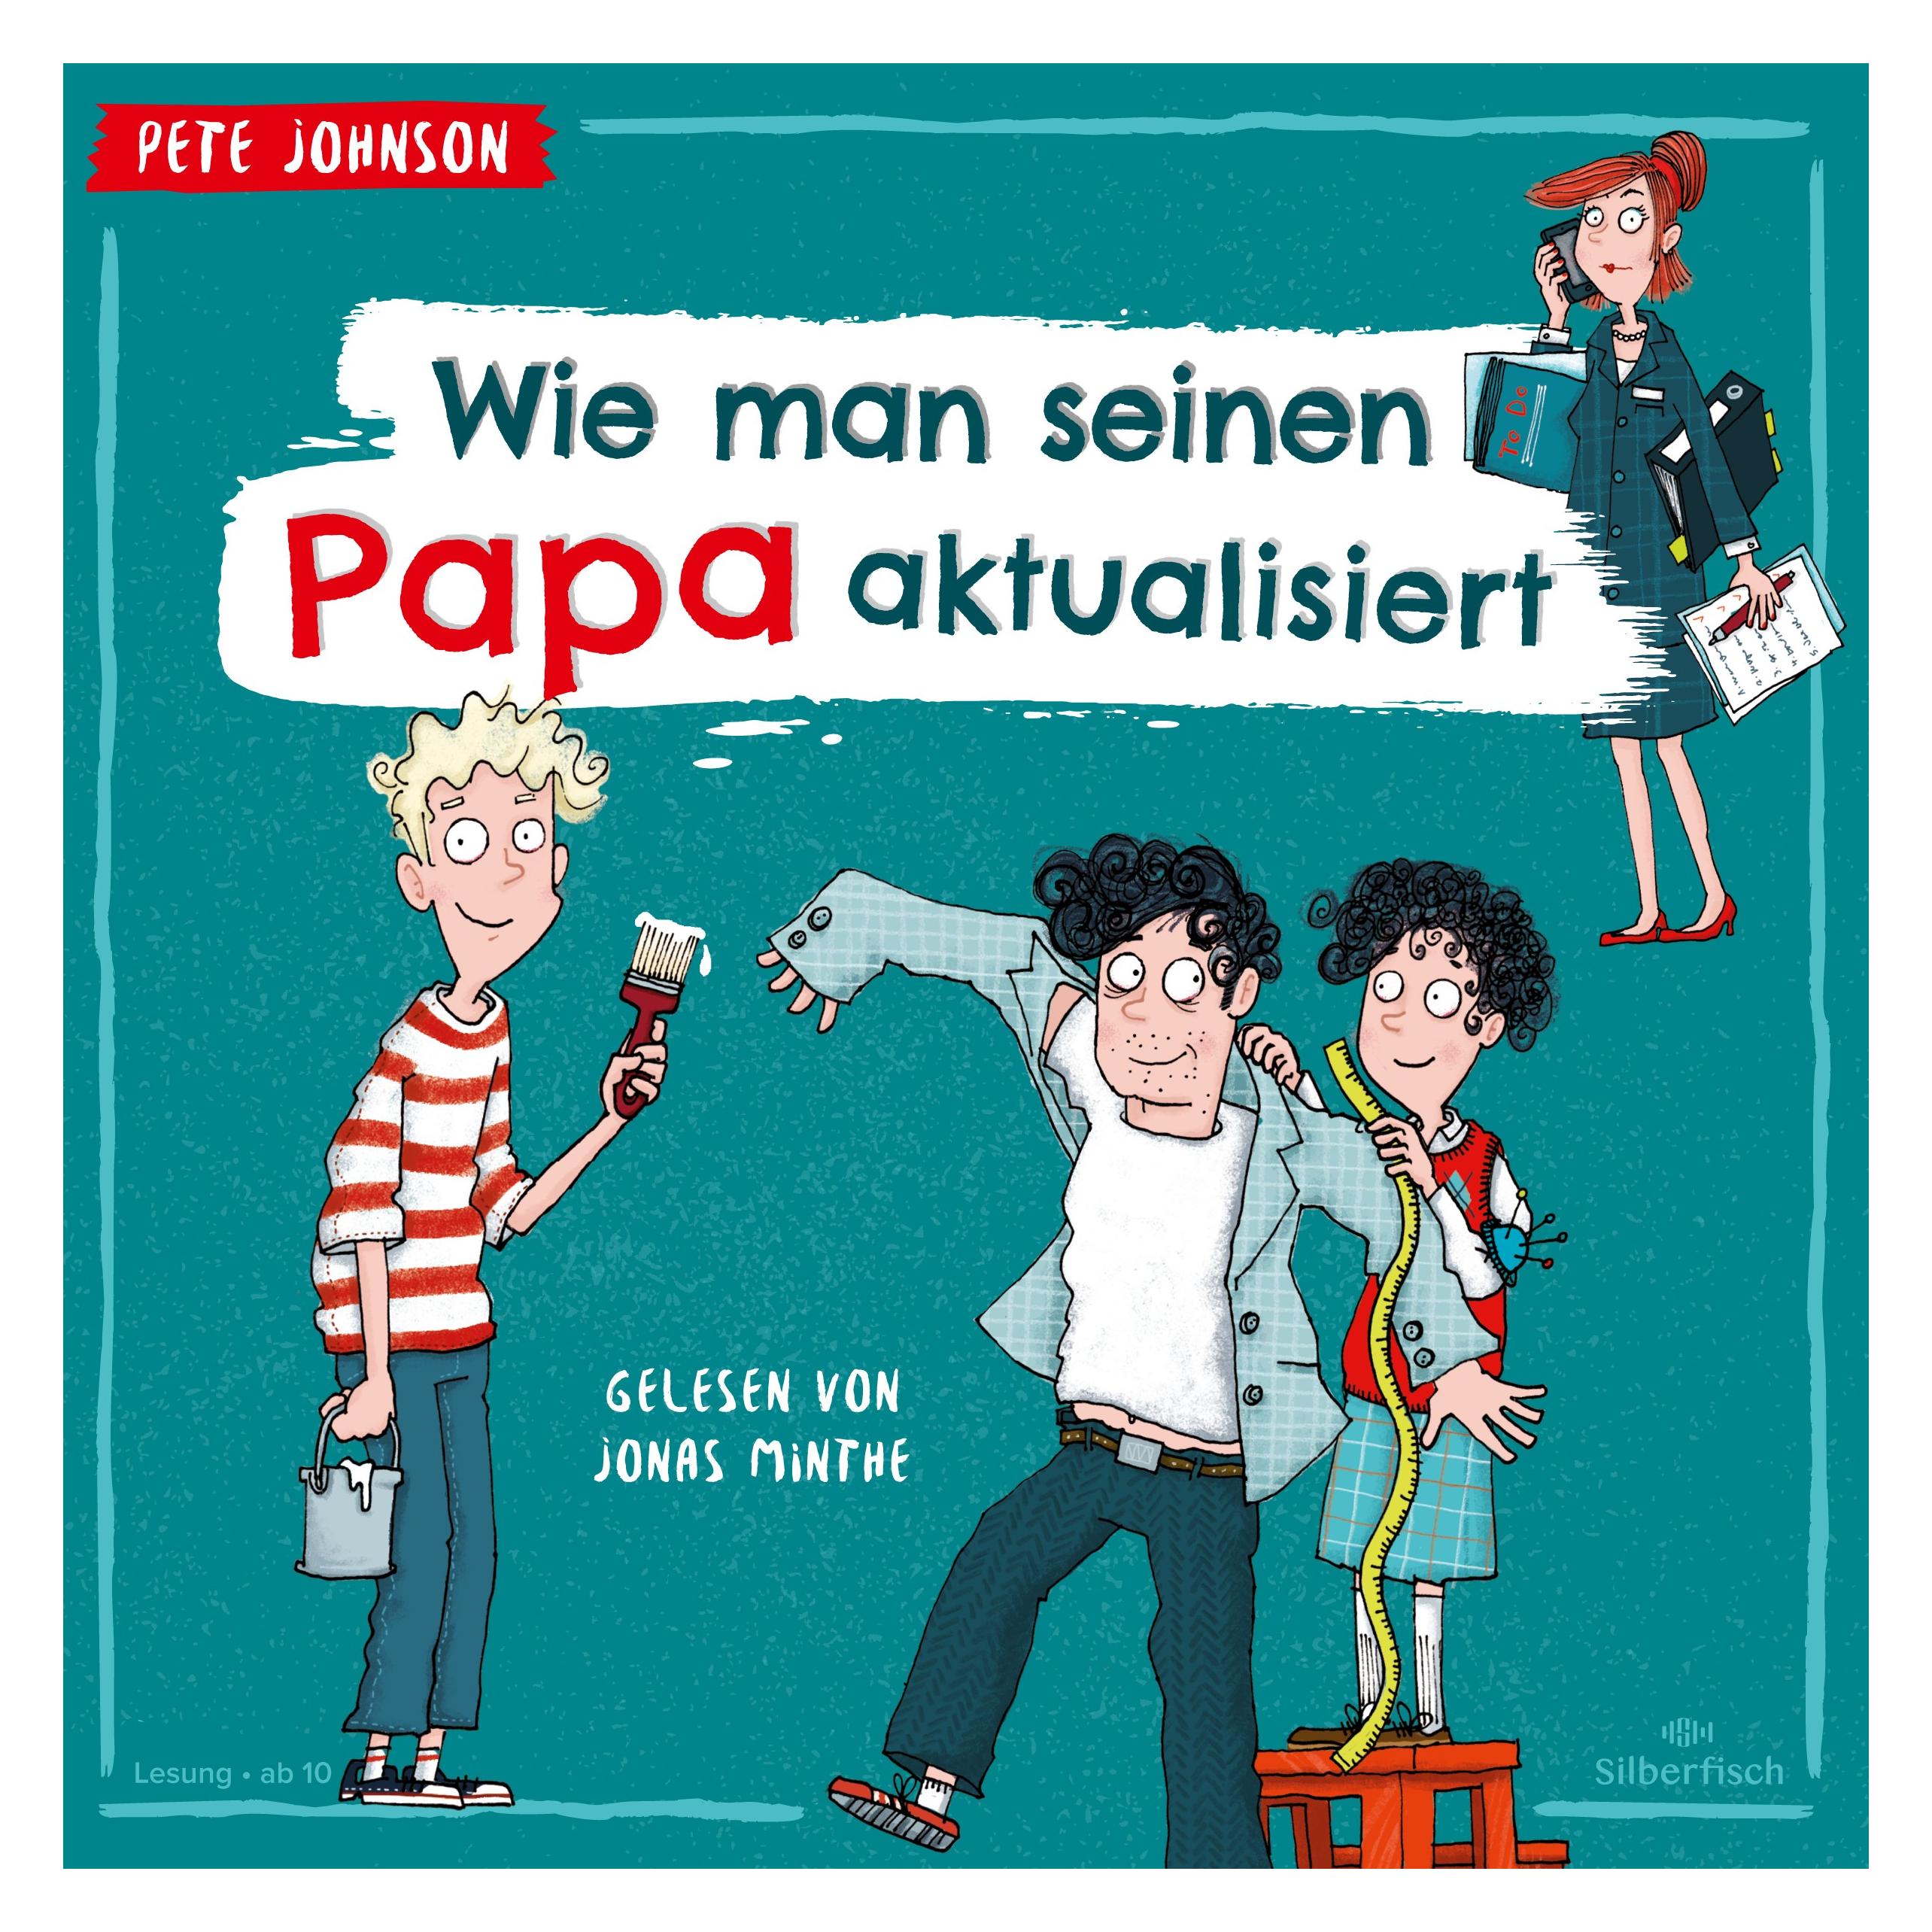
Hörbuch Hamburg Wie man seinen Papa aktualisiert (Christine Spindler, Jonas Minthe, Pete Johnson, Deutsch) (7456-0439-9)Hörbuch Hamburg Wie man seinen Papa aktualisiert (Christine Spindler, Jonas Minthe, Pete Johnson, Deutsch) (7456-0439-9)12,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann man die Token-Validierung in einer Anwendung implementieren, um die Sicherheit der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Anwendung zugreifen können. Der Token wird beim Login generiert und bei jeder Anfrage des Benutzers überprüft, um sicherzustellen, dass er gültig ist. Durch regelmäßiges Aktualisieren und Überprüfen der Tokens kann die Sicherheit der Benutzerdaten gewährleistet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.