Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für DIGITUS-DN-80117---Switch
Top-Angebote
Produkte zum Begriff DIGITUS-DN-80117---Switch:
-
Heath, Chip: SwitchSwitch , How to Change Things When Change Is Hard , > , Erscheinungsjahr: 201002, Produktform: Leinen, Autoren: Heath, Chip~Heath, Dan, Seitenzahl/Blattzahl: 320, Themenüberschrift: BUSINESS & ECONOMICS / Organizational Behavior, Keyword: management books;project management;stress relief;anxiety relief;anxiety;growth mindset;personal development books;identity;pivot;self control;creativity;how to;problem solving;mindset;decision making;confidence;emotions;goals;motivational books;motivation;social psychology;organization;self help;management;persuasion;change;psychology;leadership;change management;organizational behavior;sociology;business;innovation;habits;communication;logic;intuition;fear;leadership books;leadership book, Fachschema: Change Management~Management / Change Management~Veränderungsmanagement~Wandel (Management)~Englische Bücher / Wirtschaft, Business~Krisenmanagement~Management / Krisenmanagement~Motiv (psychologisch)~Motivation~Führungskraft~Manager / Führungskraft~Führung / Mitarbeiterführung~Mitarbeiterführung~Entscheidungstheorie~Organisationstheorie~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Hilfe / Lebenshilfe~Lebenshilfe~Business / Management~Management~F u. E (Forschung und Entwicklung), Fachkategorie: Management: Führung und Motivation~Management: Entscheidungstheorie~Organisationstheorie und -verhalten~Das Selbst, das Ich, Identität und Persönlichkeit~Selbsthilfe und Persönlichkeitsentwicklung, Imprint-Titels: Broadway Books, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 146, Höhe: 32, Gewicht: 476, Produktform: Gebunden, Genre: Importe,26,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DIGITUS Netzwerk-Switch DN-651138Ethernet=jaAnzahl der 10/100/1000 Mbps RJ45-Ports=16Anzahl der 1000 Mbps RJ45-Ports=16Anzahl der 100/1000 Mbps Mini GBIC-Ports=2Anzahl der 1000 Mbps Mini GBIC-Ports=2Anzahl der 1000 Mbps GBIC-Ports=2Power over Ethernet (PoE)=ohneMax. PoE-Leistung=0 WMax. Leistungsaufnahme=10 WRedundante Stromversorgung=jaMontageart=HutschieneAnzahl der max. stapelbaren Switches=1Anzahl der Modulslots=2Layer 2=neinLayer 3=neinManagebar=neinSchutzart (IP)=IP40Höhe=142,5 mmBreite=53,5 mmTiefe=107 mm327,75 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist DN 50?
Was ist DN 50? DN 50 steht für den Nenndurchmesser von Rohren und Armaturen und bezieht sich auf einen Durchmesser von 50 Millimetern. Diese Bezeichnung wird häufig in der Industrie und im Bauwesen verwendet, um die Größe von Rohrleitungen und Verbindungsstücken zu standardisieren. DN 50 entspricht einem Innendurchmesser von 50 mm und wird für verschiedene Anwendungen wie Wasserleitungssysteme, Heizungsanlagen oder Abwasserleitungen eingesetzt. Die Auswahl des richtigen DN 50 Produkts ist entscheidend, um eine reibungslose und effiziente Funktion des Rohrsystems sicherzustellen. **
Top-Angebote
Produkte zum Begriff DIGITUS-DN-80117---Switch:
-
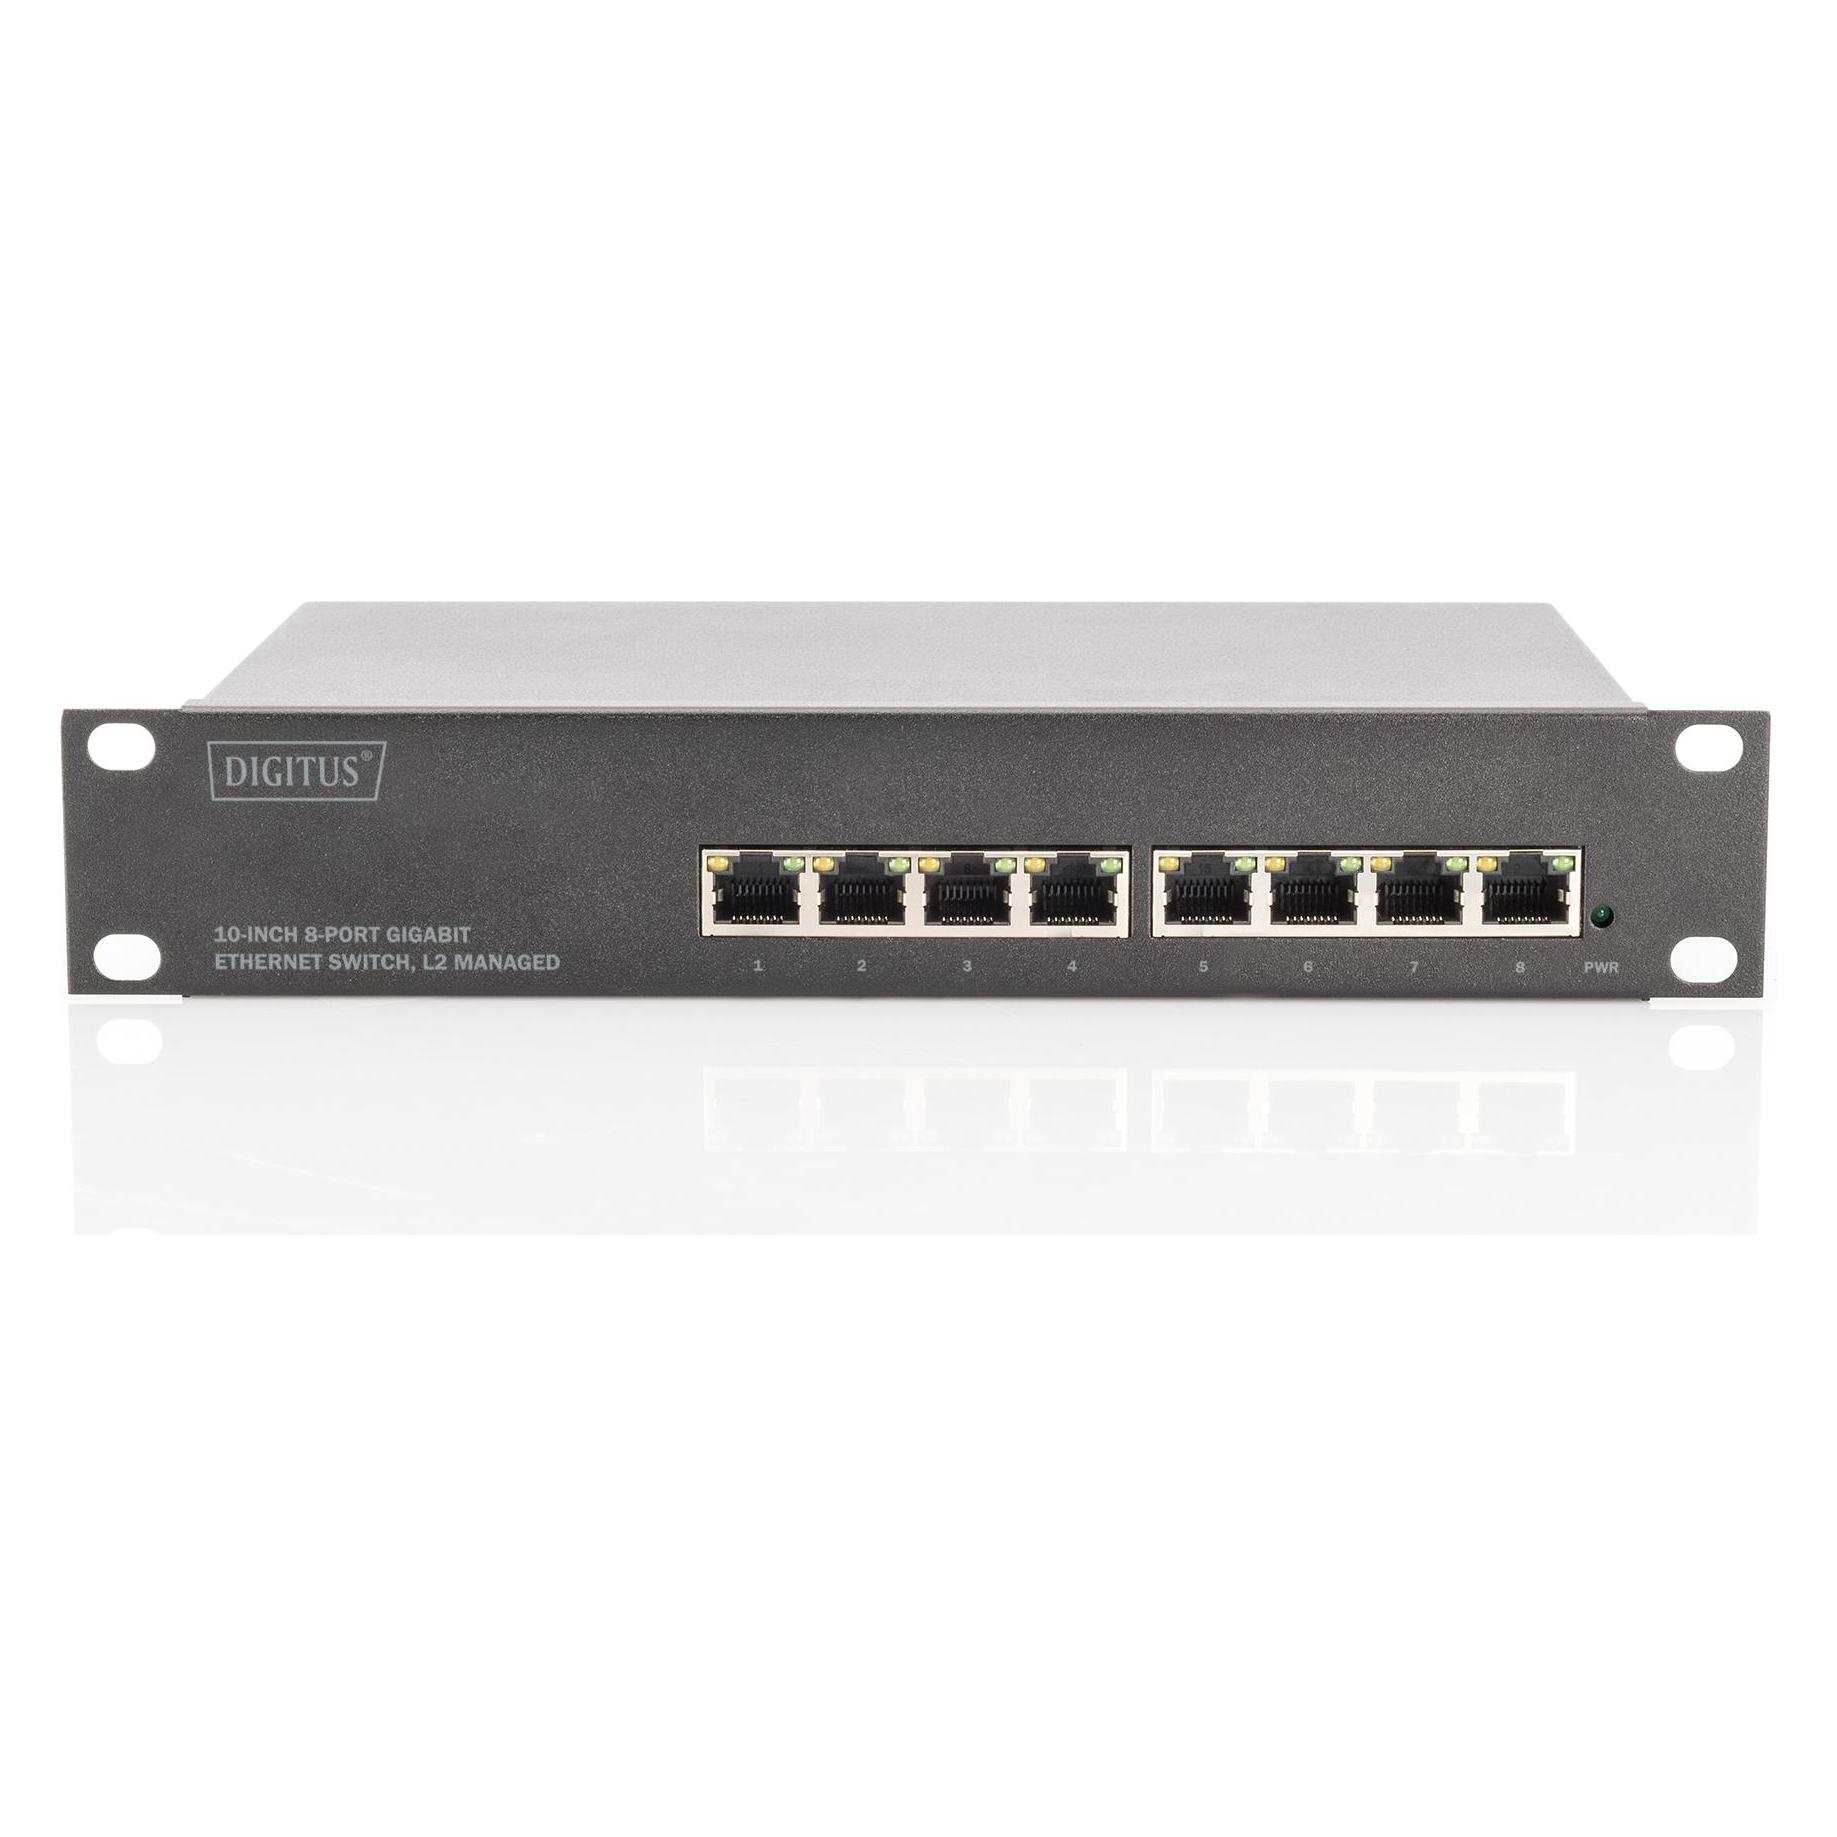
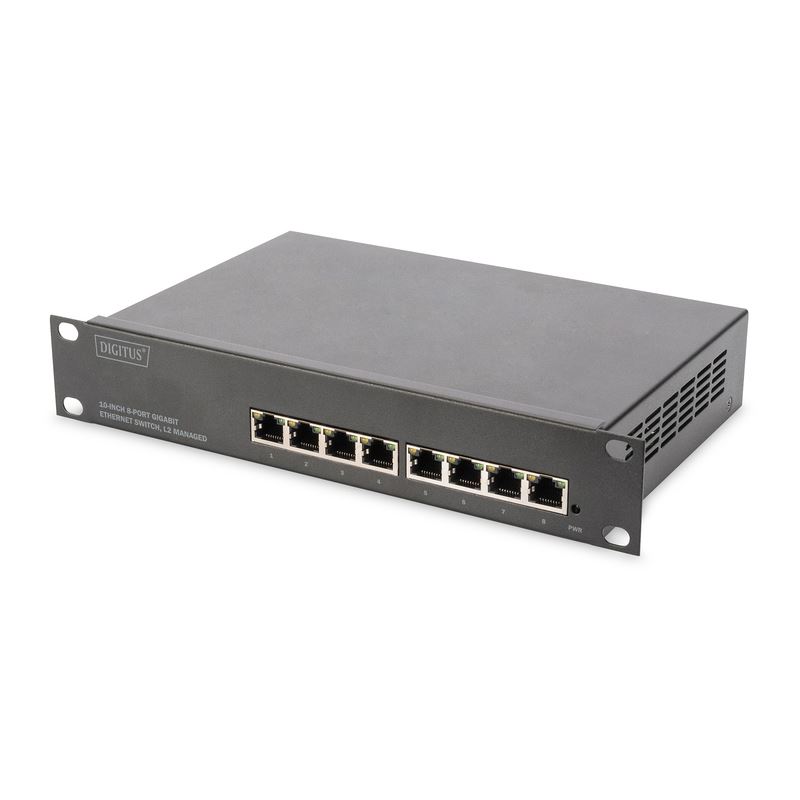
DIGITUS DN-80117 - Switch, 8-Port, Gigabit EthernetL2 managed Gigabit Ethernet Switch 8-Anschluss, 10 Zoll 8-Port 10/100/1000 MBit/s Netzwerkstandards: IEEE802.3, IEEE802.3u, IEEE802.3ab IEEE802.3x Full Duplex Flow Control & IEEE 802.3ab Link Aggregation Management-Schnittstellen: WEB, SNMP, SSH, CLI, Telnet Port Control, Port Isolation, Loop-Detection, Port-Mirroring Backplane-Bandbreite: 16 GBit/s VLAN-Features L2+ Layer-Features Der 8-Port Gigabit L2+ Switch ist für Netzwerke von kleineren bis mittleren Unternehmen konzipiert. Mit speziellen Funktionen wie Port-Control, Port-Mirroring, VLAN-Funktionen und Multicast-Unterstützung ist der Switch optimal zugeschnitten auf die Bedürfnisse von Konvergenz-Anwendungen mittlerer Netzwerke. Basiert auf der ASIC-Integrationstechnologie werden nicht blockierende IP-Switching Lösungen mit Gigabit-Geschwindigkeit unterstützt. Der Switch kann sowohl als Desktop-Switch als auch für den Einbau in 10 Zoll Gehäusen eingesetzt werden. Integriert sind 8 Gigabit-Ports, die über verschiedene Schnittstellen maßgeschneidert konfiguriert werden können. Die Bauhöhe beträgt 1HE. Technische Details Anzahl der Ports: 8 Ethernet Geschwindigkeit: Gigabit Industrielle Nutzung: nein Managed: ja Montageart: 10 Zoll, Desktop Outdoor geeignet: nein PoE (Power over Ethernet): nein Schutz vor Vandalismus: nein VLAN: ja Anzahl Ports: 8 x 10/100/1000Base-TX RJ45 Standards: IEEE802.3, IEEE802.3u, IEEE802.3ab, IEEE802.3x Full Duplex Flow Control, IEEE802.3ab Link aggregation Weiterleitungsrate: 10/100/1000 MBit/s LED-Anzeigen: Power, Link/Act Backplane Bandbreite: 16G Weiterleitungskapazität: 11.9 Mbps Jumbo-Frame-Size: 16K MAC-Adressen: 8K Port-Features: Port Control, Port Isolation, Port Loop Detection Port Mirroring: Multi to 1 Sniffer VLAN: Port-basierte & 802.1q Tag-basierte VLANs Link Aggregation: 8 Gruppen Rate Limit: 64kbps Spanning Tree: Unterstützt STP, RSTP, MSTP Ring Protocol: Unterstützt EAPS Multicast: Unterstützt 256 Multicast Groups & IGMP Snooping für Multimedia-Anwendungen Unterstützt Static ARP & Static Routing, bis zu 32 VLAN Schnittstellen QoS: 4 Warteschlangen pro Port, Scheduling Algorithmus.: WRR, SP, WFQ, Port-basiert, MAC-basiert, 802.1p, DSCP Klassifizierung ACL: Standard IP, Extend IP, MAC IP, ARP, 512 Einträge Sicherheit: MAC-basierte Authentifizierung, AAA/RADIUS Authentifizierung, WEB/Telnet Passwortschutz, Accessing privilege mode Passwort protection Unterstützt SMNP Unterstützt ICMPv6, IPv6 Neighbour Discovery, MLD Snooping, IPv6 Telnet Management Schnittstellen: WEB, SNMP, CLI, Telnet, TACACS+, RMON Leistungsaufnahme: 15W max. Betriebsspannung: 100 - 240 V AC, 50/60 Hz, integriertes Netzteil (IEC C13 Kaltgerätestecker) Betriebstemperatur: 0°C ~ 40°C Lagertemperatur: -10°C ~ 70°C Betriebsfeuchtigkeit: 20% ~ 85% (nicht kondensierend) Gehäuse: Metall (mit Schutzleiteranschluss) Abmessungen: B 250 mm x T 150 mm x H 44 mm Gewicht: 1,140 kg (ohne Verpackung) Lieferumfang: 10 Zoll 8-Port Gigabit Ethernet Switch, L2+ managed Netzanschlusskabel mit Kaltgerätekupplung (IEC C13) QIG137,75 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Heath, Chip: SwitchSwitch , How to Change Things When Change Is Hard , > , Erscheinungsjahr: 201002, Produktform: Leinen, Autoren: Heath, Chip~Heath, Dan, Seitenzahl/Blattzahl: 320, Themenüberschrift: BUSINESS & ECONOMICS / Organizational Behavior, Keyword: management books;project management;stress relief;anxiety relief;anxiety;growth mindset;personal development books;identity;pivot;self control;creativity;how to;problem solving;mindset;decision making;confidence;emotions;goals;motivational books;motivation;social psychology;organization;self help;management;persuasion;change;psychology;leadership;change management;organizational behavior;sociology;business;innovation;habits;communication;logic;intuition;fear;leadership books;leadership book, Fachschema: Change Management~Management / Change Management~Veränderungsmanagement~Wandel (Management)~Englische Bücher / Wirtschaft, Business~Krisenmanagement~Management / Krisenmanagement~Motiv (psychologisch)~Motivation~Führungskraft~Manager / Führungskraft~Führung / Mitarbeiterführung~Mitarbeiterführung~Entscheidungstheorie~Organisationstheorie~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Hilfe / Lebenshilfe~Lebenshilfe~Business / Management~Management~F u. E (Forschung und Entwicklung), Fachkategorie: Management: Führung und Motivation~Management: Entscheidungstheorie~Organisationstheorie und -verhalten~Das Selbst, das Ich, Identität und Persönlichkeit~Selbsthilfe und Persönlichkeitsentwicklung, Imprint-Titels: Broadway Books, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 146, Höhe: 32, Gewicht: 476, Produktform: Gebunden, Genre: Importe,26,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für DIGITUS-DN-80117---Switch
-
DIGITUS Netzwerk-Switch DN-651138Ethernet=jaAnzahl der 10/100/1000 Mbps RJ45-Ports=16Anzahl der 1000 Mbps RJ45-Ports=16Anzahl der 100/1000 Mbps Mini GBIC-Ports=2Anzahl der 1000 Mbps Mini GBIC-Ports=2Anzahl der 1000 Mbps GBIC-Ports=2Power over Ethernet (PoE)=ohneMax. PoE-Leistung=0 WMax. Leistungsaufnahme=10 WRedundante Stromversorgung=jaMontageart=HutschieneAnzahl der max. stapelbaren Switches=1Anzahl der Modulslots=2Layer 2=neinLayer 3=neinManagebar=neinSchutzart (IP)=IP40Höhe=142,5 mmBreite=53,5 mmTiefe=107 mm327,75 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
DIGITUS Netzwerk-Switch DN-651148Ethernet=jaAnzahl der 10/100/1000 Mbps RJ45-Ports=4Anzahl der 1000 Mbps RJ45-Ports=4Anzahl der 100/1000 Mbps Mini GBIC-Ports=2Anzahl der 1000 Mbps Mini GBIC-Ports=2Anzahl der 1000 Mbps GBIC-Ports=2Anzahl der sonstigen Ports=2Power over Ethernet (PoE)=ohneMax. PoE-Leistung=0 WMax. Leistungsaufnahme=5 WRedundante Stromversorgung=jaMontageart=HutschieneAnzahl der max. stapelbaren Switches=1Anzahl der Modulslots=2Layer 2=neinLayer 3=neinManagebar=neinSchutzart (IP)=IP40Höhe=142,5 mmBreite=53,5 mmTiefe=107 mm105,05 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
DIGITUS Netzwerk-Switch DN-651149Ethernet=jaAnzahl der 10/100/1000 Mbps RJ45-Ports=4Anzahl der 100/1000 Mbps Mini GBIC-Ports=2Anzahl der 1000 Mbps Mini GBIC-Ports=2Anzahl der 1000 Mbps GBIC-Ports=2Power over Ethernet (PoE)=802.3 at (PoE+)Anzahl der PoE-Ports=4Max. PoE-Leistung=120 WMax. Leistungsaufnahme=125 WRedundante Stromversorgung=jaMontageart=HutschieneAnzahl der max. stapelbaren Switches=1Anzahl der Modulslots=2Layer 2=neinLayer 3=neinManagebar=neinSchutzart (IP)=IP40Höhe=142,5 mmBreite=53,5 mmTiefe=107 mm132,93 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist DN 50?
Was ist DN 50? DN 50 steht für den Nenndurchmesser von Rohren und Armaturen und bezieht sich auf einen Durchmesser von 50 Millimetern. Diese Bezeichnung wird häufig in der Industrie und im Bauwesen verwendet, um die Größe von Rohrleitungen und Verbindungsstücken zu standardisieren. DN 50 entspricht einem Innendurchmesser von 50 mm und wird für verschiedene Anwendungen wie Wasserleitungssysteme, Heizungsanlagen oder Abwasserleitungen eingesetzt. Die Auswahl des richtigen DN 50 Produkts ist entscheidend, um eine reibungslose und effiziente Funktion des Rohrsystems sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.