Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Darkside
Top-Angebote
Produkte zum Begriff Darkside:
-
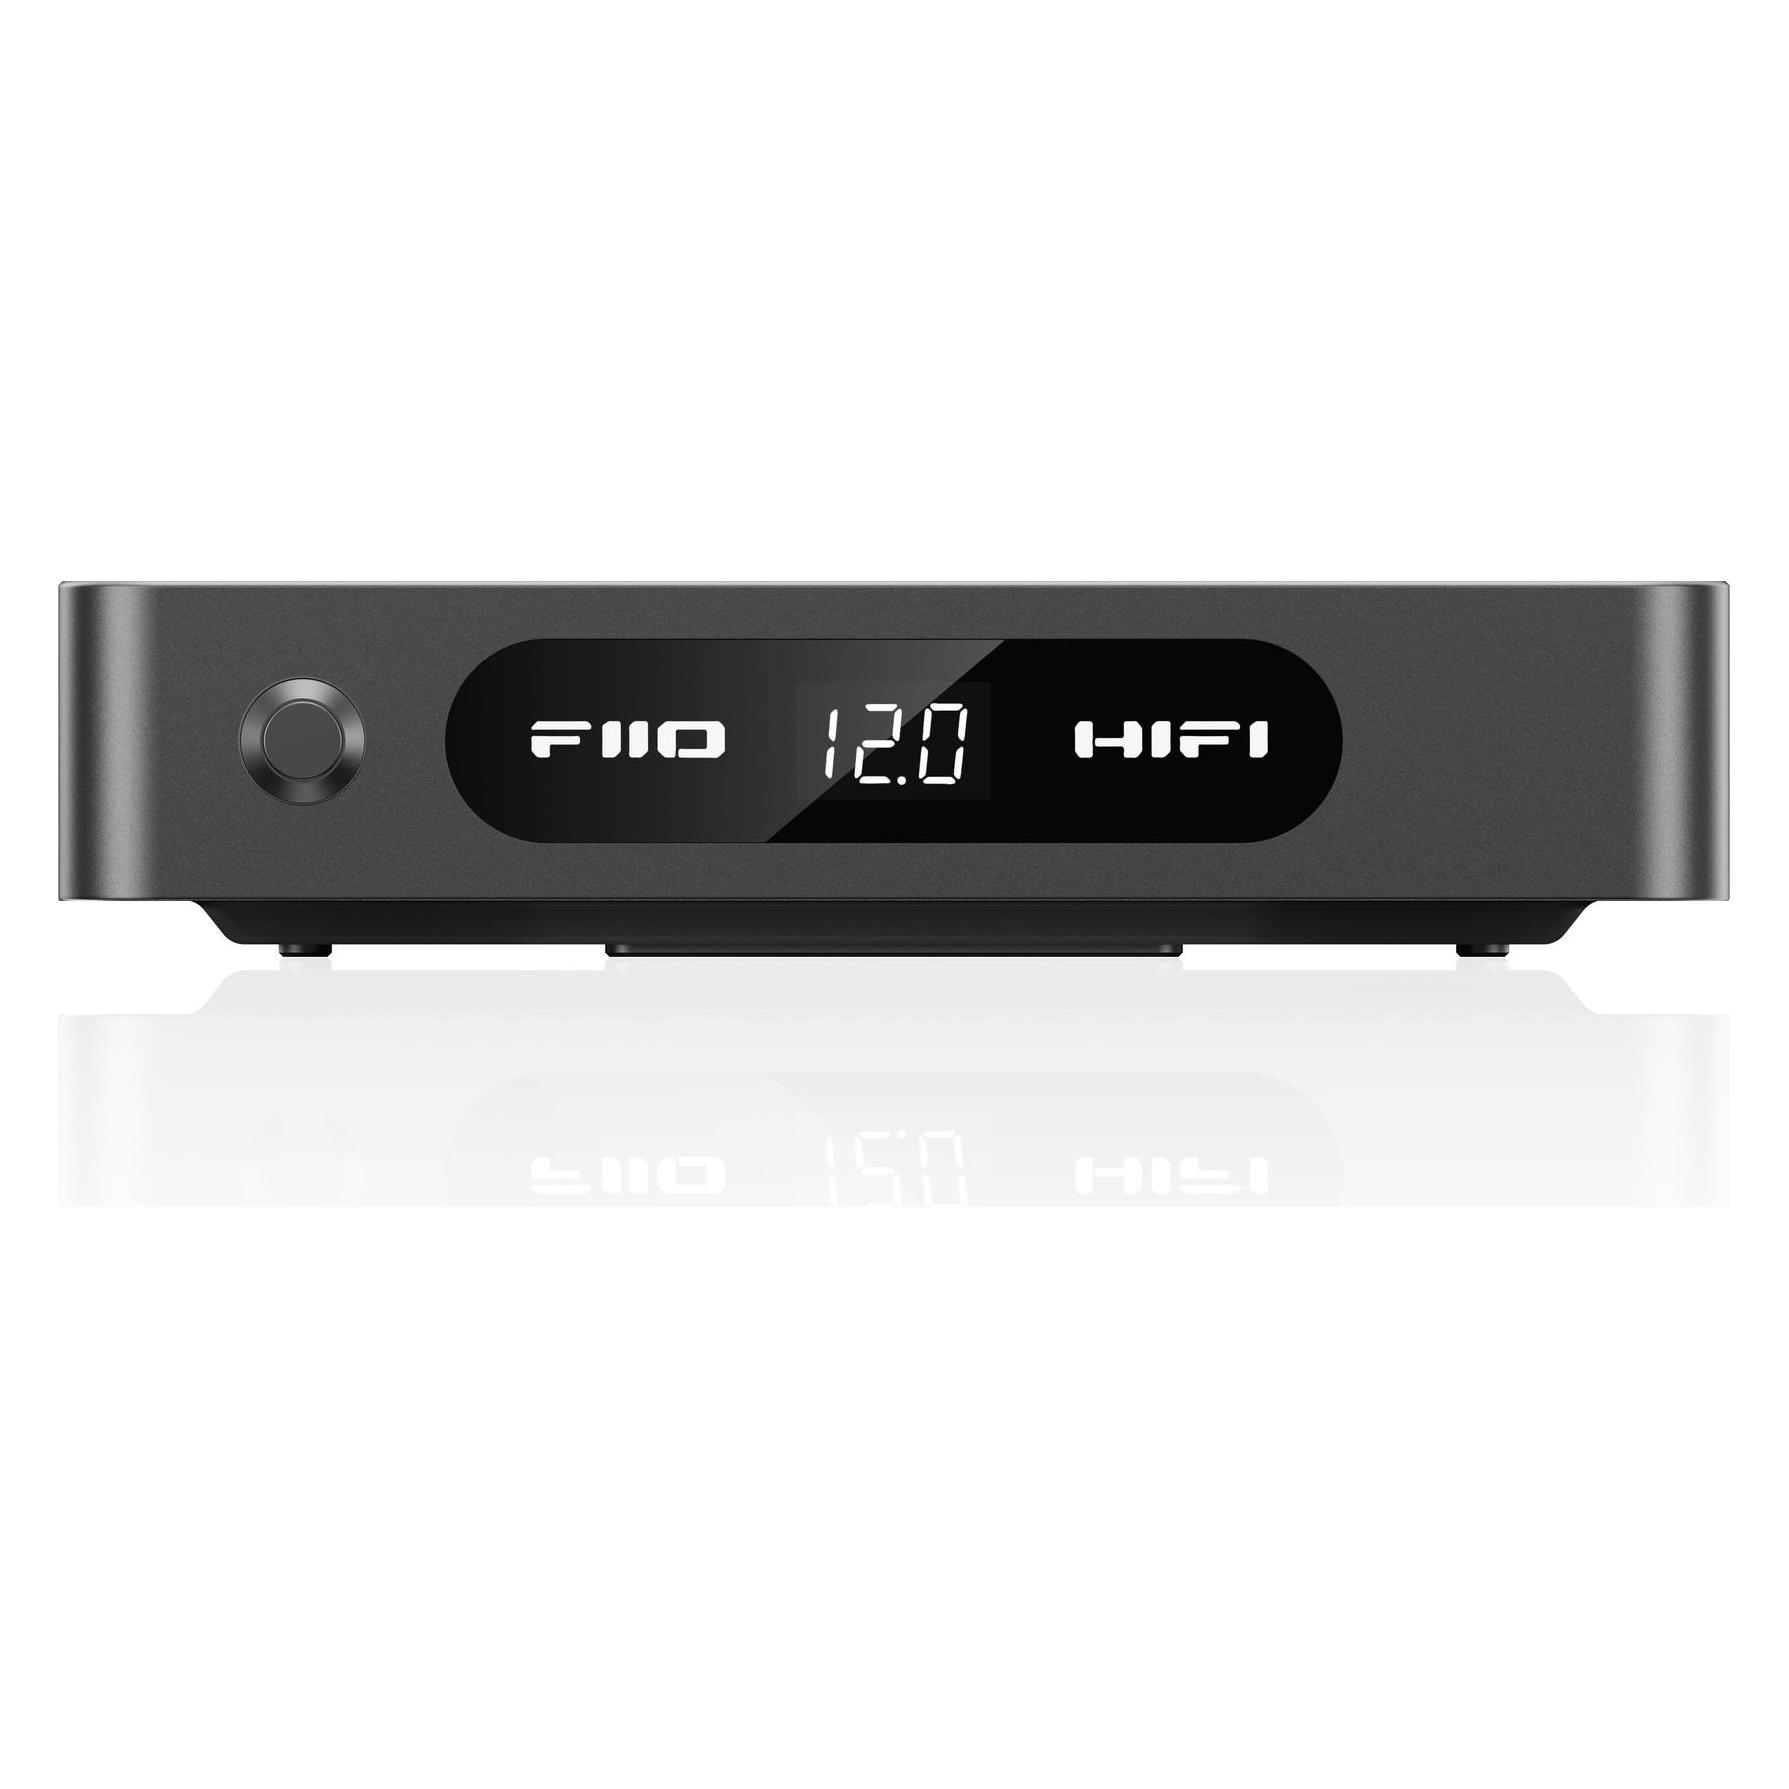
FiiO Darkside Pro (Kabelgebunden), Kopfhörer, SchwarzDer FiiO Darkside Pro ist ein hochwertiges, linear geregeltes Low-Noise-Netzteil, das speziell für anspruchsvolle HiFi-Systeme entwickelt wurde. Es gewährleistet eine saubere und stabile Stromversorgung. Als Teil der FiiO Power Purification Serie verfolgt er konsequent das Ziel, eine tiefschwarze, störungsfreie Klangbasis zu schaffen, auf der selbst feinste musikalische Nuancen präzise hervortreten. Das Herzstück des Netzteils ist ein audiophiler 75-Watt-Ringkerntransformator mit kornorientiertem Siliziumstahlkern. Er überzeugt durch hohe Effizienz, minimale Wirbelstromverluste und äusserst geringe magnetische Streufelder. Die gleichmässige Feldverteilung sorgt für reduzierte Interferenzen und eine stabile Leistungsreserve, auch bei dynamischen Lastspitzen. Die vollständig diskret aufgebaute Spannungsreglerschaltung mit präziser Referenzarchitektur arbeitet in Verbindung mit parallel geschalteten Hochstrom-MOSFETs vom Typ IRFZ34NPBF. Das Ergebnis ist eine äusserst niedrige Rauschcharakteristik bei gleichzeitig schneller Transientenreaktion und hoher Stromlieferfähigkeit von bis zu 3 Ampere. Hochwertige Bauteile wie ELNA-, Rubycon- und WIMA-Kondensatoren sowie ein Shindengen-Brückengleichrichter tragen entscheidend zur effektiven Filterung von Netzstörungen und elektromagnetischen Einflüssen bei. Die umschaltbare Ausgangsspannung von 12 oder 15 Volt wird relaisgesteuert angepasst, wodurch Effizienz und thermische Stabilität optimiert werden. Eine präzise Feineinstellung per Potentiometer sowie eine selbstrückstellende Sicherung gewährleisten maximale Betriebssicherheit. Mit GX16-2-Ausgang, massiver Bauweise und einem Gewicht von rund 2,2 Kilogramm richtet sich der Darkside Pro an ambitionierte Audiophile, die das klangliche Potenzial kompatibler FiiO-Komponenten kompromisslos ausschöpfen möchten. Er ermöglicht eine klanglich souveräne, ruhige und hochauflösende Wiedergabe, die selbst komplexe Aufnahmen mit beeindruckender Transparenz und Kontrolle wiedergibt.246,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Darkside:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Darkside
-
FiiO Darkside Pro (Kabelgebunden), Kopfhörer, SchwarzDer FiiO Darkside Pro ist ein hochwertiges, linear geregeltes Low-Noise-Netzteil, das speziell für anspruchsvolle HiFi-Systeme entwickelt wurde. Es gewährleistet eine saubere und stabile Stromversorgung. Als Teil der FiiO Power Purification Serie verfolgt er konsequent das Ziel, eine tiefschwarze, störungsfreie Klangbasis zu schaffen, auf der selbst feinste musikalische Nuancen präzise hervortreten. Das Herzstück des Netzteils ist ein audiophiler 75-Watt-Ringkerntransformator mit kornorientiertem Siliziumstahlkern. Er überzeugt durch hohe Effizienz, minimale Wirbelstromverluste und äusserst geringe magnetische Streufelder. Die gleichmässige Feldverteilung sorgt für reduzierte Interferenzen und eine stabile Leistungsreserve, auch bei dynamischen Lastspitzen. Die vollständig diskret aufgebaute Spannungsreglerschaltung mit präziser Referenzarchitektur arbeitet in Verbindung mit parallel geschalteten Hochstrom-MOSFETs vom Typ IRFZ34NPBF. Das Ergebnis ist eine äusserst niedrige Rauschcharakteristik bei gleichzeitig schneller Transientenreaktion und hoher Stromlieferfähigkeit von bis zu 3 Ampere. Hochwertige Bauteile wie ELNA-, Rubycon- und WIMA-Kondensatoren sowie ein Shindengen-Brückengleichrichter tragen entscheidend zur effektiven Filterung von Netzstörungen und elektromagnetischen Einflüssen bei. Die umschaltbare Ausgangsspannung von 12 oder 15 Volt wird relaisgesteuert angepasst, wodurch Effizienz und thermische Stabilität optimiert werden. Eine präzise Feineinstellung per Potentiometer sowie eine selbstrückstellende Sicherung gewährleisten maximale Betriebssicherheit. Mit GX16-2-Ausgang, massiver Bauweise und einem Gewicht von rund 2,2 Kilogramm richtet sich der Darkside Pro an ambitionierte Audiophile, die das klangliche Potenzial kompatibler FiiO-Komponenten kompromisslos ausschöpfen möchten. Er ermöglicht eine klanglich souveräne, ruhige und hochauflösende Wiedergabe, die selbst komplexe Aufnahmen mit beeindruckender Transparenz und Kontrolle wiedergibt.246,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Didiesse DarkSide, Kapselmaschine, Schwarz, Bronze, BraunDarkSide Intensiv wie ein perfekter Espresso Die Didiesse DarkSide ist die perfekte Kaffeemaschine für alle, die einen intensiven und aromatischen Espresso geniessen möchten, ohne auf Praktikabilität und elegantes Design zu verzichten. Kompakt und essenziell, wurde diese Maschine entwickelt, um eine einfache und intuitive Benutzererfahrung zu bieten, während sie stets die Qualität der Extraktion in den Fokus stellt. Dank fortschrittlicher Technologie und ausgewählter Materialien wird jeder Kaffeekapsel maximiert, was zu einem vollmundigen und umhüllenden Geschmack führt, ganz wie bei einem Kaffee aus der Bar. Schliesshebel Sorgt für den Druck auf die Kapsel, der mit dem einer professionellen Kaffeemaschine vergleichbar ist, mit sanftem und mühelosem Öffnen und Schliessen. Bedienfeld Einfache und intuitive Bedienelemente, um in nur wenigen Schritten einen perfekten Kaffee zuzubereiten. Standby-Funktion und automatische Abschaltung Mit einem Verbrauch von nur 650W und Standby- sowie Auto-Abschaltfunktionen reduziert die DarkSide Abfall und optimiert den Energieverbrauch. Entnehmbarer Kapselhalter Der entnehmbare Kapselhalter erleichtert die tägliche Reinigung und Wartung, schnell und unkompliziert. Wassertank Die DarkSide verfügt über einen grossen 1,3-Liter-Wassertank, der perfekt für längere Nutzung ohne häufiges Nachfüllen ist. Entnehmbare Tropfschale Für maximalen Komfort konzipiert, passt sich die entnehmbare Tropfschale jedem Bedarf an: von klassischen Espressotassen bis hin zu grösseren Bechern, die jeden Moment Ihres Tages perfekt begleiten. Ordnung und Bequemlichkeit in Reichweite Der Zubehörhalter der DarkSide-Kaffeemaschine ist so gestaltet, dass er sowohl Funktionalität als auch Organisation bietet. Seine speziellen Fächer ermöglichen es, Tassen, Zucker, Rührstäbchen und andere Essentials ordentlich zu verstauen – immer bereit zur Nutzung. Integriertes Design, maximale Effizienz Kompakt und stilvoll fügt es sich nahtlos in das Design der Maschine ein und hilft, Ihren Arbeitsplatz sauber und ordentlich zu halten. Ideal für Büros oder Wohnumgebungen.102,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.