Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für FiiO-Darkside-Pro-Kabelgebunden
Top-Angebote
Produkte zum Begriff FiiO-Darkside-Pro-Kabelgebunden:

-
Passen der Fiio K5 Pro und der Beyerdynamic DT 1770 Pro gut zusammen?
Ja, der Fiio K5 Pro und der Beyerdynamic DT 1770 Pro passen gut zusammen. Der Fiio K5 Pro ist ein leistungsstarker Kopfhörerverstärker und DAC, der den DT 1770 Pro mit genügend Leistung versorgen kann. Der DT 1770 Pro ist ein hochwertiger geschlossener Kopfhörer, der von der verbesserten Klangqualität des Fiio K5 Pro profitieren wird. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Soll ich den Logitech G Pro X kabellos oder kabelgebunden verwenden?
Die Entscheidung, ob du den Logitech G Pro X kabellos oder kabelgebunden verwenden solltest, hängt von deinen persönlichen Vorlieben und Bedürfnissen ab. Wenn du Wert auf eine kabellose Freiheit legst und keine Verzögerungen bei der Übertragung möchtest, könnte die kabellose Option die bessere Wahl sein. Wenn du jedoch eine zuverlässige und stabile Verbindung bevorzugst und keine Batterien wechseln möchtest, könnte die kabelgebundene Option besser für dich sein. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Kabelgebunden oder kabellos?
Es kommt darauf an, wofür man das Gerät verwenden möchte. Kabelgebundene Verbindungen sind oft stabiler und bieten eine konstante Leistung, während kabellose Verbindungen mehr Flexibilität und Bewegungsfreiheit bieten. Für Geräte, die an einem festen Ort verwendet werden, wie z.B. Desktop-Computer, sind kabelgebundene Verbindungen oft die bessere Wahl. Für mobile Geräte wie Laptops oder Smartphones sind kabellose Verbindungen praktischer. Letztendlich hängt die Entscheidung von den individuellen Bedürfnissen und Vorlieben ab. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff FiiO-Darkside-Pro-Kabelgebunden:
-
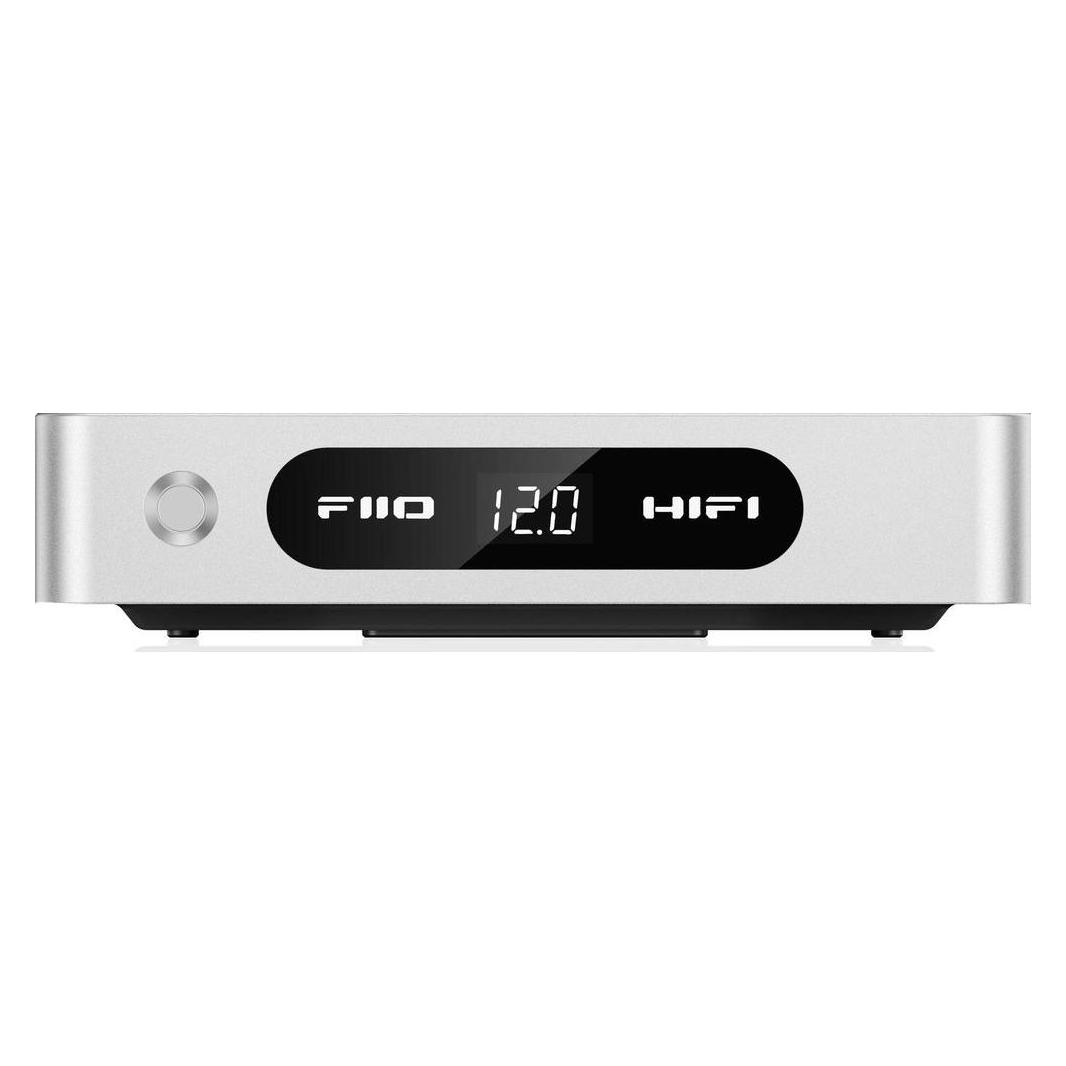
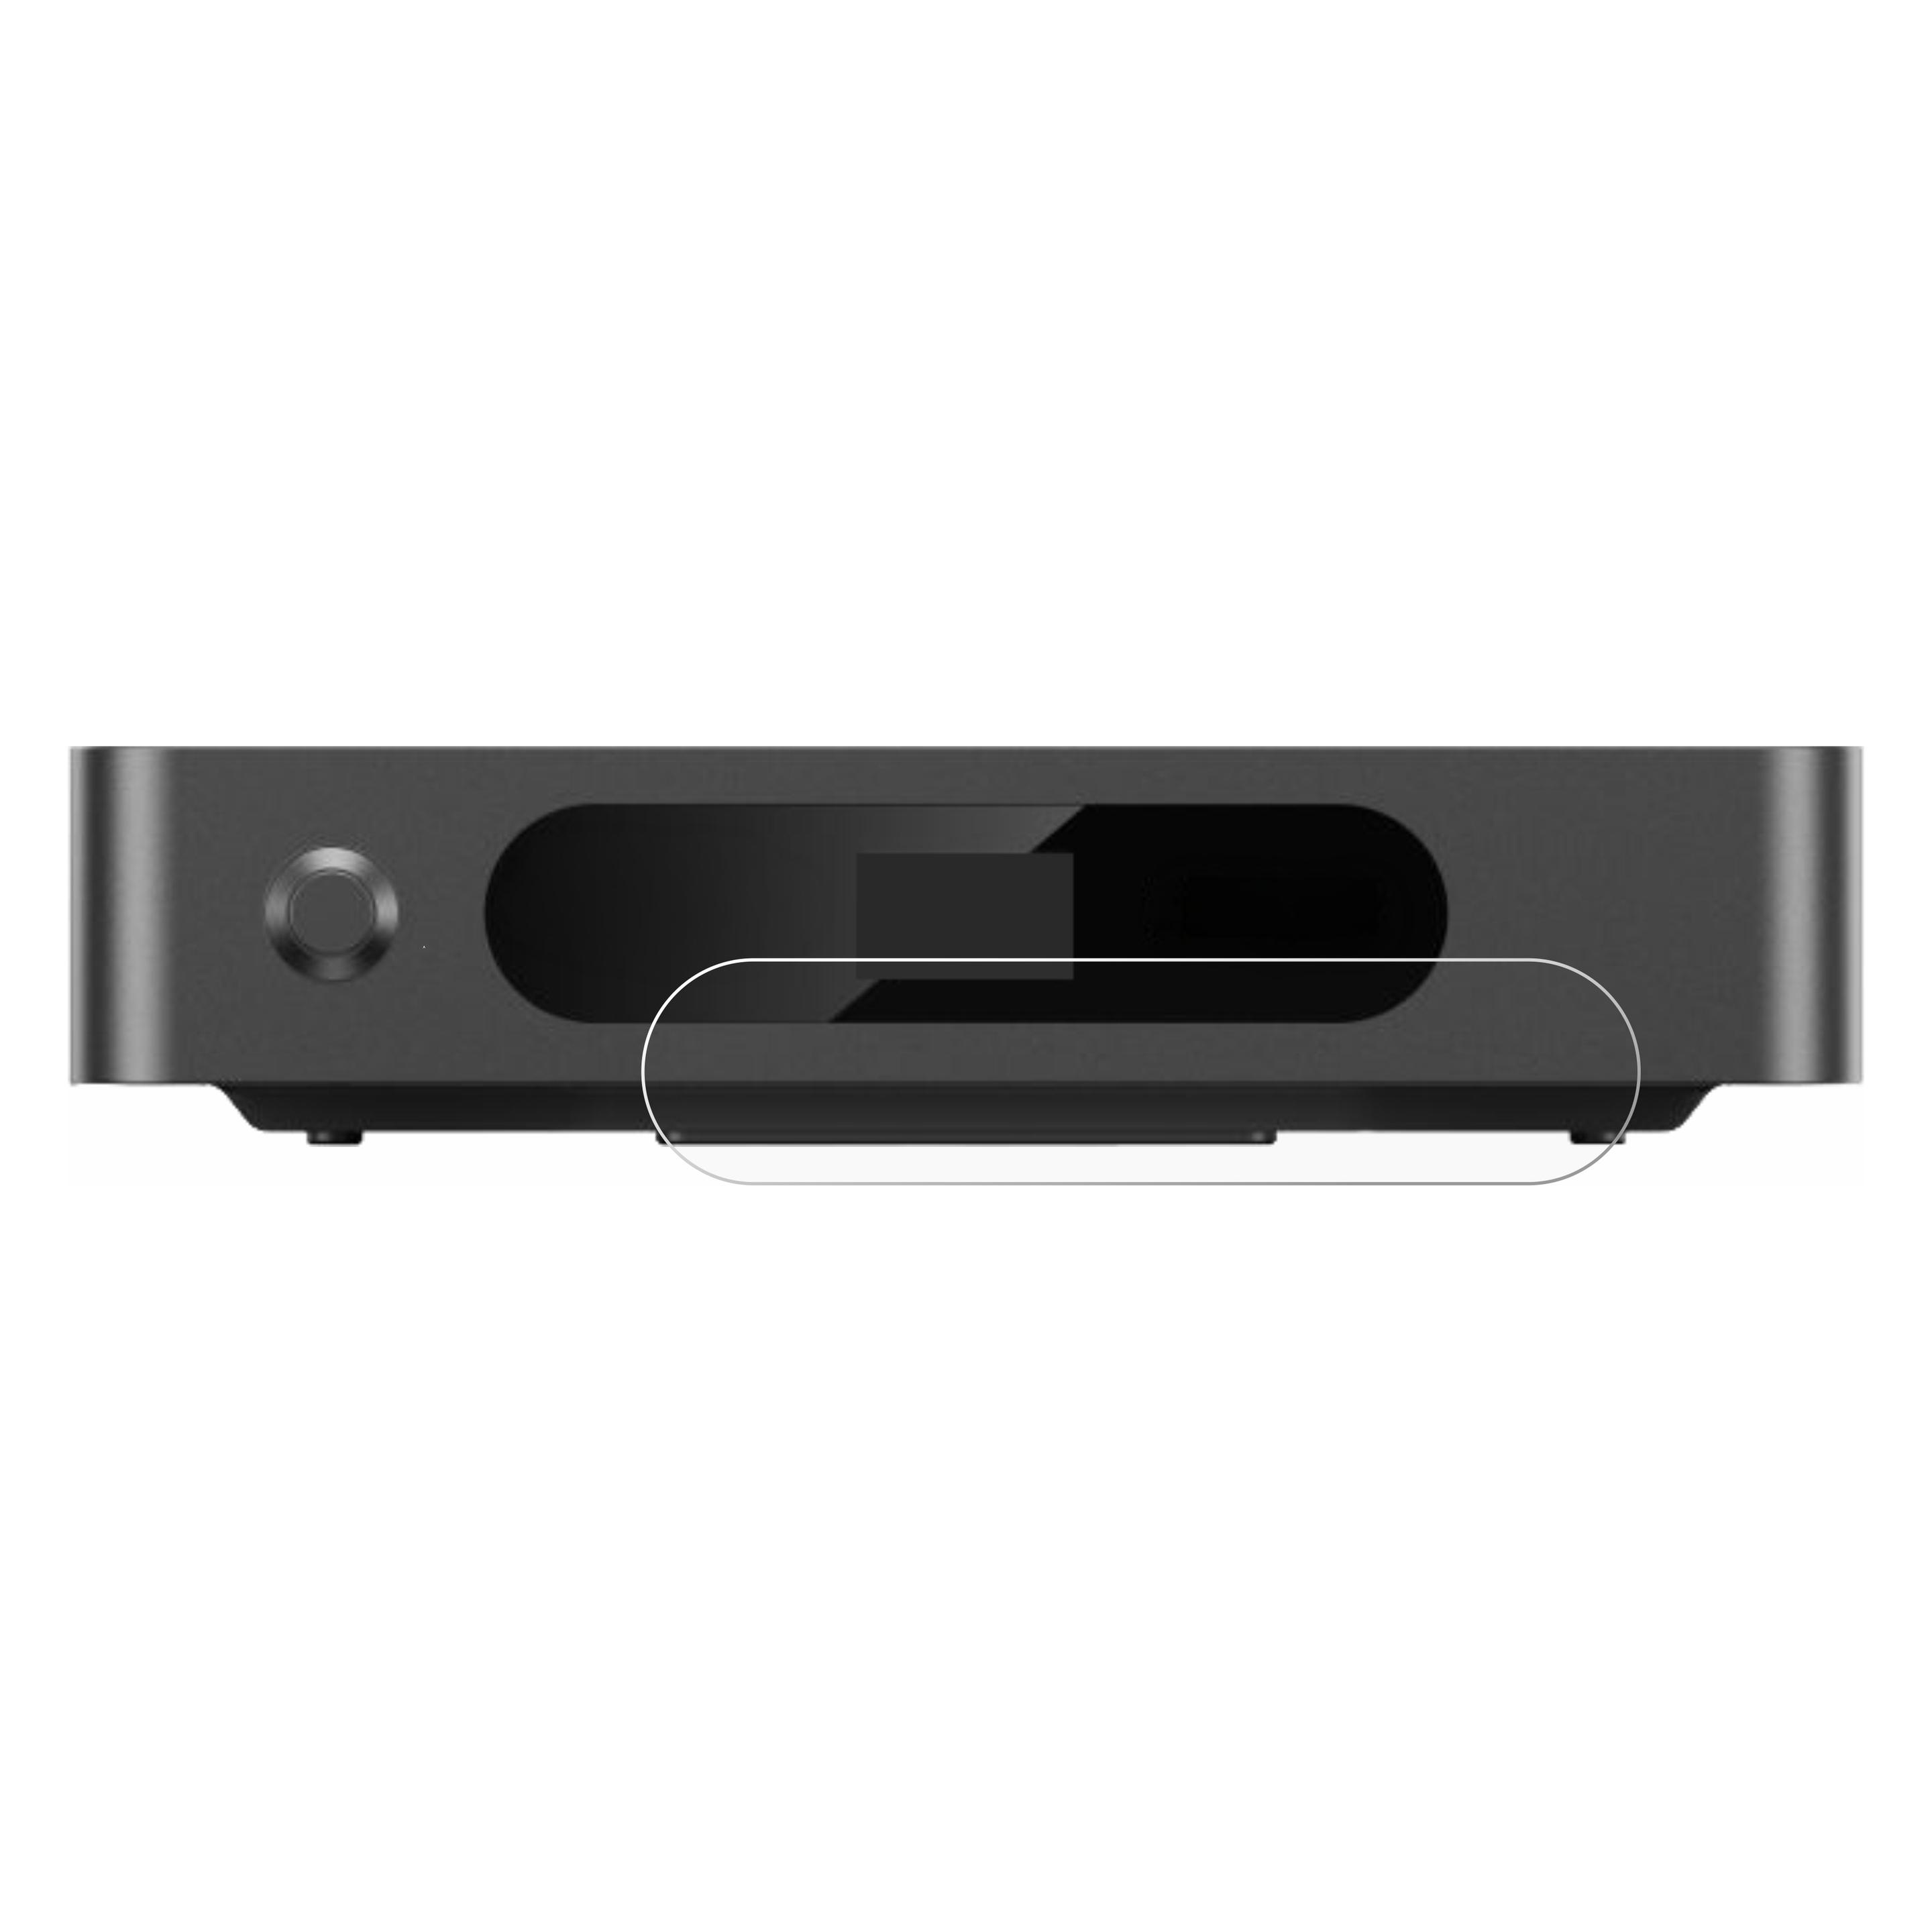
FiiO Darkside Pro (Kabelgebunden), Kopfhörer, SchwarzDer FiiO Darkside Pro ist ein hochwertiges, linear geregeltes Low-Noise-Netzteil, das speziell für anspruchsvolle HiFi-Systeme entwickelt wurde. Es gewährleistet eine saubere und stabile Stromversorgung. Als Teil der FiiO Power Purification Serie verfolgt er konsequent das Ziel, eine tiefschwarze, störungsfreie Klangbasis zu schaffen, auf der selbst feinste musikalische Nuancen präzise hervortreten. Das Herzstück des Netzteils ist ein audiophiler 75-Watt-Ringkerntransformator mit kornorientiertem Siliziumstahlkern. Er überzeugt durch hohe Effizienz, minimale Wirbelstromverluste und äusserst geringe magnetische Streufelder. Die gleichmässige Feldverteilung sorgt für reduzierte Interferenzen und eine stabile Leistungsreserve, auch bei dynamischen Lastspitzen. Die vollständig diskret aufgebaute Spannungsreglerschaltung mit präziser Referenzarchitektur arbeitet in Verbindung mit parallel geschalteten Hochstrom-MOSFETs vom Typ IRFZ34NPBF. Das Ergebnis ist eine äusserst niedrige Rauschcharakteristik bei gleichzeitig schneller Transientenreaktion und hoher Stromlieferfähigkeit von bis zu 3 Ampere. Hochwertige Bauteile wie ELNA-, Rubycon- und WIMA-Kondensatoren sowie ein Shindengen-Brückengleichrichter tragen entscheidend zur effektiven Filterung von Netzstörungen und elektromagnetischen Einflüssen bei. Die umschaltbare Ausgangsspannung von 12 oder 15 Volt wird relaisgesteuert angepasst, wodurch Effizienz und thermische Stabilität optimiert werden. Eine präzise Feineinstellung per Potentiometer sowie eine selbstrückstellende Sicherung gewährleisten maximale Betriebssicherheit. Mit GX16-2-Ausgang, massiver Bauweise und einem Gewicht von rund 2,2 Kilogramm richtet sich der Darkside Pro an ambitionierte Audiophile, die das klangliche Potenzial kompatibler FiiO-Komponenten kompromisslos ausschöpfen möchten. Er ermöglicht eine klanglich souveräne, ruhige und hochauflösende Wiedergabe, die selbst komplexe Aufnahmen mit beeindruckender Transparenz und Kontrolle wiedergibt.247,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Passen der Fiio K5 Pro und der Beyerdynamic DT 1770 Pro gut zusammen?
Ja, der Fiio K5 Pro und der Beyerdynamic DT 1770 Pro passen gut zusammen. Der Fiio K5 Pro ist ein leistungsstarker Kopfhörerverstärker und DAC, der den DT 1770 Pro mit genügend Leistung versorgen kann. Der DT 1770 Pro ist ein hochwertiger geschlossener Kopfhörer, der von der verbesserten Klangqualität des Fiio K5 Pro profitieren wird. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für FiiO-Darkside-Pro-Kabelgebunden
-
FiiO FD3 Pro (Kabelgebunden), Kopfhörer, SchwarzDer FiiO FD3 Pro ist ein In-Ear Ohrhörer mit dynamischem Treiber und halboffenem akustischen Design. Die Treibermembran hat FiiO aus Diamond-Like-Carbon gefertigt - Karbon der fast so steif ist wie ein Diamant. Die Membran ist ausserordentlich leicht und reagiert besonders schnell auf Impulse. So ist der FiiO FD3 Pro in der Lage, Musik fein aufgelöst und frei von Verfärbungen wieder zu geben. Angetrieben wird die Membran durch einen Magneten mit 1,5 Tesla für einen sehr robusten Bass und eine exzellente Hochtonauflösung. Das halboffene Design ermöglicht einen besonders natürlichen Klang und durch den Ausgleich des Luftdrucks entsteht weniger Druck auf das Trommelfell, so dass auch nach stundenlangem Musikhören keine Ermüdungserscheinungen auftreten. Das Gehäuse des FD3 Pro besteht aus sehr leichtem Aluminium und Magnesium und die Oberseite wurde für einen tollen Look zusätzlich mit 2.5D-Glas veredelt. Das hochwertige geflochtene Ohrhörerkabel besitzt MMCX-Anschlüsse und kommt mit drei austauschbaren Steckern - 2.5 mm symmetrisch, 3.5 mm und 4.4 mm symmetrisch. So sind Sie für quasi jede Abspielquelle gerüstet. Guter Klang geht Hand in Hand mit einer optimalen Passform, weshalb beim FD3 Pro Ohrhörer diverse Ohrstöpsel in verschiedenen Grössen und Formen und mit unterschiedlichen Klangsignaturen mitgeliefert werden. Zur weiteren Klanganpassung liegen dem Lieferumfang zwei austauschbare Sound Tubes bei: die grössere schwarze Sound Tube sorgt für besonders detaillierte Höhen, während die kleinere rote Sound Tube einen robusten Bass liefert. Zudem bekommen Sie ein robustes Hardcase worin Sie Ihre Ohrhörer mit Zubehör sicher aufbewahren und mitnehmen können.237,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Soll ich den Logitech G Pro X kabellos oder kabelgebunden verwenden?
Die Entscheidung, ob du den Logitech G Pro X kabellos oder kabelgebunden verwenden solltest, hängt von deinen persönlichen Vorlieben und Bedürfnissen ab. Wenn du Wert auf eine kabellose Freiheit legst und keine Verzögerungen bei der Übertragung möchtest, könnte die kabellose Option die bessere Wahl sein. Wenn du jedoch eine zuverlässige und stabile Verbindung bevorzugst und keine Batterien wechseln möchtest, könnte die kabelgebundene Option besser für dich sein. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Kabelgebunden oder kabellos?
Es kommt darauf an, wofür man das Gerät verwenden möchte. Kabelgebundene Verbindungen sind oft stabiler und bieten eine konstante Leistung, während kabellose Verbindungen mehr Flexibilität und Bewegungsfreiheit bieten. Für Geräte, die an einem festen Ort verwendet werden, wie z.B. Desktop-Computer, sind kabelgebundene Verbindungen oft die bessere Wahl. Für mobile Geräte wie Laptops oder Smartphones sind kabellose Verbindungen praktischer. Letztendlich hängt die Entscheidung von den individuellen Bedürfnissen und Vorlieben ab. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.