Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Das-Herz-ist-ein
Top-Angebote
Produkte zum Begriff Das-Herz-ist-ein:
-
Seimann, Isabel: Das Herz ist anderer MeinungDas Herz ist anderer Meinung , Alexandra möchte alles richtig machen, so sein wie die anderen. Aber ihr Herz funkt einfach nicht auf Mainstream-Frequenz. Und da ist diese Angst, niemals um ihrer selbst willen geliebt zu werden, wenn sie sich nicht wirklich zeigt. Mit klarer Sprache und lebendiger Poesie nimmt uns die Autorin mit in eine wunderschöne Liebesgeschichte. Aus Angst und Anpassung hinein ins quere Leben ihrer Sehnsucht. Ein Coming Out der stillen Art, das Mut macht zur Wahrhaftigkeit. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250320, Autoren: Seimann, Isabel, Edition: NED, Seitenzahl/Blattzahl: 256, Keyword: Frau; Liebe, Fachschema: Österreichische Belletristik / Roman, Erzählung, Fachkategorie: Biographie, Literatur und Literaturwissenschaft, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 181, Breite: 134, Höhe: 19, Gewicht: 448, Produktform: Gebunden,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Küche ist das Herz des HausesKräuter-dip-karte Mit Sichtfenster, Gefüllt Mit 20 Gewürzzubereitung Gartenkräuter-dip. Zutaten: Zwiebeln, Karottenflocken, Petersilie, Basilikum, Dillspitzen, Meersalz, Thymianvor Licht Sowie Wärme Geschützt Und Trocken Lagern.verschließe Dein...4,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Gabby's Dollhouse - Das Puppenhaus-Hotel/Ein Rittermärchen,1 Galakto TokenEntdecken Sie Die Fantasievolle Welt Von Gabby's Dollhouse Mit Dem Puppenhaus-hotel. Dieses Set Ermöglicht Spannende Rollenspiele Und Kreative Abenteuer. Kinder Können Ihrer Fantasie Freien Lauf Lassen Und In Die Zauberhafte Geschichte Eines...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist ein Token?
Was ist ein Token? Ein Token ist eine digitale Einheit, die in der Regel auf einer Blockchain-Plattform erstellt wird und als Wert oder Recht repräsentiert. Es kann für verschiedene Zwecke verwendet werden, wie zum Beispiel als Zahlungsmittel, als Zugangsberechtigung zu bestimmten Dienstleistungen oder als Stimmrecht bei Abstimmungen. Tokens können auch als digitale Vermögenswerte gehandelt werden und haben oft einen bestimmten Wert, der durch Angebot und Nachfrage bestimmt wird. Insgesamt sind Tokens eine wichtige Komponente in der Welt der Kryptowährungen und Blockchain-Technologie. **
Was ist ein Login-Token?
Ein Login-Token ist eine Art von Sicherheitsmechanismus, der verwendet wird, um die Identität eines Benutzers zu überprüfen und den Zugriff auf ein System oder eine Anwendung zu ermöglichen. Es handelt sich um eine eindeutige Kennung oder einen Code, der dem Benutzer zugewiesen wird und normalerweise für eine begrenzte Zeit gültig ist. Der Token wird verwendet, um den Benutzer zu authentifizieren und ihm den Zugriff auf geschützte Ressourcen zu gewähren. **
Was ist ein Token Code?
Ein Token-Code ist eine eindeutige Zeichenfolge, die zur Authentifizierung oder Autorisierung eines Benutzers verwendet wird. Er wird oft in Verbindung mit Zwei-Faktor-Authentifizierungssystemen verwendet, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Systeme oder Daten zugreifen können. Der Token-Code wird normalerweise dynamisch generiert und hat eine begrenzte Gültigkeitsdauer, um die Sicherheit zu erhöhen. Er kann auf verschiedene Arten generiert werden, z. B. durch eine mobile App, ein Hardware-Token oder per SMS. Insgesamt dient der Token-Code als zusätzliche Sicherheitsebene, um unbefugten Zugriff zu verhindern. **
Top-Angebote
Produkte zum Begriff Das-Herz-ist-ein:
-
Seimann, Isabel: Das Herz ist anderer MeinungDas Herz ist anderer Meinung , Alexandra möchte alles richtig machen, so sein wie die anderen. Aber ihr Herz funkt einfach nicht auf Mainstream-Frequenz. Und da ist diese Angst, niemals um ihrer selbst willen geliebt zu werden, wenn sie sich nicht wirklich zeigt. Mit klarer Sprache und lebendiger Poesie nimmt uns die Autorin mit in eine wunderschöne Liebesgeschichte. Aus Angst und Anpassung hinein ins quere Leben ihrer Sehnsucht. Ein Coming Out der stillen Art, das Mut macht zur Wahrhaftigkeit. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250320, Autoren: Seimann, Isabel, Edition: NED, Seitenzahl/Blattzahl: 256, Keyword: Frau; Liebe, Fachschema: Österreichische Belletristik / Roman, Erzählung, Fachkategorie: Biographie, Literatur und Literaturwissenschaft, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 181, Breite: 134, Höhe: 19, Gewicht: 448, Produktform: Gebunden,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Das-Herz-ist-ein
-
Die Küche ist das Herz des HausesKräuter-dip-karte Mit Sichtfenster, Gefüllt Mit 20 Gewürzzubereitung Gartenkräuter-dip. Zutaten: Zwiebeln, Karottenflocken, Petersilie, Basilikum, Dillspitzen, Meersalz, Thymianvor Licht Sowie Wärme Geschützt Und Trocken Lagern.verschließe Dein...4,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Gabby's Dollhouse - Das Puppenhaus-Hotel/Ein Rittermärchen,1 Galakto TokenEntdecken Sie Die Fantasievolle Welt Von Gabby's Dollhouse Mit Dem Puppenhaus-hotel. Dieses Set Ermöglicht Spannende Rollenspiele Und Kreative Abenteuer. Kinder Können Ihrer Fantasie Freien Lauf Lassen Und In Die Zauberhafte Geschichte Eines...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Fertig Los! - Das Herz Ist Ein Sammler (Digipack) - Preis vom 08.10.2026 07:26:42 hBinding : Audio CD, Label : Columbia d (Sony Music), Publisher : Columbia d (Sony Music), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 2007-05-04, artists : Fertig Los!2,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
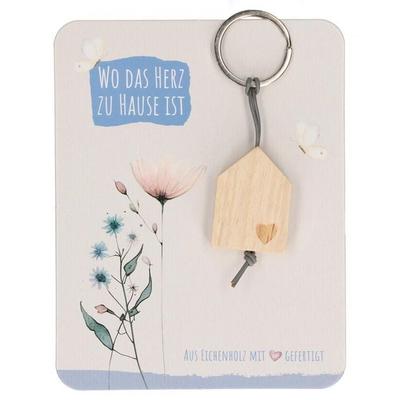
Holz-Schlüsselanhänger - Wo das Herz zu Hause istEin Liebevolles Stück Geborgenheit Zum Mitnehmen: Der Schlüsselanhänger Erinnert Daran, Dass Heimat Dort Ist, Wo Man Sich Geliebt Und Wohl Fühlt. Gefertigt Aus Naturbelassenem Eichenholz Und Versehen Mit Einer Feinen Herz-lasergravur Im Haus-design,...9,95 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist ein Token?
Was ist ein Token? Ein Token ist eine digitale Einheit, die in der Regel auf einer Blockchain-Plattform erstellt wird und als Wert oder Recht repräsentiert. Es kann für verschiedene Zwecke verwendet werden, wie zum Beispiel als Zahlungsmittel, als Zugangsberechtigung zu bestimmten Dienstleistungen oder als Stimmrecht bei Abstimmungen. Tokens können auch als digitale Vermögenswerte gehandelt werden und haben oft einen bestimmten Wert, der durch Angebot und Nachfrage bestimmt wird. Insgesamt sind Tokens eine wichtige Komponente in der Welt der Kryptowährungen und Blockchain-Technologie. **
-
Was ist ein Login-Token?
Ein Login-Token ist eine Art von Sicherheitsmechanismus, der verwendet wird, um die Identität eines Benutzers zu überprüfen und den Zugriff auf ein System oder eine Anwendung zu ermöglichen. Es handelt sich um eine eindeutige Kennung oder einen Code, der dem Benutzer zugewiesen wird und normalerweise für eine begrenzte Zeit gültig ist. Der Token wird verwendet, um den Benutzer zu authentifizieren und ihm den Zugriff auf geschützte Ressourcen zu gewähren. **
-
Was ist ein Token Code?
Ein Token-Code ist eine eindeutige Zeichenfolge, die zur Authentifizierung oder Autorisierung eines Benutzers verwendet wird. Er wird oft in Verbindung mit Zwei-Faktor-Authentifizierungssystemen verwendet, um sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Systeme oder Daten zugreifen können. Der Token-Code wird normalerweise dynamisch generiert und hat eine begrenzte Gültigkeitsdauer, um die Sicherheit zu erhöhen. Er kann auf verschiedene Arten generiert werden, z. B. durch eine mobile App, ein Hardware-Token oder per SMS. Insgesamt dient der Token-Code als zusätzliche Sicherheitsebene, um unbefugten Zugriff zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.