Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Das-Schwert-von-Vindonissa
Top-Angebote
Produkte zum Begriff Das-Schwert-von-Vindonissa:
-
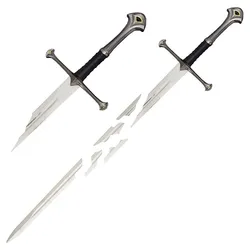
Narsil das Zerbrochenes SchwertNarsil das Zerbrochenes Schwert ein außergewöhnliche Dekorationsstück. Die Stahlklinge ist in mehrere Teile zerlegt und unterstreicht den Eindruck eines Relikts. Zur Präsentation wird ein schwarzes Tuch mitgeliefert, auf dem die einzelnen Elemente stilvoll arrangiert werden können. Narsil war das Schwert von Isildur, das im Krieg gegen den Dunklen Herrscher Sauron in der Schlacht am Fluss zerbrach, als es die Flamme Saurons spiegelte. Das zerbrochene Schwert wurde später in Rivendell zu Andúril, als Die Flamme des Westens neu geschmiedet. Andúril wird von Aragorn geführt. Durch sein besonderes Design eignet sich dieses Stück ideal als auffälliges Ausstellungsobjekt für Sammler von Fantasy- und Requisiten. Produktdetails Klingenmaterial: Stahl poliert Gesamtlänge: (Fragment-Design) ca. 120 cm Klingenlänge: (Fragment-Design) ca. 90 cm Klingenstärke: 4,5 mm inklusive schwarzem Präsentationstuch Tuch: 150 cm x 77 cm Gesamtgewicht: ca. 1,50 kg frei ab 18 Jahren » Info zum Altersnachweis89,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Das Schwert von VindonissaDas Schwert von Vindonissa , Honestus-die Geschichte eines Legionärs , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 202010, Produktform: Leinen, Redaktion: Verein VEX LEGIO XI CPF, Seitenzahl/Blattzahl: 164, Abbildungen: 100 farbige Abbildungen, Keyword: Honestus, Warengruppe: HC/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 286, Breite: 198, Höhe: 3, Gewicht: 721, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das japanische Schwert, Sachbücher von Colin M. RoachDas Buch "Das japanische Schwert" von Colin M. Roach bietet eine umfassende Analyse der kulturellen, historischen und technischen Aspekte des japanischen Schwertes, das als Symbol für den Samurai und seine Werte gilt. Es beleuchtet die tiefere Bedeutung dieser Waffe, die weit über ihre Funktion als tödliches Werkzeug hinausgeht. Roach führt die Leser durch die Entwicklung des Schwertes, von seinen Ursprüngen bis zur Blütezeit, und zeigt auf, wie es sowohl als Kunstwerk als auch als technologische Meisterleistung angesehen wird. Das reich illustrierte Werk vereint Erkenntnisse aus verschiedenen wissenschaftlichen Disziplinen und bietet einen tiefen Einblick in die spirituelle Symbolik und die metallurgischen Techniken, die bei der Herstellung dieser legendären Klinge eine Rolle spielen. Darüber hinaus werden die anspruchsvollen Techniken des Schwertkampfes behandelt, was das Buch zu einer wertvollen Ressource für alle macht, die sich für die japanische Kultur und das Kriegerwesen interessieren.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wofür steht das Wort "Token"?
Das Wort "Token" kann verschiedene Bedeutungen haben, je nach Kontext. Im Allgemeinen bezieht es sich auf ein Symbol, das als Repräsentation oder Stellvertreter für etwas verwendet wird. Es kann auch in der Informatik verwendet werden, um einen speziellen Code oder Schlüssel zu beschreiben, der zur Authentifizierung oder Autorisierung verwendet wird. **
Top-Angebote
Produkte zum Begriff Das-Schwert-von-Vindonissa:
-
Guthwine das Schwert von EomerGuthwine das Schwert von Eomer wurde mit den besten Materialien und der besten Handwerkskunst hergestellt. Es verfügt über messinggefertigte, gegossene Metallgriffteile, einen mit echtem Leder umwickelten Griff und eine Klinge aus rostfreiem 420er Edelstahl mit eingravierten Durchgangsrillen Eomer war ein Hauptmann der königlichen Reitertruppe, Marschall der Mark, und einer der mächtigsten Krieger Rohans. Er schwang gekonnt sein königliches Schwert Gúthwinë und erschlug damit viele Orks und Uruks von Isengard, die es wagten, nach Rohan einzudringen. Er kämpfte tapfer an der Seite von König Theoden gegen die Mächte von Mordor in der Schlacht von Helms Klamm und auf den Pelennor-Feldern. Material: 420er Edelstahl Gesamtlänge: 86,4 cm Klingenlänge: 71 cm Klingenstärke: ca. 6,5 mm Gewicht: ca. 1,9 kg Klinge nicht scharf inklusive Holz Wandhalter inklusive Echtheitszertifikat Hersteller: United Cutlery frei ab 18 Jahren >>> Info zum Altersnachweis379,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Narsil das Zerbrochenes SchwertNarsil das Zerbrochenes Schwert ein außergewöhnliche Dekorationsstück. Die Stahlklinge ist in mehrere Teile zerlegt und unterstreicht den Eindruck eines Relikts. Zur Präsentation wird ein schwarzes Tuch mitgeliefert, auf dem die einzelnen Elemente stilvoll arrangiert werden können. Narsil war das Schwert von Isildur, das im Krieg gegen den Dunklen Herrscher Sauron in der Schlacht am Fluss zerbrach, als es die Flamme Saurons spiegelte. Das zerbrochene Schwert wurde später in Rivendell zu Andúril, als Die Flamme des Westens neu geschmiedet. Andúril wird von Aragorn geführt. Durch sein besonderes Design eignet sich dieses Stück ideal als auffälliges Ausstellungsobjekt für Sammler von Fantasy- und Requisiten. Produktdetails Klingenmaterial: Stahl poliert Gesamtlänge: (Fragment-Design) ca. 120 cm Klingenlänge: (Fragment-Design) ca. 90 cm Klingenstärke: 4,5 mm inklusive schwarzem Präsentationstuch Tuch: 150 cm x 77 cm Gesamtgewicht: ca. 1,50 kg frei ab 18 Jahren » Info zum Altersnachweis89,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Das Schwert von VindonissaDas Schwert von Vindonissa , Honestus-die Geschichte eines Legionärs , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 202010, Produktform: Leinen, Redaktion: Verein VEX LEGIO XI CPF, Seitenzahl/Blattzahl: 164, Abbildungen: 100 farbige Abbildungen, Keyword: Honestus, Warengruppe: HC/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 286, Breite: 198, Höhe: 3, Gewicht: 721, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Das-Schwert-von-Vindonissa
-
Das japanische Schwert, Sachbücher von Colin M. RoachDas Buch "Das japanische Schwert" von Colin M. Roach bietet eine umfassende Analyse der kulturellen, historischen und technischen Aspekte des japanischen Schwertes, das als Symbol für den Samurai und seine Werte gilt. Es beleuchtet die tiefere Bedeutung dieser Waffe, die weit über ihre Funktion als tödliches Werkzeug hinausgeht. Roach führt die Leser durch die Entwicklung des Schwertes, von seinen Ursprüngen bis zur Blütezeit, und zeigt auf, wie es sowohl als Kunstwerk als auch als technologische Meisterleistung angesehen wird. Das reich illustrierte Werk vereint Erkenntnisse aus verschiedenen wissenschaftlichen Disziplinen und bietet einen tiefen Einblick in die spirituelle Symbolik und die metallurgischen Techniken, die bei der Herstellung dieser legendären Klinge eine Rolle spielen. Darüber hinaus werden die anspruchsvollen Techniken des Schwertkampfes behandelt, was das Buch zu einer wertvollen Ressource für alle macht, die sich für die japanische Kultur und das Kriegerwesen interessieren.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Momo - Das Hörspiel,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wofür steht das Wort "Token"?
Das Wort "Token" kann verschiedene Bedeutungen haben, je nach Kontext. Im Allgemeinen bezieht es sich auf ein Symbol, das als Repräsentation oder Stellvertreter für etwas verwendet wird. Es kann auch in der Informatik verwendet werden, um einen speziellen Code oder Schlüssel zu beschreiben, der zur Authentifizierung oder Autorisierung verwendet wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.