Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für David-A-Bossert-Fachbücher
Top-Angebote
Produkte zum Begriff David-A-Bossert-Fachbücher:
-
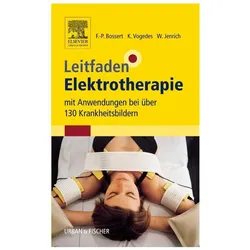
Leitfaden Elektrotherapie, Fachbücher von Klaus Vogedes, Frank-Peter Bossert, Wolfgang JenrichDie optimale und praxistaugliche Hilfe für Elektrotherapie-Fans und -Muffel! Übersichtliche Beschreibungen für über 130 Krankheitsbilder und Symptome mit Therapiezielen, Stromformen, elektrotherapeutischen Verfahren, Dosierungen und Fotos zur Elektrodenanlage. Ausserdem physikalische Grundlagen und Tipps für die Praxis – so haben Sie das komplette Spektrum der Elektrotherapie in der Kitteltasche!.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bossert, Frank-Peter: Leitfaden ElektrotherapieLeitfaden Elektrotherapie , mit Anwendungen bei über 130 Krankheitsbildern , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Auflage: Print-on-Demand Ausgabe der 1. Auflage, Erscheinungsjahr: 20160318, Produktform: Kartoniert, Titel der Reihe: Klinikleitfaden##, Autoren: Bossert, Frank-Peter~Jenrich, Wolfgang~Vogedes, Klaus, Auflage/Ausgabe: Print-on-Demand Ausgabe der 1. Auflage, Seitenzahl/Blattzahl: 366, Abbildungen: 120 schwarz-weiße Abbildungen, 30 schwarz-weiße Zeichnungen, Keyword: Physiotherapie; Rehabilitation; elektrotherapeutische Verfahren, Fachschema: Elektromedizin - Elektrotherapie~Physikalische Therapie~Physiotherapie, Fachkategorie: Medizin, allgemein, Warengruppe: TB/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 107, Breite: 179, Höhe: 18, Gewicht: 336, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elektrotherapie, Licht- und Strahlentherapie, Fachbücher von Klaus Vogedes, Frank-Peter BossertDie Autoren haben die Inhalte der Curriculum-Empfehlungen Schritt für Schritt entwickelt, sie lernfreundlich aufbereitet und praktisch erklärt. Das Curriculum umfasst: - Elektrophysikalische Grundlagen - Anwendungstechniken, Indikationen und Kontraindikationen - Licht- und Strahlentherapie mit Anwendungsformen - Klinische Bilder und Behandlungsmöglichkeiten klar in einer Tabelle dargestellt - Übungsfragen zu jedem Thema, ideal zur Prüfungsvorbereitung Die 4. Auflage wurde aktualisiert und an das aktuelle Curriculum für das Fach Elektrotherapie angepasst. Zudem enthält sie neue Therapiegebiete wie Stosswellentherapie, Tiefenoscillation, Hochtontherapie und Lasertherapie sowie neue Fotos und Videosequenzen, die über einen QR-Code im Buch abgerufen werden können.37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stuttard:Phoenix - A Father, a Son, and, Fachbücher von David Stuttard"Stuttard: Phoenix - A Father, a Son, and the Rise of Athens" ist ein fesselndes Fachbuch, das die komplexe Beziehung zwischen einem Vater und seinem Sohn im Kontext der antiken Geschichte von Athen beleuchtet. Der Autor David Stuttard führt die Leser durch die faszinierenden Ereignisse und kulturellen Entwicklungen, die das antike Athen prägten. Mit einem klaren und ansprechenden Schreibstil wird die Geschichte lebendig, während gleichzeitig tiefere Einblicke in die sozialen und politischen Strukturen dieser Zeit gegeben werden. Das Buch ist nicht nur für Geschichtsinteressierte von Bedeutung, sondern bietet auch wertvolle Perspektiven auf familiäre Bindungen und deren Einfluss auf die Gesellschaft. Die Kombination aus persönlicher Erzählung und historischer Analyse macht dieses Werk zu einer bereichernden Lektüre für alle, die sich für die Antike und ihre Relevanz in der heutigen Zeit interessieren.32,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff David-A-Bossert-Fachbücher:
-
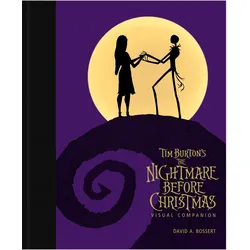
David A. Bossert, Fachbücher von David A. BossertDas Buch "Tim Burton's The Nightmare Before Christmas Visual Companion" von David A. Bossert ist ein umfassendes Fachbuch, das sich mit der Kunstgeschichte und der visuellen Gestaltung des ikonischen Films "The Nightmare Before Christmas" beschäftigt. Mit einem festen Einband und einer Seitenanzahl von 224 bietet das Werk eine detaillierte Analyse der kreativen Prozesse, die hinter der Entstehung des Films stehen. Es richtet sich an Interessierte der Geschichte und Archäologie, insbesondere im Bereich der Kunstgeschichte. Das Buch ist in englischer Sprache verfasst und hat eine Breite von 26 cm sowie eine Höhe von 2 cm. Die Publikation aus dem Jahr 2023 ist eine wertvolle Ressource für Studierende, Fachleute und Fans des Films, die einen tieferen Einblick in die künstlerischen und technischen Aspekte der Produktion gewinnen möchten.46,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leitfaden Elektrotherapie, Fachbücher von Klaus Vogedes, Frank-Peter Bossert, Wolfgang JenrichDie optimale und praxistaugliche Hilfe für Elektrotherapie-Fans und -Muffel! Übersichtliche Beschreibungen für über 130 Krankheitsbilder und Symptome mit Therapiezielen, Stromformen, elektrotherapeutischen Verfahren, Dosierungen und Fotos zur Elektrodenanlage. Ausserdem physikalische Grundlagen und Tipps für die Praxis – so haben Sie das komplette Spektrum der Elektrotherapie in der Kitteltasche!.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bossert, Frank-Peter: Leitfaden ElektrotherapieLeitfaden Elektrotherapie , mit Anwendungen bei über 130 Krankheitsbildern , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Auflage: Print-on-Demand Ausgabe der 1. Auflage, Erscheinungsjahr: 20160318, Produktform: Kartoniert, Titel der Reihe: Klinikleitfaden##, Autoren: Bossert, Frank-Peter~Jenrich, Wolfgang~Vogedes, Klaus, Auflage/Ausgabe: Print-on-Demand Ausgabe der 1. Auflage, Seitenzahl/Blattzahl: 366, Abbildungen: 120 schwarz-weiße Abbildungen, 30 schwarz-weiße Zeichnungen, Keyword: Physiotherapie; Rehabilitation; elektrotherapeutische Verfahren, Fachschema: Elektromedizin - Elektrotherapie~Physikalische Therapie~Physiotherapie, Fachkategorie: Medizin, allgemein, Warengruppe: TB/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 107, Breite: 179, Höhe: 18, Gewicht: 336, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für David-A-Bossert-Fachbücher
-
Elektrotherapie, Licht- und Strahlentherapie, Fachbücher von Klaus Vogedes, Frank-Peter BossertDie Autoren haben die Inhalte der Curriculum-Empfehlungen Schritt für Schritt entwickelt, sie lernfreundlich aufbereitet und praktisch erklärt. Das Curriculum umfasst: - Elektrophysikalische Grundlagen - Anwendungstechniken, Indikationen und Kontraindikationen - Licht- und Strahlentherapie mit Anwendungsformen - Klinische Bilder und Behandlungsmöglichkeiten klar in einer Tabelle dargestellt - Übungsfragen zu jedem Thema, ideal zur Prüfungsvorbereitung Die 4. Auflage wurde aktualisiert und an das aktuelle Curriculum für das Fach Elektrotherapie angepasst. Zudem enthält sie neue Therapiegebiete wie Stosswellentherapie, Tiefenoscillation, Hochtontherapie und Lasertherapie sowie neue Fotos und Videosequenzen, die über einen QR-Code im Buch abgerufen werden können.37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stuttard:Phoenix - A Father, a Son, and, Fachbücher von David Stuttard"Stuttard: Phoenix - A Father, a Son, and the Rise of Athens" ist ein fesselndes Fachbuch, das die komplexe Beziehung zwischen einem Vater und seinem Sohn im Kontext der antiken Geschichte von Athen beleuchtet. Der Autor David Stuttard führt die Leser durch die faszinierenden Ereignisse und kulturellen Entwicklungen, die das antike Athen prägten. Mit einem klaren und ansprechenden Schreibstil wird die Geschichte lebendig, während gleichzeitig tiefere Einblicke in die sozialen und politischen Strukturen dieser Zeit gegeben werden. Das Buch ist nicht nur für Geschichtsinteressierte von Bedeutung, sondern bietet auch wertvolle Perspektiven auf familiäre Bindungen und deren Einfluss auf die Gesellschaft. Die Kombination aus persönlicher Erzählung und historischer Analyse macht dieses Werk zu einer bereichernden Lektüre für alle, die sich für die Antike und ihre Relevanz in der heutigen Zeit interessieren.32,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Complete Insect, Fachbücher von David A. Grimaldi"The Complete Insect" von David A. Grimaldi ist ein umfassendes Fachbuch, das sich mit der Anatomie, Physiologie, Evolution und Ökologie von Insekten beschäftigt. Es bietet eine detaillierte Analyse der biologischen Aspekte dieser vielfältigen Tiergruppe und ist sowohl für Studierende als auch für Fachleute in den Bereichen Zoologie und Tierwissenschaften von grossem Interesse. Das Buch ist in englischer Sprache verfasst und bietet eine fundierte Grundlage für das Verständnis der komplexen Lebensweisen und der evolutionären Entwicklung von Insekten. Mit 368 Seiten ist es ein wertvolles Nachschlagewerk, das sowohl theoretische als auch praktische Perspektiven auf das Thema bietet. Die klare Struktur und die umfassende Darstellung der Inhalte machen es zu einem unverzichtbaren Begleiter für alle, die sich intensiv mit der Insektenforschung auseinandersetzen möchten.43,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verbraucherschutz und Blockchain-Token, Fachbücher von Leona BeckerKryptowährungen und digitale Assets revolutionieren aktuell die Finanzwelt. Während die Märkte boomen und dezentrale Systeme sowie innovative Technologien neue Möglichkeiten eröffnen, bleibt der Verbraucherschutz oft auf der Strecke, und klassische Verbraucherschutzmechanismen geraten ins Wanken. Was passiert, wenn ein Token plötzlich wertlos wird? Wer haftet, wenn Plattformen anonym agieren und Smart Contracts automatisiert sowie vermeintlich unaufhaltsam ausgeführt werden? Die Arbeit analysiert die Schutzmechanismen des nationalen sowie EU-Rechts und stellt sie den regulatorischen Ansätzen in den USA gegenüber. Dabei geht es um die Kernfrage, ob Verbraucherschutz im Kryptosektor blosse Option oder unverzichtbare Verpflichtung ist. Sie zeigt auf, wo regulatorische Lücken bestehen, welche Risiken für Verbraucher entstehen und wie das Rechtssystem versucht, mit der rasanten technologischen Entwicklung Schritt zu halten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.