Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Davide
Top-Angebote
Produkte zum Begriff Davide:
-
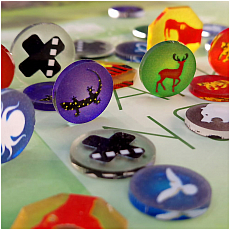
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Sind siria und Davide getrennt?
Sind Siria und Davide getrennt? Es tut mir leid, aber ich habe keine Informationen über Siria und Davide. Um herauszufinden, ob sie getrennt sind, müssten Sie sich direkt an sie wenden oder ihre sozialen Medien überprüfen. Es ist wichtig, respektvoll und diskret zu sein, wenn es um persönliche Beziehungen geht. Möchten Sie noch weitere Informationen zu diesem Thema? **
Sind siria und Davide noch zusammen?
Entschuldigung, ich kann keine aktuellen Informationen über Personen oder ihre Beziehungen geben. Wenn du mehr über Siria und Davide erfahren möchtest, solltest du sie direkt fragen oder ihre sozialen Medien überprüfen. Hast du noch eine andere Frage, bei der ich dir helfen kann? **
Top-Angebote
Produkte zum Begriff Davide:
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Davide
-
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
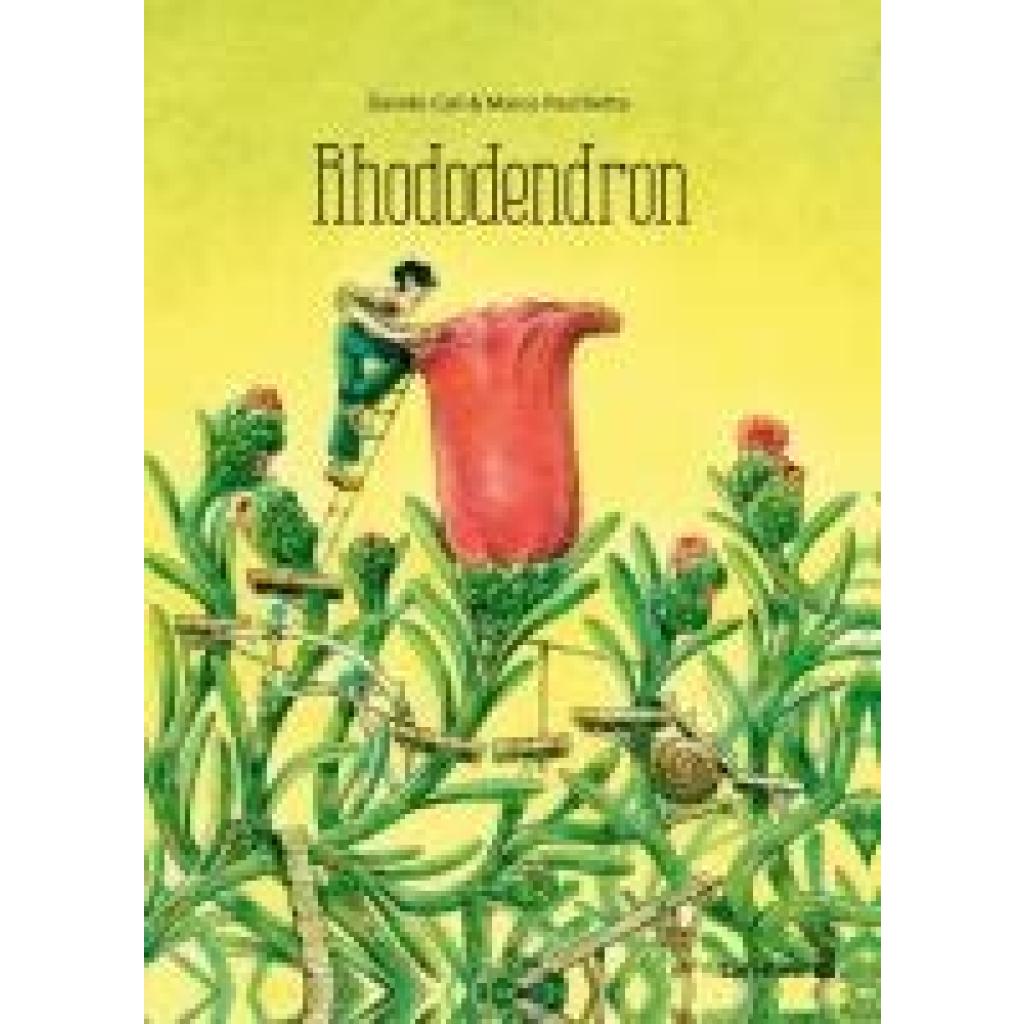
Calì, Davide: RhododendronRhododendron , Von den großen kleinen Dingen Eines Morgens wacht Jakob auf und stellt fest, dass er geschrumpft ist. Anfangs versucht er, mit seinem Leben weiterzumachen, als wäre nichts gewesen. Aber schon bald wird die Lage so ernst, dass er sich zwischen den Grashalmen am Straßenrand verirrt. Erfolglos sucht er den Weg nach Hause, in der Hoffnung, eine Lösung für sein kleines Problem zu finden und sein altes Leben zurückzugewinnen. Doch das Schicksal gibt ihm die Möglichkeit, die Dinge aus einer neuen Perspektive zu sehen ... Diese abenteuerliche Geschichte zeigt, dass Veränderung, selbst wenn sie beängstigend ist, oft positive Wendungen bereithält und dass auch die kleinen Dinge von großer Bedeutung sein können. Der Autor: Davide Calì, geboren 1972 in der Schweiz, ist ein italienischer Autor und Illustrator von Bilderbüchern, Comics und Graphic Novels. Er schreibt vor allem für Kinder und Jugendliche. Seine Bücher wurden in 30 Sprachen übersetzt und in vielen Ländern veröffentlicht. Sie feiern weltweit große Erfolge. Der Illustrator: Marco Paschetta ist Illustrator und Cartoonist. Der Autodidakt arbeitet mit wichtigen italienischen und ausländischen Verlagen und Zeitschriften zusammen. Außerdem unterrichtet er Illustration an der International School of Comics in Turin und führt Workshops mit Kindern und Jugendlichen durch, die sich auf die Welt seiner Bücher beziehen. Kontakt: https://marcopaschetta.com , Innenausstattung > Autoteile & Zubehör , Erscheinungsjahr: 202409, Produktform: Leinen, Titel der Reihe: Carl-Auer Kids##, Autoren: Calì, Davide, Illustrator: Paschetta, Marco, Seitenzahl/Blattzahl: 30, Keyword: Abenteuer; Bedeutung; Beängstigende Veränderungen; Bilderbuch; Bilderbücher ab 4 Jahren; Fantasiegeschichte; Freundschaft; Grashalme; Herausforderungen; Hoffnung; Kleine Dinge; Lebenslektionen; Lebenssituation; Lösung; Neuanfang; Orientierungslosigkeit; Perspektivwechsel; Positive Wendungen; Rückkehr nach Hause; Schicksal; Schrumpfen; Selbstentdeckung; Veränderung, Fachschema: Bilderbuch~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Bilderbücher mit Erzähltexten~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, Fachkategorie: Bilderbücher: Menschen, Figuren, Charaktere, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer-System-Verlag, Carl, Verlag: Auer-System-Verlag, Carl, Verlag: Carl Auer Kids, Produktverfügbarkeit: 02, Länge: 294, Breite: 211, Höhe: 9, Gewicht: 388, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morosinotto, Davide: Shi YuShi Yu , Meisterhaft erzählter Martial-Arts-Roman über den Aufstieg einer jungen Frau vom Waisenkind zur Befehlshaberin der größten Flotte Chinas. Für Jugendliche ab 13 Jahren. Fliegende Klinge wird sie genannt. Schwerelos fliegt sie durch die Luft und gleitet über das Wasser. Shi Yu ist eine Meisterin der Kampfkunst. Ohne den Wushu der Luft und des Wassers hätte sie nicht überlebt, als sie von Piraten entführt wurde. Noch ahnt sie nicht, dass sie die größte Piratin der chinesischen Meere werden soll und dass es nur einen Mann gibt, der es an Geschicklichkeit mit ihr aufnehmen kann: der gefährliche Eunuchenfürst Cao Feng. , Aufkleber & Folierungen > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20220224, Produktform: Leinen, Autoren: Morosinotto, Davide, Illustrator: Dautremer, Rébecca~Kümmel, Timo, Übersetzung: Panzacchi, Cornelia, Seitenzahl/Blattzahl: 512, Themenüberschrift: JUVENILE FICTION / Historical / General, Keyword: Abenteuer Geschenk; Abenteuerroman; China Buch; Freundschaft; Jugendbücher ab 12; Kampfkunst Buch; Karate Buch; Kungfu; Liebesgeschichte Bücher; Piraten; Piraten Roman; Piratenschiff; martial arts; martial arts book; mädchen; shang-chi; spannend, Fachschema: Kinder- u. Jugendliteratur / Jugendliteratur / Ab 12 Jahre~Abenteuer / Kinderliteratur, Jugendliteratur~Historischer Roman / Kinderliteratur, Jugendliteratur, Fachkategorie: Kinder/Jugendliche: Historische Romane, Interesse Alter: empfohlenes Alter: ab 13 Jahre~empfohlenes Alter: ab 12 Jahre, Thema: Entspannen, Altersempfehlung / Lesealter: 18, ab Alter: 13, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Action- und Abenteuergeschichten, Thema: Eintauchen, Text Sprache: ger, Originalsprache: ita, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Thienemann, Verlag: Thienemann, Verlag: Thienemann, Verlag: Thienemann, Länge: 221, Breite: 142, Höhe: 48, Gewicht: 610, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 268240820,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Sind siria und Davide getrennt?
Sind Siria und Davide getrennt? Es tut mir leid, aber ich habe keine Informationen über Siria und Davide. Um herauszufinden, ob sie getrennt sind, müssten Sie sich direkt an sie wenden oder ihre sozialen Medien überprüfen. Es ist wichtig, respektvoll und diskret zu sein, wenn es um persönliche Beziehungen geht. Möchten Sie noch weitere Informationen zu diesem Thema? **
-
Sind siria und Davide noch zusammen?
Entschuldigung, ich kann keine aktuellen Informationen über Personen oder ihre Beziehungen geben. Wenn du mehr über Siria und Davide erfahren möchtest, solltest du sie direkt fragen oder ihre sozialen Medien überprüfen. Hast du noch eine andere Frage, bei der ich dir helfen kann? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.