Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Delima-Feminin-Intimcreme
Top-Angebote
Produkte zum Begriff Delima-Feminin-Intimcreme:
-
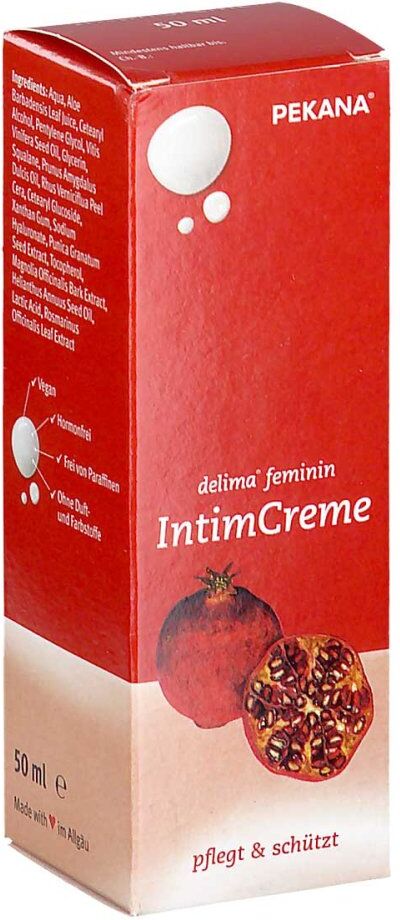
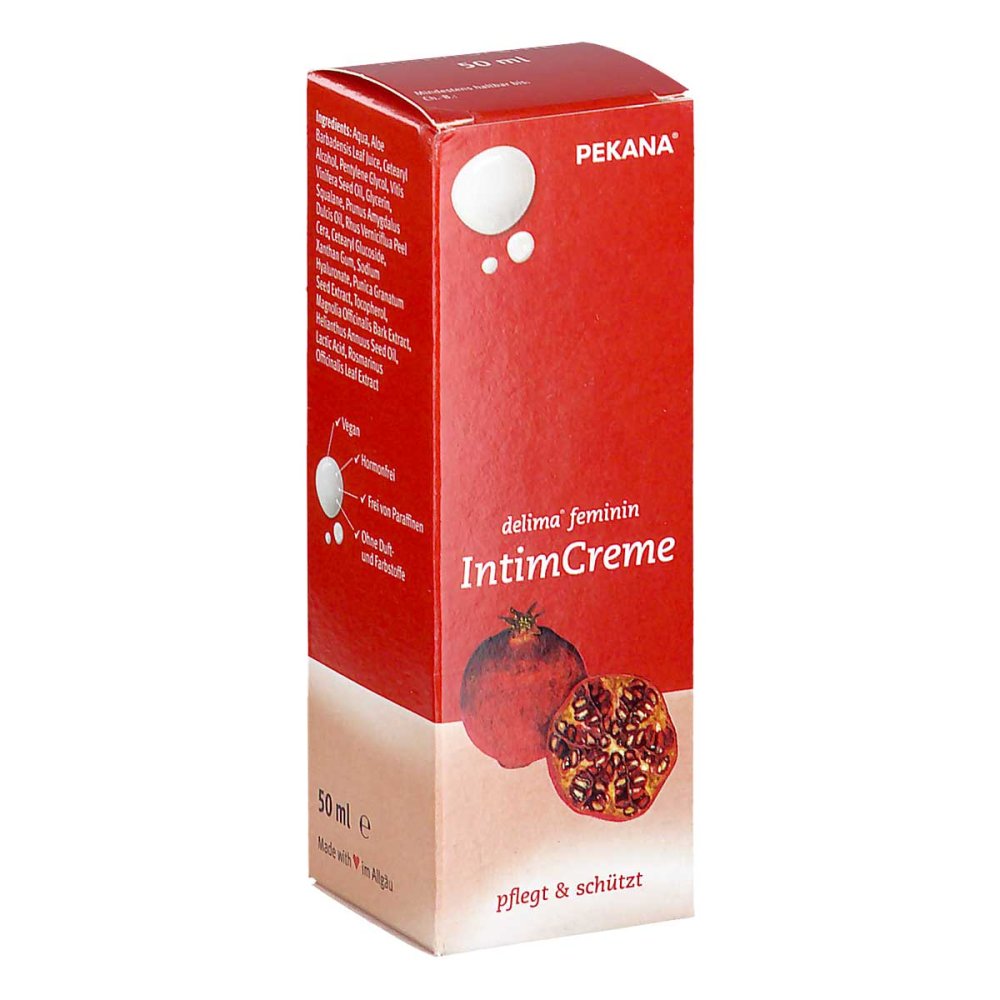
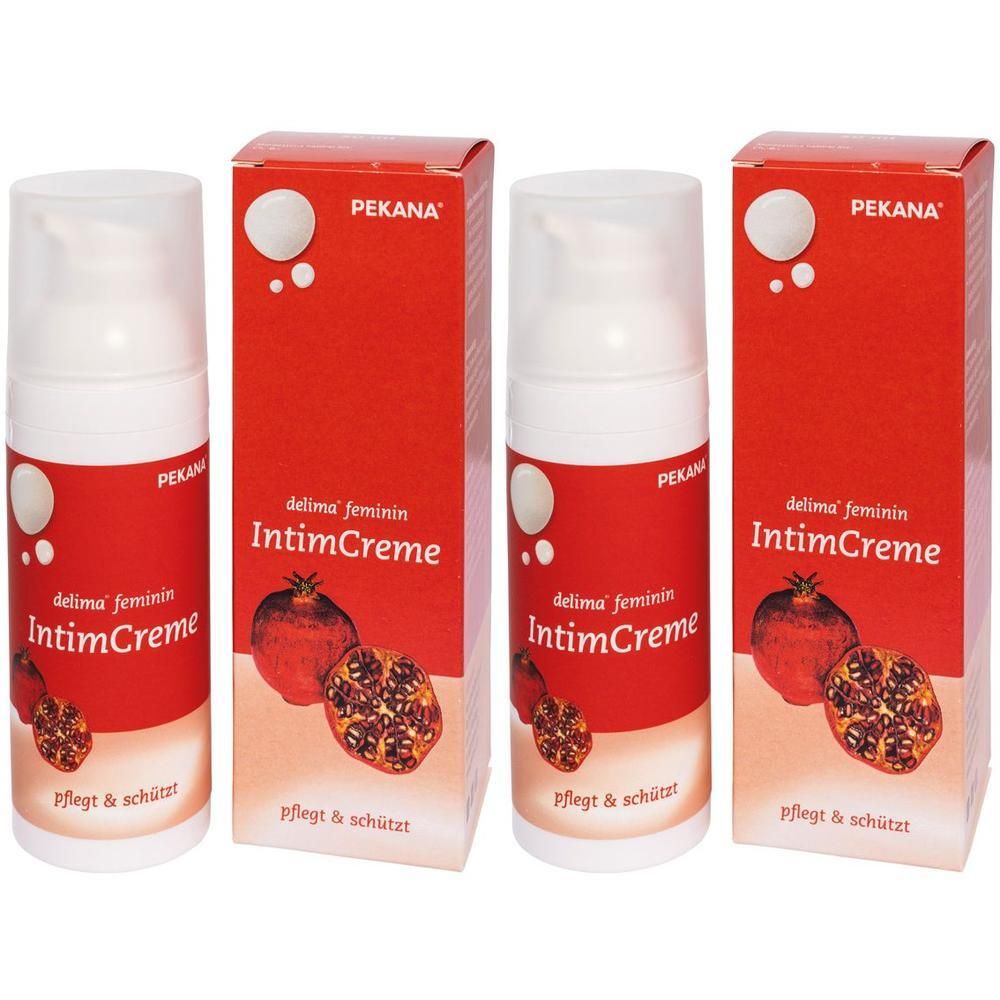
Delima feminin IntimCreme 2x 2x50 ml CremeSet enthält2x delima feminin IntimCreme 50 mldelima feminin IntimCreme Geschmeidige, schützende Creme für den Intimbereich spendet Feuchtigkeit bei Intimtrockenheit pflegt und schützt sensible Intimhaut hinterlässt ein langanhaltend gutes Gefühl auf der Haut im Intimbereich mit Granatapfelkernextrakt, Hyaluronsäure, Aloe Vera Saft, Traubenkernöl und weiteren wertvollen Inhaltsstoffen Besonderheiten Naturkosmetik-Pflegeprodukt mit sorgfältig ausgewählten Inhaltsstoffen Vegan, hormonfrei, ohne Duft- und Farbstoffe, frei von Silikonen und Mineralölen Komfortable Dosierung und Anwendung dank handlichem Pumpspender Verträglichkeit getestet und dermatologisch als "sehr gut" zertifiziert Anwendung Die IntimCreme bei Bedarf ein- oder mehrmals täglich (max. 3 x pro Tag) im Intimbereich auftragen. Empfohlene Dosis: ca. 1 Pumpstoß pro Anwendung. Inhaltsstoffe Aqua, Aloe Barbadensis Leaf Juice, Cetearyl Alcohol, Pentylene Glycol, Vitis Vinifera Seed Oil, Glycerin, Squalane, Prunus Amygdalus Dulcis Oil, Rhus Verniciflua Peel Cera, Cetearyl Glucoside, Xanthan Gum, Sodium Hyaluronate, Punica Granatum Seed Extract, Tocopherol, Magnolia Officinalis Bark Extract, Helianthus Annuus Seed Oil, Lactic Acid, Rosmarinus Officinalis Leaf Extract Wichtige Hinweise delima feminin IntimCreme stets lichtgeschützt und bei Raumtemperatur lagern. Nach Anbruch innerhalb von 12 Wochen aufbrauchen. Für Kinder unzugänglich aufbewahren. Zur äußerlichen Anwendung.46,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie benutzt man Intimcreme?
Intimcreme wird normalerweise äußerlich angewendet. Es wird empfohlen, eine kleine Menge der Creme auf die betroffene Stelle aufzutragen und sanft einzumassieren. Es ist wichtig, die Anweisungen des Herstellers zu befolgen und die Creme nicht in den Körper einzuführen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Delima-Feminin-Intimcreme:
-
Delima feminin IntimCreme 2x 2x50 ml CremeSet enthält2x delima feminin IntimCreme 50 mldelima feminin IntimCreme Geschmeidige, schützende Creme für den Intimbereich spendet Feuchtigkeit bei Intimtrockenheit pflegt und schützt sensible Intimhaut hinterlässt ein langanhaltend gutes Gefühl auf der Haut im Intimbereich mit Granatapfelkernextrakt, Hyaluronsäure, Aloe Vera Saft, Traubenkernöl und weiteren wertvollen Inhaltsstoffen Besonderheiten Naturkosmetik-Pflegeprodukt mit sorgfältig ausgewählten Inhaltsstoffen Vegan, hormonfrei, ohne Duft- und Farbstoffe, frei von Silikonen und Mineralölen Komfortable Dosierung und Anwendung dank handlichem Pumpspender Verträglichkeit getestet und dermatologisch als "sehr gut" zertifiziert Anwendung Die IntimCreme bei Bedarf ein- oder mehrmals täglich (max. 3 x pro Tag) im Intimbereich auftragen. Empfohlene Dosis: ca. 1 Pumpstoß pro Anwendung. Inhaltsstoffe Aqua, Aloe Barbadensis Leaf Juice, Cetearyl Alcohol, Pentylene Glycol, Vitis Vinifera Seed Oil, Glycerin, Squalane, Prunus Amygdalus Dulcis Oil, Rhus Verniciflua Peel Cera, Cetearyl Glucoside, Xanthan Gum, Sodium Hyaluronate, Punica Granatum Seed Extract, Tocopherol, Magnolia Officinalis Bark Extract, Helianthus Annuus Seed Oil, Lactic Acid, Rosmarinus Officinalis Leaf Extract Wichtige Hinweise delima feminin IntimCreme stets lichtgeschützt und bei Raumtemperatur lagern. Nach Anbruch innerhalb von 12 Wochen aufbrauchen. Für Kinder unzugänglich aufbewahren. Zur äußerlichen Anwendung.46,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie benutzt man Intimcreme?
Intimcreme wird normalerweise äußerlich angewendet. Es wird empfohlen, eine kleine Menge der Creme auf die betroffene Stelle aufzutragen und sanft einzumassieren. Es ist wichtig, die Anweisungen des Herstellers zu befolgen und die Creme nicht in den Körper einzuführen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Delima-Feminin-Intimcreme
-
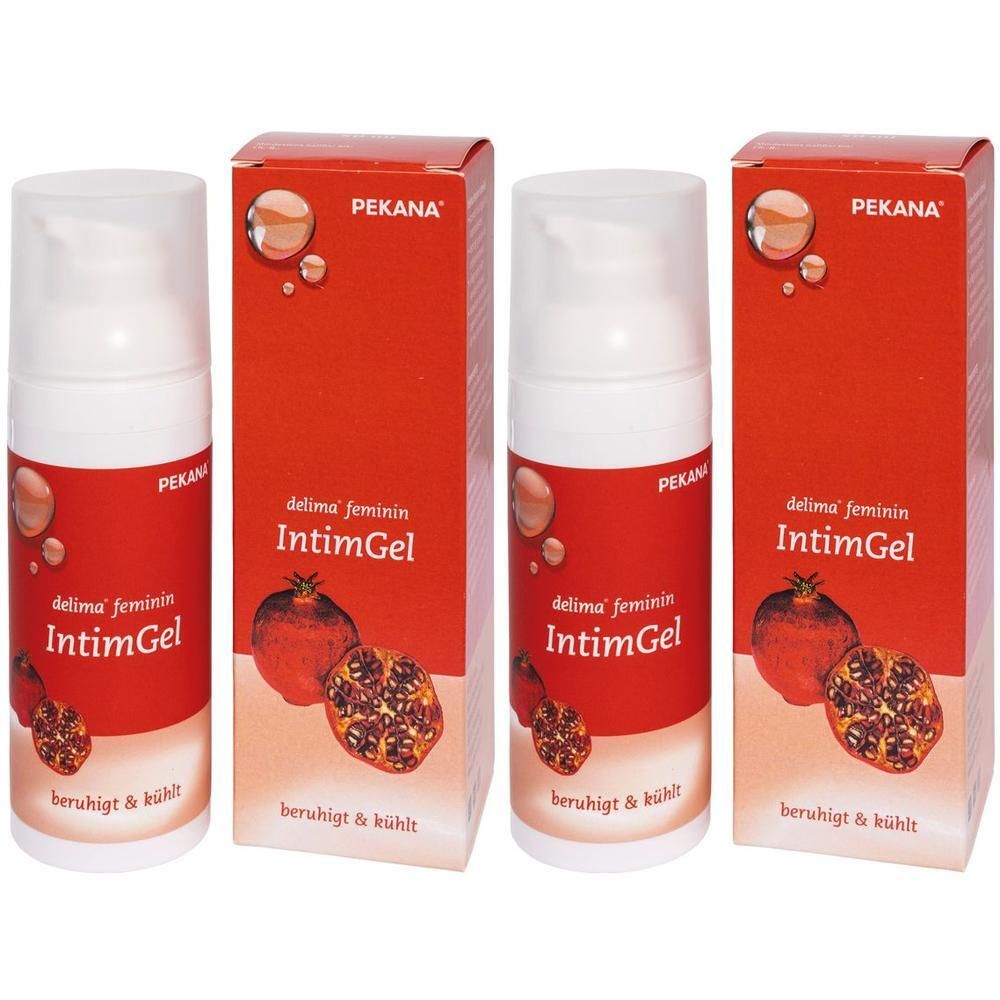
Delima feminin IntimGel 2x 2x50 ml GelSet enthält2x delima feminin IntimGel 50 mldelima feminin IntimGel Leichtes, beruhigendes Gel für den Intimbereich spendet Feuchtigkeit bei Intimtrockenheit beruhigt gereizte und irritierte Intimhaut pflegt und schützt sensible Intimhaut hinterlässt unmittelbar ein angenehm kühles Gefühl auf der Haut im Intimbereich mit Granatapfelkernextrakt, Allantoin, Aloe Vera Saft, Traubenkernöl und weiteren wertvollen Inhaltsstoffen Besonderheiten Naturkosmetik-Pflegeprodukt mit sorgfältig ausgewählten Inhaltsstoffen Vegan, hormonfrei, ohne Duft- und Farbstoffe, frei von Silikonen und Mineralölen Komfortable Dosierung und Anwendung dank handlichem Pumpspender Verträglichkeit getestet und dermatologisch als "sehr gut" zertifiziert Anwendung Das IntimGel bei Bedarf ein- oder mehrmals täglich (max. 3 x pro Tag) im Intimbereich auftragen. Empfohlene Dosis: ca. 1 Pumpstoß pro Anwendung. Inhaltsstoffe Aqua, Aloe Barbadensis Leaf Juice, Glycerin, Pentylene Glycol, Xanthan Gum, D-Panthenol, Acacia Senegal Gum, Xylitylglucoside, Vitis Vinifera Seed Oil, Anhydroxylitol, Punica Granatum Seed Extract, Tocopherol, Allantoin, Magnolia Officinalis Bark Extract, Xylitol, Helianthus Annuus Seed Oil, Glucose, Lactic Acid, Rosmarinus Officinalis Leaf Extract Aufbewahrungs- und Verwendungshinweis: delima feminin IntimGel stets lichtgeschützt und bei Raumtemperatur lagern. Nach Anbruch innerhalb von 12 Wochen aufbrauchen. Für Kinder unzugänglich aufbewahren. Zur äußerlichen Anwendung.46,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.