Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Demirtel-Eevie-DSA4
Top-Angebote
Produkte zum Begriff Demirtel-Eevie-DSA4:
-
DSA - Catalogus Heptasphaericum, Belletristik von Eevie Demirtel, Marie Mönkemeyer, Thomas Jaud, Felix Machka, Katja Jacobi, Alex Spohr, Wolf-Ulrich Schnurr, Tara Flink, Fred EricsonDie Wesenheiten der 7. Sphäre, die Dämonen, gehören zu den gefürchtetsten Kreaturen, auf die eine Gruppe von Abenteurern treffen kann. Ihre vielseitigen Fähigkeiten und ihre Kampfkraft machen sie zu unberechenbaren Gegnern. Der Catalogus Heptasphaericum beschreibt auf unterhaltsame Weise mehrere Dutzend der bekanntesten und auch einige weniger bekannte Dämonen, führt ihre Stärken und Schwächen auf und erklärt, was man tun muss, um sie zu beschwören. Autor des Ingame-Buches ist der Schwarzmagier und Dämonologen Magister Demirion Ophenos aus Mengbilla. Sein Buch hat er als Lehrbuch für Schüler und Wissbegierige verfasst, die eine Übersicht über das grundlegende Wirken der Dämonen und ihrer Beschwörung benötigen. Dabei ist Ophenos sich bewusst, dass er über einige Wesenheiten nicht so viel weiss, wie er gerne würde. Immer wieder hat er deswegen auch andere Koryphäen der Dämonologie zu Wort kommen lassen und die Korrespondenz mit ihnen in seinem Werk abgedruckt. Neben den Dämonen beschreibt Ophenos auch potenzielle Gegenmassnahmen, etwa Bann- und Schutzkreise, Antimagie und andere Möglichkeiten, wie man sich gefährliche Kreaturen vom Leib halten kann.44,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Schwarze Auge - Bibliographie (2014-2023), Belletristik von Andreas Busse, Anton Weste, Christian, Zoe Adamietz, Felix Pietsch, Josch K. Zahradik, Jan Alfter, Robert Bude, Eevie Demirtel, Anni DürrMit dem vierten Band der Bibliographie des Schwarzen Auges erreichen wir die Gegenwart! Dieses Jahrzehnt steht dabei vollauf im Zeichen der fünften Edition des Schwarzen Auges. Beginnend mit der Beta-Ausgabe der Regeln 2014 und der regulären Veröffentlichung im Folgejahr, ist die gesamte Ära der Jahre 2014 bis 2023 geprägt durch die auch heute aktuelle Ausgabe des Spiels. Doch natürlich gibt es auch dieses Mal wieder mehr zu entdecken! Ulisses' erster hauseigener Vorstoss in die Welt der digitalen Spiele mit "Wolves on the Westwind", der Erfolg des DSA-Kartenspiels "Aventuria" und ungewöhnliche Ableger wie "DSA Mythos" und "Die Schwarze Katze" sind nur einige der vielen spannenden Themen in diesem Buch. Die Bibliographie des Schwarzen Auges 2014 bis 2023 lässt dich in einem Wirbel aus Stöbern, Nostalgie und Historie in die dritte Dekade des Schwarzen Auges abtauchen. Mittels stimmungsvoller Klappentexte setzt sie dich in der Zeit zurück und lässt dich in Erinnerungen schwelgen oder erlaubt es dir, die Jahre 2014 bis 2023 dieses so geschichtsträchtigen Rollenspiels kennenzulernen. Neben ausführlichen Informationen zu allen offiziellen Produkten des Schwarzen Auges aus den Jahren 2014 bis 2023 sind diese zudem gespickt mit weiteren Besonderheiten und Anekdoten. Dazwischen tummeln sich historische Texte und Kurz-Essays zu vielen faszinierenden Details, liebenswürdigen Macken und fantastischen Geschichten. Dabei stolpert man immer wieder über wunderschöne Illustrationen und geschichtsträchtige Kommentare der prägenden Gestalten dieser Ära. In weiteren Kapiteln werden ausserdem Sonderreihen, der aventurische Bote, digitales fern der Seiten, Geschichten aller Art, Brettspiele sowie zuletzt eine Auswahl an Merchandise und Werbemitteln vorgestellt und ausführlich behandelt. Die Bibliographie des Schwarzen Auges 2014 bis 2023 richtet sich an all jene, die einen Blick auf die vierte Dekade des grössten deutschen Rollenspiels werfen möchten!.69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Demirtel-Eevie-DSA4:
-
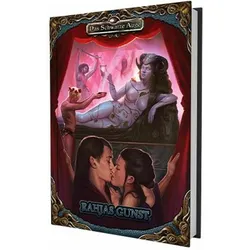
DSA5 - Rahjas Gunst, Belletristik von Eevie Demirtel, Thomas Eberhard, Marie Mönkemeyer, Alex SpohrDer Quellenband Rahjas Gunst widmet sich der Kirche der Schönen Göttin und stellt einen umfassenden Überblick über die Rahjakirche dar. Das Tempelleben, Rahjaorden, etwa die Säbeltänzer und Rahjakavaliere, obskure Geheimgesellschaften, etwa den Tempel der Morgenröte oder die an eine konkurrierende Liebesgottheit glaubenden Jünger der verzehrenden Flammen, Bräuche der Kirche, Feiertage, Tempelformen und Opfergaben sind ebenso Thema wie spezielle Bräuche in unterschiedlichen Regionen Aventuriens. Auch Götterlegenden, dem Kult des Levthan und konkurrierenden Gottheiten wird Platz eingeräumt. Es wird zudem ausführlich ein Tempel der Rahja und des Levthans mitsamt Karte vorgestellt. Wie verhält es sich mit der Liebe unter Trollzackern, welche Bräuche pflegen die Horasier und wie betrachtet man Rahja in Andergast oder im Bornland? Welche Götter der Liebe werden auf dem fernen Kontinent Uthuria und im Güldenland verehrt? All diese Fragen werden in Rahjas Gunst geklärt. Ausserdem enthält der Band eine Beschreibung des Zentrums des Rahjaglaubens, der Stadt Belhanka. Dort liegen auch die Höfe der Abendröte und der Haupttempel der Kirche.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Necronomnomnom, Ratgeber von Mháire Stritter, Eevie Demirtel, Stephan Naguschewski, Kurt Komoda, Thomas Roache, Mike SlaterDu da! Ja, genau du! Du hast also dieses uralte Werk des delikaten Wahnsinns entdeckt. Verlangt es dir danach, exquisite Küche und ultimativen kosmischen Horror zu vereinen? Das ist möglich, und alles, was du brauchst, damit bei der Durchführung der Riten – äh – Rezepte nichts schiefgeht, hältst du in den Händen: das Necronomnomnom. Irgendeine Eingebung hat dich zu diesem Schatz von einem Buch geführt, damit du die dunklen kulinarischen Wahrheiten darin erkennen kannst. Was das Auge entsetzt, kann den Magen entzücken. Auf den vorliegenden Seiten findest du die Anleitungen zur Durchführung von fünfzig uralten Riten, die alles Mögliche heraufbeschwören können: von merkwürdig vertrauten Cocktails wie dem Gin & Miskatonic bis hin zu den schauerlichsten und abscheulichsten Desserts wie Der Ring, der nicht sein darf. In diesem verfluchten Band findest du Rezepte, gleichermassen multikulturell wie multidimensional, maliziös und deliziös, für Köche jedweder Façon und jedweden Geisteszustands. Manisch wirst du lachen angesichts des Zusammentreffens von obskurer Literatur lang vergangener Jahrhunderte und Köstlichkeiten, die so noch nie in einer Küche der Sterblichen heraufbeschworen wurden. Kühn wirst du kochen, und das Necronomnomnom wird dich leiten – was kann da schon schiefgehen? So viel Freude das Entziffern dieses Folianten macht, so befriedigend ist es, die Opfergaben zu verschlingen. Dieses Buch wird dein Bücherregal, dein Verlies oder deine Küche heimsuchen und bereichern!.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DSA - Catalogus Heptasphaericum, Belletristik von Eevie Demirtel, Marie Mönkemeyer, Thomas Jaud, Felix Machka, Katja Jacobi, Alex Spohr, Wolf-Ulrich Schnurr, Tara Flink, Fred EricsonDie Wesenheiten der 7. Sphäre, die Dämonen, gehören zu den gefürchtetsten Kreaturen, auf die eine Gruppe von Abenteurern treffen kann. Ihre vielseitigen Fähigkeiten und ihre Kampfkraft machen sie zu unberechenbaren Gegnern. Der Catalogus Heptasphaericum beschreibt auf unterhaltsame Weise mehrere Dutzend der bekanntesten und auch einige weniger bekannte Dämonen, führt ihre Stärken und Schwächen auf und erklärt, was man tun muss, um sie zu beschwören. Autor des Ingame-Buches ist der Schwarzmagier und Dämonologen Magister Demirion Ophenos aus Mengbilla. Sein Buch hat er als Lehrbuch für Schüler und Wissbegierige verfasst, die eine Übersicht über das grundlegende Wirken der Dämonen und ihrer Beschwörung benötigen. Dabei ist Ophenos sich bewusst, dass er über einige Wesenheiten nicht so viel weiss, wie er gerne würde. Immer wieder hat er deswegen auch andere Koryphäen der Dämonologie zu Wort kommen lassen und die Korrespondenz mit ihnen in seinem Werk abgedruckt. Neben den Dämonen beschreibt Ophenos auch potenzielle Gegenmassnahmen, etwa Bann- und Schutzkreise, Antimagie und andere Möglichkeiten, wie man sich gefährliche Kreaturen vom Leib halten kann.44,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Demirtel-Eevie-DSA4
-
Das Schwarze Auge - Bibliographie (2014-2023), Belletristik von Andreas Busse, Anton Weste, Christian, Zoe Adamietz, Felix Pietsch, Josch K. Zahradik, Jan Alfter, Robert Bude, Eevie Demirtel, Anni DürrMit dem vierten Band der Bibliographie des Schwarzen Auges erreichen wir die Gegenwart! Dieses Jahrzehnt steht dabei vollauf im Zeichen der fünften Edition des Schwarzen Auges. Beginnend mit der Beta-Ausgabe der Regeln 2014 und der regulären Veröffentlichung im Folgejahr, ist die gesamte Ära der Jahre 2014 bis 2023 geprägt durch die auch heute aktuelle Ausgabe des Spiels. Doch natürlich gibt es auch dieses Mal wieder mehr zu entdecken! Ulisses' erster hauseigener Vorstoss in die Welt der digitalen Spiele mit "Wolves on the Westwind", der Erfolg des DSA-Kartenspiels "Aventuria" und ungewöhnliche Ableger wie "DSA Mythos" und "Die Schwarze Katze" sind nur einige der vielen spannenden Themen in diesem Buch. Die Bibliographie des Schwarzen Auges 2014 bis 2023 lässt dich in einem Wirbel aus Stöbern, Nostalgie und Historie in die dritte Dekade des Schwarzen Auges abtauchen. Mittels stimmungsvoller Klappentexte setzt sie dich in der Zeit zurück und lässt dich in Erinnerungen schwelgen oder erlaubt es dir, die Jahre 2014 bis 2023 dieses so geschichtsträchtigen Rollenspiels kennenzulernen. Neben ausführlichen Informationen zu allen offiziellen Produkten des Schwarzen Auges aus den Jahren 2014 bis 2023 sind diese zudem gespickt mit weiteren Besonderheiten und Anekdoten. Dazwischen tummeln sich historische Texte und Kurz-Essays zu vielen faszinierenden Details, liebenswürdigen Macken und fantastischen Geschichten. Dabei stolpert man immer wieder über wunderschöne Illustrationen und geschichtsträchtige Kommentare der prägenden Gestalten dieser Ära. In weiteren Kapiteln werden ausserdem Sonderreihen, der aventurische Bote, digitales fern der Seiten, Geschichten aller Art, Brettspiele sowie zuletzt eine Auswahl an Merchandise und Werbemitteln vorgestellt und ausführlich behandelt. Die Bibliographie des Schwarzen Auges 2014 bis 2023 richtet sich an all jene, die einen Blick auf die vierte Dekade des grössten deutschen Rollenspiels werfen möchten!.69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Demirtel, Eevie: DSA4 - Liber Liturgium (remastered)DSA4 - Liber Liturgium (remastered) , Das Götterwirken zum Greifen nah! Mit dem Liber Liturgium präsentiert sich das Wirken der aventurischen Götter endlich in einem Band. Enthalten sind alle bisher veröffentlichten Liturgien aus Wege der Götter und der Vademecum-Reihe, überarbeitet und ergänzt. Dieser Hardcover-Band wurde in seiner Gestaltung an inneraventurische Bücher angelehnt und ist mit seinem Fokus auf Regeltechnik und Ausgestaltung liturgischen Wirkens ein unschätzbares Nachschlagewerk am Spieltisch - für Spieler und Meister des Schwarzen Auges gleichermaßen. Hierbei handelt es sich um eine Neuauflage des Quellenbuchs für die vierte Edition von Das Schwarze Auge. Kauf hier die PDF! Edition: DSA4 Seitenanzahl: 368 Seiten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Demirtel, Eevie~Mönkemeyer, Marie~Richter, Daniel Simon~Spohr, Alex, Edition: NED, Seitenzahl/Blattzahl: 368, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 266, Breite: 191, Höhe: 28, Gewicht: 1026, Produktform: Gebunden, Genre: Belletristik,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.