Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Den-Menschen-vor-Augen
Top-Angebote
Produkte zum Begriff Den-Menschen-vor-Augen:
-
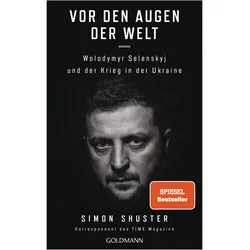
Vor den Augen der Welt, Sachbücher von Simon ShusterDas Volk der Ukraine will Frieden. Die Staatsführung der Ukraine will Frieden. Sie tut alles dafür, was sie kann. Doch wenn ihr uns angreift, werdet ihr unsere Gesichter sehen, nicht unseren Rücken. Seit er, nur wenige Stunden vor dem Angriff auf die Ukraine am 24. Februar 2022, diese bewegenden Worte an die russische Regierung und die Weltöffentlichkeit richtete, fasziniert der ukrainische Präsident Wolodymyr Selenskyj Menschen in aller Welt. Scheinbar über Nacht wurde der einstige Comedian zum globalen Helden, zum Verteidiger der freien Welt, zum Kriegspräsidenten wider Willen, dessen perfekte Social-Media-Auftritte unsere Herzen eroberten und den Verlauf des Krieges entscheidend beeinflussen sollten. TIME-Korrespondent Simon Shuster berichtet seit Beginn der russischen Invasion aus dem Inneren des Präsidentenpalasts, zweimal ist er mit dem ukrainischen Präsidenten an die Front gereist. Er hat, wie kaum ein anderer, Zugang zu Selenskyj, seiner Frau, seinen Freunden, seinen hochrangigen Mitarbeitern und Beratern. Mit "The Fight is Here" ist Shuster nicht nur eine einzigartig facettenreiche und intime Biografie des ukrainischen Präsidenten gelungen, sondern auch die fesselnde und profund recherchierte Chronik eines unsere Weltordnung nachhaltig verändernden Krieges. Ausstattung: s/w-Abbildungen.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie Blitze vor den Augen?
Wie Blitze vor den Augen? Hast du plötzlich Lichtblitze gesehen oder war es nur eine metaphorische Beschreibung für etwas, das schnell passiert ist? Blitze vor den Augen können auch ein Symptom für Migräne oder Augenprobleme sein. Sollte es öfter vorkommen, wäre es ratsam, einen Arzt aufzusuchen, um die Ursache abzuklären. Hast du sonst noch Symptome oder Beschwerden, die mit den Blitzen einhergehen? **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Den-Menschen-vor-Augen:
-
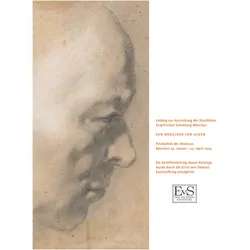
Den Menschen vor Augen, Fachbücher von Staatliche Graphische Sammlung München, Kurt ZeitlerDeutsch. Zu den grossen Errungenschaften neuzeitlicher Kunst zählt es, sich den Menschen vor Augen zu führen. In der Zeichnung entwickelten die Künstler Italiens neue Abbildstrategien. Arbeitete man im 15. Jahrhundert vor allem mit Silberstift und Feder, wurden bald neue Zeichenmittel gebräuchlich. Mit ihnen gelang es, den Menschen in seiner äusseren Erscheinung immer besser zu verstehen und in Bereiche der Empfindung und Gefühle vorzudringen. Exemplarisch wird aus dem reichen Münchner Bestand an Akt-, Gewand- und Kopfstudien von der Renaissance bis ins 18. Jahrhundert eine Auswahl von rund 100 Blättern vorgestellt. Sie zeigt, wie die Künstler verschiedener italienischer Kunstlandschaften und Epochen ihre Zeichenmittel wählten, um ein je individuell geprägtes Menschenbild zu vermitteln. Ausstellung Staatliche Graphische Sammlung München, 23. Januar bis 13. April 2025.62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vor den Augen der Welt, Sachbücher von Simon ShusterDas Volk der Ukraine will Frieden. Die Staatsführung der Ukraine will Frieden. Sie tut alles dafür, was sie kann. Doch wenn ihr uns angreift, werdet ihr unsere Gesichter sehen, nicht unseren Rücken. Seit er, nur wenige Stunden vor dem Angriff auf die Ukraine am 24. Februar 2022, diese bewegenden Worte an die russische Regierung und die Weltöffentlichkeit richtete, fasziniert der ukrainische Präsident Wolodymyr Selenskyj Menschen in aller Welt. Scheinbar über Nacht wurde der einstige Comedian zum globalen Helden, zum Verteidiger der freien Welt, zum Kriegspräsidenten wider Willen, dessen perfekte Social-Media-Auftritte unsere Herzen eroberten und den Verlauf des Krieges entscheidend beeinflussen sollten. TIME-Korrespondent Simon Shuster berichtet seit Beginn der russischen Invasion aus dem Inneren des Präsidentenpalasts, zweimal ist er mit dem ukrainischen Präsidenten an die Front gereist. Er hat, wie kaum ein anderer, Zugang zu Selenskyj, seiner Frau, seinen Freunden, seinen hochrangigen Mitarbeitern und Beratern. Mit "The Fight is Here" ist Shuster nicht nur eine einzigartig facettenreiche und intime Biografie des ukrainischen Präsidenten gelungen, sondern auch die fesselnde und profund recherchierte Chronik eines unsere Weltordnung nachhaltig verändernden Krieges. Ausstattung: s/w-Abbildungen.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Den-Menschen-vor-Augen
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie Blitze vor den Augen?
Wie Blitze vor den Augen? Hast du plötzlich Lichtblitze gesehen oder war es nur eine metaphorische Beschreibung für etwas, das schnell passiert ist? Blitze vor den Augen können auch ein Symptom für Migräne oder Augenprobleme sein. Sollte es öfter vorkommen, wäre es ratsam, einen Arzt aufzusuchen, um die Ursache abzuklären. Hast du sonst noch Symptome oder Beschwerden, die mit den Blitzen einhergehen? **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.