Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Denso-USB-cablefor-Charge
Top-Angebote
Produkte zum Begriff Denso-USB-cablefor-Charge:
-
ACS USB Token NFC Reader II, Notebook Security, SchwarzDer ACS USB Token NFC Reader II ist ein kontaktloser Smartcard-Leser für sichere Authentifizierungs- und Datentransferanwendungen. Dieses kompakte Gerät verbindet sich über USB-Schnittstelle und unterstützt NFC-Technologie (Near Field Communication) zum Lesen kompatibler Smartcards, Token und Tags. Mit Abmessungen von etwa 85 mm Länge, 54 mm Breite und 10 mm Höhe sowie einem Gewicht von rund 45 g bietet dieser Leser eine portable Lösung für verschiedene Sicherheits- und Zutrittskontrollszenarien. Das Gerät arbeitet im Temperaturbereich von 0°C bis 50°C und unterstützt mehrere Kartenprotokolle einschliesslich ISO 14443 Typ A und Typ B Standards. Mit einer robusten Konstruktion aus Polycarbonat-Gehäuse bietet der Leser zuverlässige Leistung für professionelle Umgebungen mit Sicherheitsidentifikationsanforderungen. Der USB Token NFC Reader II verfügt über integrierte LED-Anzeigen für Statusüberwachung und unterstützt Plug-and-Play-Funktionalität mit gängigen Betriebssystemen. Dieses Modell stellt das Nachfolgemodell von früheren ACS Smartcard-Lesern dar und bietet verbesserte Kompatibilität mit modernen Sicherheitstoken sowie erhöhte Datentransferraten. Geeignet für Büroumgebungen, gesicherte Einrichtungen und Authentifizierungssysteme ermöglicht dieser Leser kontaktlose Kommunikation mit kompatiblen Karten bis zu einer Entfernung von 50 mm. Das Gerät benötigt neben der USB-Verbindung keine externe Stromversorgung und gewährleistet Datenintegrität durch Fehlerprüfprotokolle. Mit Fokus auf Sicherheitsanwendungen unterstützt der Leser verschiedene Verschlüsselungsstandards und Authentifizierungsmethoden bei gleichzeitig benutzerfreundlicher Bedienung durch einfache Installationsprozesse.62,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet "USB Sleep Charge"?
"USB Sleep Charge" ist eine Funktion, die es ermöglicht, ein Gerät über den USB-Anschluss aufzuladen, auch wenn der Computer im Ruhezustand ist. Das bedeutet, dass das Gerät auch dann geladen wird, wenn der Computer ausgeschaltet oder im Standby-Modus ist. Diese Funktion ist besonders praktisch, wenn man sein Gerät über Nacht aufladen möchte, ohne den Computer eingeschaltet lassen zu müssen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Kann ich meine JBL Charge 3 mit USB Typ A aufladen?
Ja, die JBL Charge 3 kann mit einem USB Typ A Anschluss aufgeladen werden. Du kannst das mitgelieferte USB-Kabel verwenden, um es an einen USB-Anschluss an deinem Computer, einem USB-Netzteil oder einem anderen Gerät mit USB Typ A Anschluss anzuschließen. **
Top-Angebote
Produkte zum Begriff Denso-USB-cablefor-Charge:
-
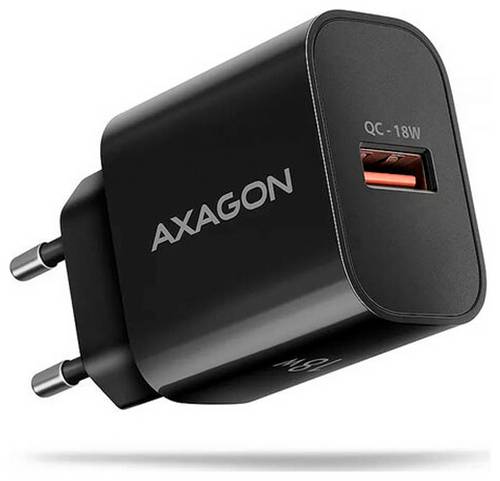
AXAGON USB Ladegerät 18W 1x USB-A Quick Charge 2.0, Quick Charge 3.0, Fast Charge, Adaptive Fast ChargeDer AXAGON ACU-QC18 Ladestecker eignet sich hervorragend für das alltägliche Aufladen deiner Geräte. Er ist kompakt und leicht genug, sodass du den Ladestecker unkompliziert transportieren kannst. Ausgestattet ist der Ladestecker mit einem USB-A-Anschluss. Der Ladestrom von 18 Watt versorgt alle möglichen Geräte - von Apple Mobilgeräten hin zu den meisten Android-Smartphones und Tablets. Ermöglicht wird dies durch die Unterstützung von vielen verschiedenen Ladeprotokollen. Darunter Qualcomm Quick Charge 3.0 und 2.0, das Fast Charge Protocol und das Adaptive Fast Charging. Das angeschlossene Gerät wird vom Stecker automatisch erkannt und mit dem optimalen Ladeprotokoll effizient und schnell geladen.8,04 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
ACS USB Token NFC Reader II, Notebook Security, SchwarzDer ACS USB Token NFC Reader II ist ein kontaktloser Smartcard-Leser für sichere Authentifizierungs- und Datentransferanwendungen. Dieses kompakte Gerät verbindet sich über USB-Schnittstelle und unterstützt NFC-Technologie (Near Field Communication) zum Lesen kompatibler Smartcards, Token und Tags. Mit Abmessungen von etwa 85 mm Länge, 54 mm Breite und 10 mm Höhe sowie einem Gewicht von rund 45 g bietet dieser Leser eine portable Lösung für verschiedene Sicherheits- und Zutrittskontrollszenarien. Das Gerät arbeitet im Temperaturbereich von 0°C bis 50°C und unterstützt mehrere Kartenprotokolle einschliesslich ISO 14443 Typ A und Typ B Standards. Mit einer robusten Konstruktion aus Polycarbonat-Gehäuse bietet der Leser zuverlässige Leistung für professionelle Umgebungen mit Sicherheitsidentifikationsanforderungen. Der USB Token NFC Reader II verfügt über integrierte LED-Anzeigen für Statusüberwachung und unterstützt Plug-and-Play-Funktionalität mit gängigen Betriebssystemen. Dieses Modell stellt das Nachfolgemodell von früheren ACS Smartcard-Lesern dar und bietet verbesserte Kompatibilität mit modernen Sicherheitstoken sowie erhöhte Datentransferraten. Geeignet für Büroumgebungen, gesicherte Einrichtungen und Authentifizierungssysteme ermöglicht dieser Leser kontaktlose Kommunikation mit kompatiblen Karten bis zu einer Entfernung von 50 mm. Das Gerät benötigt neben der USB-Verbindung keine externe Stromversorgung und gewährleistet Datenintegrität durch Fehlerprüfprotokolle. Mit Fokus auf Sicherheitsanwendungen unterstützt der Leser verschiedene Verschlüsselungsstandards und Authentifizierungsmethoden bei gleichzeitig benutzerfreundlicher Bedienung durch einfache Installationsprozesse.62,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was bedeutet "USB Sleep Charge"?
"USB Sleep Charge" ist eine Funktion, die es ermöglicht, ein Gerät über den USB-Anschluss aufzuladen, auch wenn der Computer im Ruhezustand ist. Das bedeutet, dass das Gerät auch dann geladen wird, wenn der Computer ausgeschaltet oder im Standby-Modus ist. Diese Funktion ist besonders praktisch, wenn man sein Gerät über Nacht aufladen möchte, ohne den Computer eingeschaltet lassen zu müssen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Denso-USB-cablefor-Charge
-
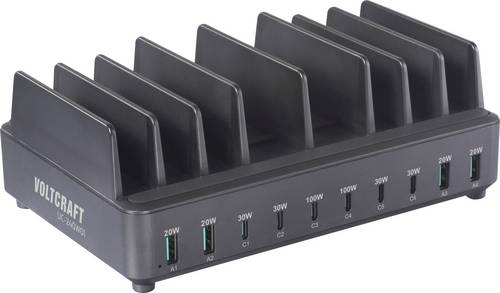
VOLTCRAFT UC-240W01 USB Ladestation 240W 6x USB-C, 4x USB-A Fast Charge, Quick Charge, USB PD Schwarz Innenbereich USB PowerBis zu zehn mobile Endgeräte gleichzeitig laden Mit der Voltcraft Smart USB Power Station gehören Engpässe beim Laden von Smartphone, Tablet, Laptop, und Co. der Vergangenheit an: Sechs USB-C-Anschlüsse und vier USB-A-Anschlüsse ermöglichen das gleichzeitige Laden verschiedener Geräte-Generationen und -Hersteller. Und das an nur einer einzigen Steckdose, was besonders Arbeitsplätze und Zuhause von Vorteil ist. Durch den praktischen Aufbau und die handliche Größe ist die Voltcraft Smart USB Power Station damit der ideale Reisebeleiter. 240 Watt stellen ausreichend Leistung für bis zu zehn Endgeräte bereit. Für sicheren Betrieb sorgen Kurzschluss- und Überlastschutz. Ladegerät und -kabel im Lieferumfang Neben dem Ladegerät befinden sich im Lieferpaket das zugehörige Netzteil mit EU-Netzkabel, vier USB-A auf USB-C Kabel à 25 cm Länge sowie die Bedienungsanleitung.41,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mir-Hosseini, Ziba: Men in Charge?Men in Charge? , Rethinking Authority in Muslim Legal Tradition , > , Erscheinungsjahr: 20150108, Autoren: Mir-Hosseini, Ziba~Al-Sharmani, Mulki~Rumminger, Jana, Themenüberschrift: RELIGION / Islam / Law, Fachschema: Islam / Recht~Religion / Weltreligionen~Weltreligionen~Islam / Gesellschaft~Englische Bücher / Geisteswissenschaften / Religion, Theologie, Fachkategorie: Rechtsordnungen: Islamisches Recht~Scharia, islamisches Recht~Islam: Leben und Praxis~Andere Weltreligionen, Interesse Alter: Bezug zum Islam und islamischen Gruppen, Warengruppe: HC/Nichtchristliche Religionen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 154, Höhe: 32, Gewicht: 424, Produktform: Kartoniert, Genre: Importe,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Kann ich meine JBL Charge 3 mit USB Typ A aufladen?
Ja, die JBL Charge 3 kann mit einem USB Typ A Anschluss aufgeladen werden. Du kannst das mitgelieferte USB-Kabel verwenden, um es an einen USB-Anschluss an deinem Computer, einem USB-Netzteil oder einem anderen Gerät mit USB Typ A Anschluss anzuschließen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.