Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
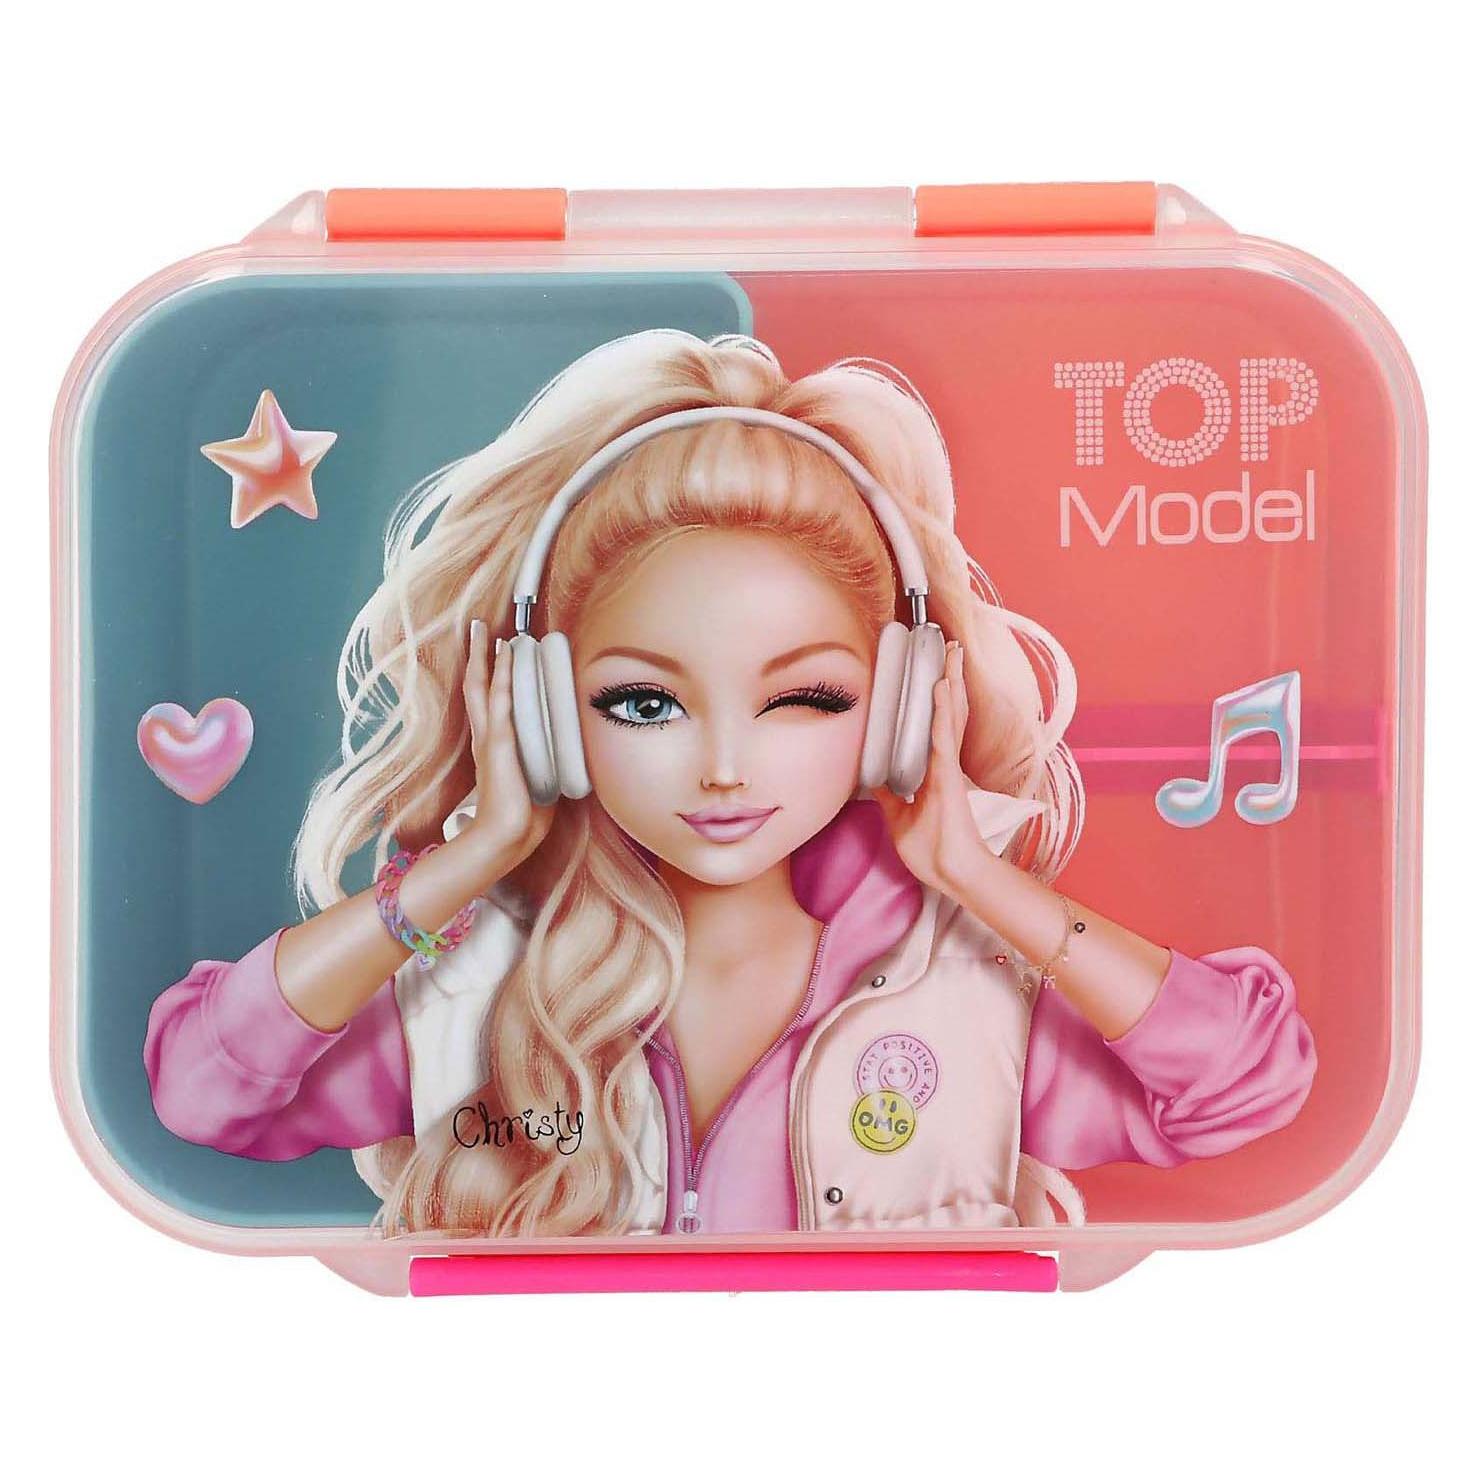
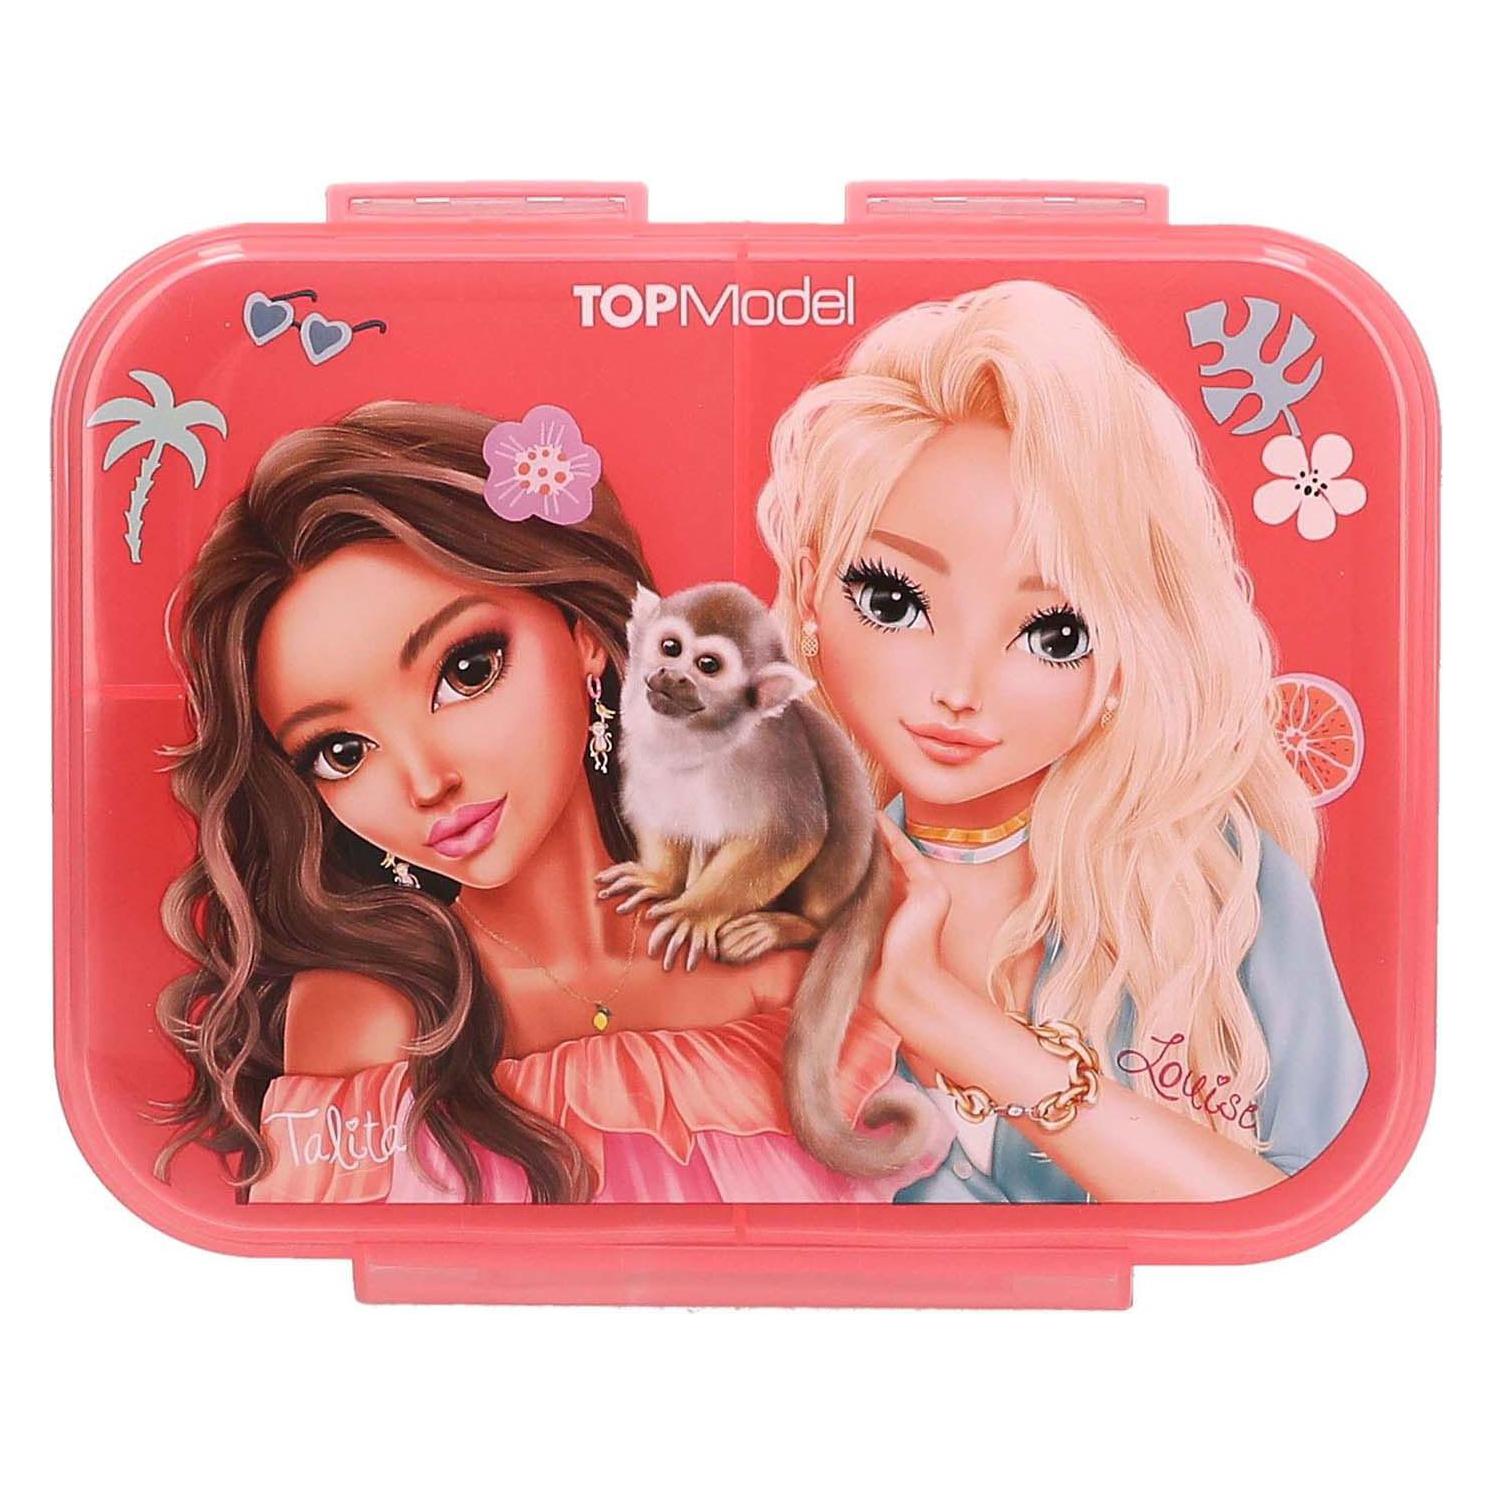
Ähnliche Suchbegriffe für Depesche-TOPModel-Brotdose-Music
Top-Angebote
Produkte zum Begriff Depesche-TOPModel-Brotdose-Music:
-
Depesche Portemonnaie TOPModel MUSIC<p>Glitzerig-genial: Das TOPModel-Portemonnaie hat auf der Front ein cooles Model-Motiv mit Kopfhörer vor einem bunten Glitzer-Hintergrund. Mit Elementen in Pink, Apricot und Türkis, einem Reißverschluss-Münzfach außen und einem Geldscheinfach sowie diversen Kartenfächern (eines davon mit transparentem Sichtfenster) innen. Das Portemonnaie schließt mit einem Magnet-Knopf.</p><p><b>Außen:</b></p><ul><li>Hochformat</li><li>mit einem Reißverschluss versehen</li><li>vorn das Logo</li></ul><p><b>Innen:</b></p><ul><li>drei Kreditkartenfächer</li><li>ein Steckfach ist mit einem Sichtfenster versehen</li><li>ein Geldscheinfach</li><li>ein Münzfach mit Reißverschluss</li></ul><b>Maße</b><ul><li>Tiefe: 3 cm</li><li>Höhe: 12 cm</li><li>Breite: 10 cm</li><li>Gewicht: 0.085 kg</li><li>Volumen: 0 Liter</li></ul><p><strong>Herstelleradresse:</strong><br />Depesche Vertrieb GmbH & Co. KG Vierländer ...15,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter

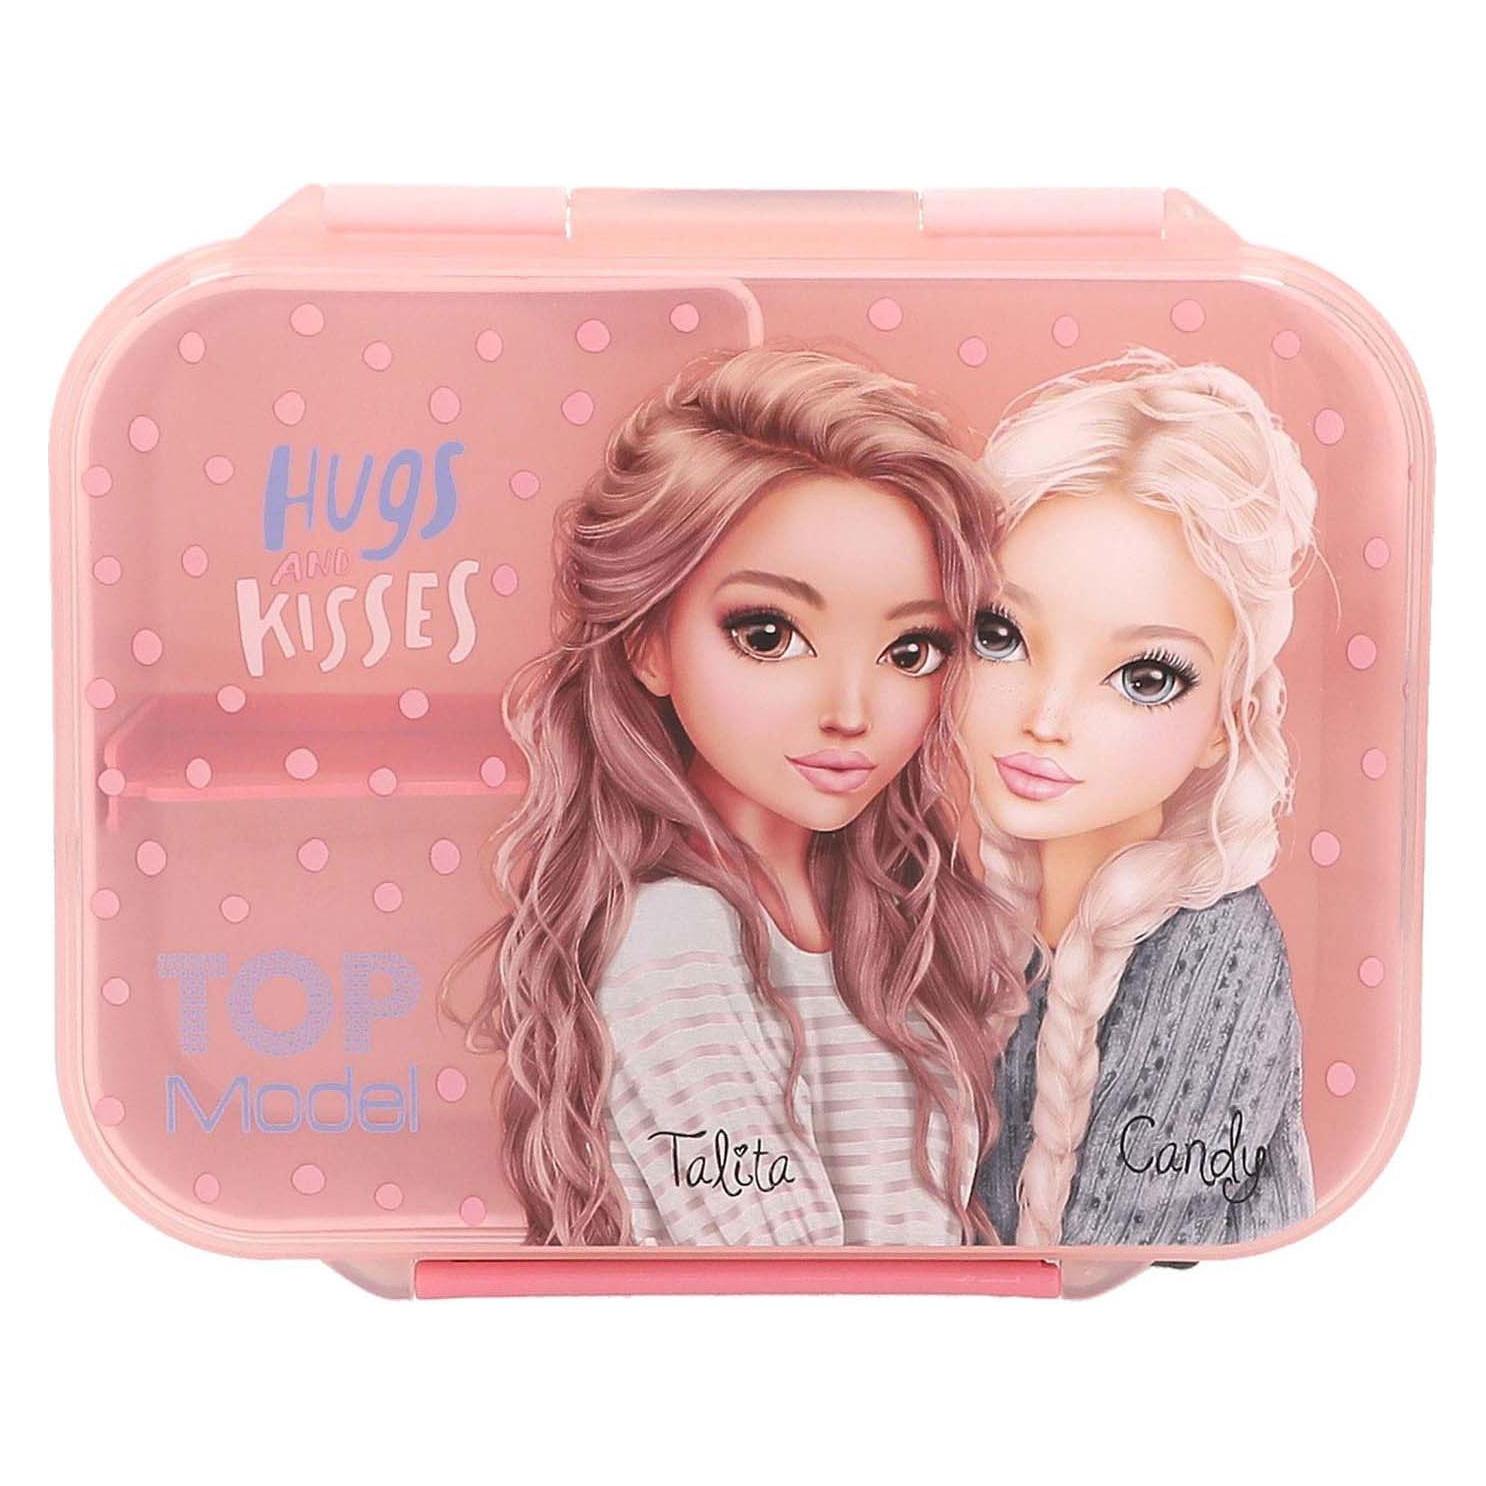
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wann war die Emser Depesche?
Die Emser Depesche war ein diplomatisches Telegramm, das im Jahr 1870 während des Deutsch-Französischen Krieges von Otto von Bismarck, dem damaligen Ministerpräsidenten von Preußen, veröffentlicht wurde. In der Depesche wurde eine Unterredung zwischen dem preußischen König Wilhelm I. und dem französischen Botschafter in Bad Ems beschrieben, die zu einer Verschlechterung der Beziehungen zwischen Frankreich und Preußen führte. Die Veröffentlichung der Emser Depesche löste eine Welle der Kriegsbegeisterung in Preußen aus und trug zur Eskalation des Konflikts bei. Letztendlich führte der Deutsch-Französische Krieg zur Gründung des Deutschen Kaiserreichs im Jahr 1871. **
Was ist die Emser Depesche?
Die Emser Depesche war eine diplomatische Note, die im Jahr 1870 während des Deutsch-Französischen Krieges zwischen dem preußischen König Wilhelm I. und dem französischen Botschafter Benedetti ausgetauscht wurde. In der Depesche wurde ein Gespräch zwischen den beiden über die Thronfolge im spanischen Königshaus verzerrt dargestellt, was zu einer Verschärfung der Spannungen zwischen Preußen und Frankreich führte und letztendlich den Ausbruch des Krieges beschleunigte. **
Top-Angebote
Produkte zum Begriff Depesche-TOPModel-Brotdose-Music:
-
Depesche Portemonnaie TOPModel MUSIC<p>Glitzerig-genial: Das TOPModel-Portemonnaie hat auf der Front ein cooles Model-Motiv mit Kopfhörer vor einem bunten Glitzer-Hintergrund. Mit Elementen in Pink, Apricot und Türkis, einem Reißverschluss-Münzfach außen und einem Geldscheinfach sowie diversen Kartenfächern (eines davon mit transparentem Sichtfenster) innen. Das Portemonnaie schließt mit einem Magnet-Knopf.</p><p><b>Außen:</b></p><ul><li>Hochformat</li><li>mit einem Reißverschluss versehen</li><li>vorn das Logo</li></ul><p><b>Innen:</b></p><ul><li>drei Kreditkartenfächer</li><li>ein Steckfach ist mit einem Sichtfenster versehen</li><li>ein Geldscheinfach</li><li>ein Münzfach mit Reißverschluss</li></ul><b>Maße</b><ul><li>Tiefe: 3 cm</li><li>Höhe: 12 cm</li><li>Breite: 10 cm</li><li>Gewicht: 0.085 kg</li><li>Volumen: 0 Liter</li></ul><p><strong>Herstelleradresse:</strong><br />Depesche Vertrieb GmbH & Co. KG Vierländer ...15,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Depesche-TOPModel-Brotdose-Music
-
Depesche TOPModel Federtasche Music mit 3 Fächern, gefüllt, sortiertACHTUNG! Der Artikel ist sortiert / in verschiedenen Varianten verfügbar! Die Auswahl erfolgt in der Regel per Zufall. Im Warenkorb können Sie am Artikel einen Bestellhinweis für den Verkäufer hinterlegen. Die Berücksichtigung kann nicht garantiert werden. In dieser geräumigen 3 fach Federtasche (ca. 20 x 13,5 x 6,8 cm) ist genug Platz für alle Stifte, Zeichenutensilien und was ein angehendes TopModel sonst noch alles in der Schule braucht. Das trendige „Music“ Design von TopModel verziert das schöne Cover der gefüllten Federtasche. Im oberen Fach befindet sich ein Radiergummi, ein Klebestift, ein Metalldoppelspitzer, eine Schere, ein Spiegel, ein dicker und dünner Bleistift (2 1/2 HB), Platz für einen eigenen Füller und ein Lineal (15 cm). Im mittleren Fach sind 18 Buntstifte in den aktuellen Farben. Passend zu diesen sind im unteren Fach 18 Filzstifte. Länge: 20,0cm Breite: 13,5cm Höhe: 7,5cm44,95 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wann war die Emser Depesche?
Die Emser Depesche war ein diplomatisches Telegramm, das im Jahr 1870 während des Deutsch-Französischen Krieges von Otto von Bismarck, dem damaligen Ministerpräsidenten von Preußen, veröffentlicht wurde. In der Depesche wurde eine Unterredung zwischen dem preußischen König Wilhelm I. und dem französischen Botschafter in Bad Ems beschrieben, die zu einer Verschlechterung der Beziehungen zwischen Frankreich und Preußen führte. Die Veröffentlichung der Emser Depesche löste eine Welle der Kriegsbegeisterung in Preußen aus und trug zur Eskalation des Konflikts bei. Letztendlich führte der Deutsch-Französische Krieg zur Gründung des Deutschen Kaiserreichs im Jahr 1871. **
-
Was ist die Emser Depesche?
Die Emser Depesche war eine diplomatische Note, die im Jahr 1870 während des Deutsch-Französischen Krieges zwischen dem preußischen König Wilhelm I. und dem französischen Botschafter Benedetti ausgetauscht wurde. In der Depesche wurde ein Gespräch zwischen den beiden über die Thronfolge im spanischen Königshaus verzerrt dargestellt, was zu einer Verschärfung der Spannungen zwischen Preußen und Frankreich führte und letztendlich den Ausbruch des Krieges beschleunigte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.