Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Was macht der C-Programmierer?
Der C-Programmierer schreibt und entwickelt Softwareanwendungen in der Programmiersprache C. Er analysiert die Anforderungen, entwirft Lösungen und implementiert den Code. Der C-Programmierer ist auch für das Testen, Debuggen und die Wartung der Software verantwortlich. **


Ähnliche Suchbegriffe für Der-C--Programmierer-Gebundene
Top-Angebote
Produkte zum Begriff Der-C--Programmierer-Gebundene:
-
Scherer, Bernd: Der Angriff der ZeichenDer Angriff der Zeichen , Klimakrise, Artenschwund, Pandemien und künstliche Intelligenz sind nur die eklatantesten Symptome eines vom Menschen entfachten planetarischen Umbruchs, der all unsere Gewissheiten infrage stellt. Was einst konstante Naturkulisse war, weicht dynamischen, bis tief ins Erdsystem greifenden Prozessen. Was Erfahrungsraum war, verflüchtigt sich in einem Jetzt, das wie ein Palimpsest Vergangenheit und Zukunft gleichermaßen in sich einschließt. Es ist eine Situation, für die wir keine Sprache ausgebildet haben, die sich jedoch, wie Bernd Scherer in dieser entlang entscheidender historischer Momente erzählten Tiefengeschichte des Anthropozäns skizziert, über Hunderte, ja Tausende Jahre entwickelte. Eine Situation, in der bestehende Darstellungsverfahren nicht mehr funktionieren und in der der Mensch als maßgebliche Kraft gezwungen ist, neue Denk- und Wissensbilder zu schaffen, 'die jäh das Vertraute umbeleuchten, wenn nicht gar in Brand stecken'. Will man die anthropozänen Logiken verstehen, will man sich die Zeichen unserer Weltherstellung sinnlich vor Augen führen, gilt es, den Vorgeschichten in ihrer Bedeutung für die heutige Welt nachzuspüren und gemeinsam neue Lebensweisen zu erproben. , Vorderradaufhängung & Teile > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220217, Produktform: Leinen, Autoren: Scherer, Bernd, Seitenzahl/Blattzahl: 223, Keyword: Anthropozän; HKW; Haus der Kulturen der Welt; Crutzen; Klimawandel; Klimakatastrophe; Technologie; Digitalisierung; Erdöl; Ressourcen; CO2; Fossile Brennstoffe; Dekarbonisierung, Fachschema: Anthropologie~Wissenschaftsphilosophie~Wissenschaftsgeschichte (Naturwissenschaften)~Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences~Erde (Planet) / Geowissenschaft~Geowissenschaft~Umwelt / Politik, Wirtschaft, Planung~Katastrophe~Nachhaltigkeit~Sustainable Development, Fachkategorie: Gesellschaft und Kultur, allgemein~Wissenschaftsphilosophie und -theorie~Geschichte der Naturwissenschaften~Biologie, Biowissenschaften~Geowissenschaften~Umweltpolitik und Umweltrecht~Naturkatastrophen~Nachhaltigkeit, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Anthropologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Länge: 216, Breite: 142, Höhe: 28, Gewicht: 390, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der pragmatische Programmierer, Fachbücher von Andrew HuntFür Einsteiger, fortgeschrittene Programmierer und alte Hasen Erfahren Sie im Buch, wie Sie ... ... den Verfall von Software bekämpfen ... Redundanz vermeiden ... flexiblen, dynamischen und anpassungsfähigen Quelltext schreiben ... Ihr Handwerkszeug optimal nutzen ... vermeiden, mit dem Zufall zu programmieren ... die richtigen Anforderungen finden ... sich vor Sicherheitslücken schützen ... Probleme beim nebenläufigen Code lösen ... Teams aus pragmatischen Programmierern bilden ... effektiv testen ... das Pragmatic Starter Kit implementieren ... Ihre Anwender begeistern Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches Der pragmatische Programmierer ist eines dieser seltenen Fachbücher, die Sie im Lauf der Jahre immer wieder lesen werden. Egal, ob Sie Programmiereinsteiger oder erfahrener Praktiker sind, stets können Sie neue Einsichten gewinnen. David Thomas und Andrew Hunt schrieben 1999 die erste Ausgabe dieses einflussreichen Buches, um ihren Kunden zu helfen, bessere Software zu entwickeln und die Freude am Programmieren wiederzuentdecken. Ihre pragmatischen Profitipps helfen bis heute einer ganzen Generation von Programmierern, den Kosmos der Software-Entwicklung zu erkunden, unabhängig von einer bestimmten Sprache oder Methodik oder einem bestimmten Framework. Ihre pragmatische Philosophie hat den Weg bereitet für Hunderte von Büchern, Screencasts und Hörbüchern sowie Tausende von Karrieren und Erfolgsgeschichten. Zwanzig Jahre später untersuchen die Autoren nun erneut, was einen modernen Programmierer ausmacht. Die Themen reichen von persönlicher Verantwortung über berufliche Entwicklung bis hin zu Architekturtechniken, die Ihren Code flexibel, leicht anpassbar und wiederverwendbar halten. In kurzen Abschnitten, die auch einzeln gelesen werden können, erläutern die Autoren nicht nur die Best Practices, sondern auch Fallstricke bei der Software-Entwicklung. Anschauliche Beispiele und interessante Analogien machen dieses Buch zu einem.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was kommt nach dem C-Programmierer?
Nach dem C-Programmierer gibt es verschiedene Möglichkeiten, je nach Interessen und Fähigkeiten. Man könnte sich zum Beispiel auf eine andere Programmiersprache spezialisieren, wie zum Beispiel C++, Java oder Python. Alternativ könnte man sich auch in anderen Bereichen der Softwareentwicklung weiterentwickeln, wie zum Beispiel im Bereich Webentwicklung, Datenbanken oder künstliche Intelligenz. Es gibt auch die Möglichkeit, sich auf bestimmte Anwendungsgebiete zu spezialisieren, wie zum Beispiel Spieleentwicklung oder mobile App-Entwicklung. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Der-C--Programmierer-Gebundene:
-
Scherer, Bernd: Der Angriff der ZeichenDer Angriff der Zeichen , Klimakrise, Artenschwund, Pandemien und künstliche Intelligenz sind nur die eklatantesten Symptome eines vom Menschen entfachten planetarischen Umbruchs, der all unsere Gewissheiten infrage stellt. Was einst konstante Naturkulisse war, weicht dynamischen, bis tief ins Erdsystem greifenden Prozessen. Was Erfahrungsraum war, verflüchtigt sich in einem Jetzt, das wie ein Palimpsest Vergangenheit und Zukunft gleichermaßen in sich einschließt. Es ist eine Situation, für die wir keine Sprache ausgebildet haben, die sich jedoch, wie Bernd Scherer in dieser entlang entscheidender historischer Momente erzählten Tiefengeschichte des Anthropozäns skizziert, über Hunderte, ja Tausende Jahre entwickelte. Eine Situation, in der bestehende Darstellungsverfahren nicht mehr funktionieren und in der der Mensch als maßgebliche Kraft gezwungen ist, neue Denk- und Wissensbilder zu schaffen, 'die jäh das Vertraute umbeleuchten, wenn nicht gar in Brand stecken'. Will man die anthropozänen Logiken verstehen, will man sich die Zeichen unserer Weltherstellung sinnlich vor Augen führen, gilt es, den Vorgeschichten in ihrer Bedeutung für die heutige Welt nachzuspüren und gemeinsam neue Lebensweisen zu erproben. , Vorderradaufhängung & Teile > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220217, Produktform: Leinen, Autoren: Scherer, Bernd, Seitenzahl/Blattzahl: 223, Keyword: Anthropozän; HKW; Haus der Kulturen der Welt; Crutzen; Klimawandel; Klimakatastrophe; Technologie; Digitalisierung; Erdöl; Ressourcen; CO2; Fossile Brennstoffe; Dekarbonisierung, Fachschema: Anthropologie~Wissenschaftsphilosophie~Wissenschaftsgeschichte (Naturwissenschaften)~Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences~Erde (Planet) / Geowissenschaft~Geowissenschaft~Umwelt / Politik, Wirtschaft, Planung~Katastrophe~Nachhaltigkeit~Sustainable Development, Fachkategorie: Gesellschaft und Kultur, allgemein~Wissenschaftsphilosophie und -theorie~Geschichte der Naturwissenschaften~Biologie, Biowissenschaften~Geowissenschaften~Umweltpolitik und Umweltrecht~Naturkatastrophen~Nachhaltigkeit, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Anthropologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Länge: 216, Breite: 142, Höhe: 28, Gewicht: 390, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was macht der C-Programmierer?
Der C-Programmierer schreibt und entwickelt Softwareanwendungen in der Programmiersprache C. Er analysiert die Anforderungen, entwirft Lösungen und implementiert den Code. Der C-Programmierer ist auch für das Testen, Debuggen und die Wartung der Software verantwortlich. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was kommt nach dem C-Programmierer?
Nach dem C-Programmierer gibt es verschiedene Möglichkeiten, je nach Interessen und Fähigkeiten. Man könnte sich zum Beispiel auf eine andere Programmiersprache spezialisieren, wie zum Beispiel C++, Java oder Python. Alternativ könnte man sich auch in anderen Bereichen der Softwareentwicklung weiterentwickeln, wie zum Beispiel im Bereich Webentwicklung, Datenbanken oder künstliche Intelligenz. Es gibt auch die Möglichkeit, sich auf bestimmte Anwendungsgebiete zu spezialisieren, wie zum Beispiel Spieleentwicklung oder mobile App-Entwicklung. **
Ähnliche Suchbegriffe für Der-C--Programmierer-Gebundene
-
Der pragmatische Programmierer, Fachbücher von Andrew HuntFür Einsteiger, fortgeschrittene Programmierer und alte Hasen Erfahren Sie im Buch, wie Sie ... ... den Verfall von Software bekämpfen ... Redundanz vermeiden ... flexiblen, dynamischen und anpassungsfähigen Quelltext schreiben ... Ihr Handwerkszeug optimal nutzen ... vermeiden, mit dem Zufall zu programmieren ... die richtigen Anforderungen finden ... sich vor Sicherheitslücken schützen ... Probleme beim nebenläufigen Code lösen ... Teams aus pragmatischen Programmierern bilden ... effektiv testen ... das Pragmatic Starter Kit implementieren ... Ihre Anwender begeistern Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches Der pragmatische Programmierer ist eines dieser seltenen Fachbücher, die Sie im Lauf der Jahre immer wieder lesen werden. Egal, ob Sie Programmiereinsteiger oder erfahrener Praktiker sind, stets können Sie neue Einsichten gewinnen. David Thomas und Andrew Hunt schrieben 1999 die erste Ausgabe dieses einflussreichen Buches, um ihren Kunden zu helfen, bessere Software zu entwickeln und die Freude am Programmieren wiederzuentdecken. Ihre pragmatischen Profitipps helfen bis heute einer ganzen Generation von Programmierern, den Kosmos der Software-Entwicklung zu erkunden, unabhängig von einer bestimmten Sprache oder Methodik oder einem bestimmten Framework. Ihre pragmatische Philosophie hat den Weg bereitet für Hunderte von Büchern, Screencasts und Hörbüchern sowie Tausende von Karrieren und Erfolgsgeschichten. Zwanzig Jahre später untersuchen die Autoren nun erneut, was einen modernen Programmierer ausmacht. Die Themen reichen von persönlicher Verantwortung über berufliche Entwicklung bis hin zu Architekturtechniken, die Ihren Code flexibel, leicht anpassbar und wiederverwendbar halten. In kurzen Abschnitten, die auch einzeln gelesen werden können, erläutern die Autoren nicht nur die Best Practices, sondern auch Fallstricke bei der Software-Entwicklung. Anschauliche Beispiele und interessante Analogien machen dieses Buch zu einem.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Traumzauberbaum,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
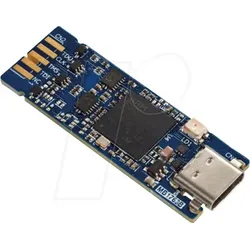
STLINK-V3MINIE - In-Circuit-Debugger / -Programmierer für STM32, USB-CSTLINK-V3 kompakter In-Circuit-Debugger und Programmierer für STM32 Einführung: STLINK-V3 kompakter In-Circuit-Debugger und Programmierer für STM32 Die STLINK-V3MODS und STLINK-V3MINI sind eigenständige Debugging- und Programmiergeräte für STM32-Mikrocontroller. Diese Produkte sind in einem sehr niedrigen Formfaktor konzipiert und bieten beide eine hohe Leistung ohne Funktionskompromisse. Sie unterstützen die JTAG/SWD-Schnittstellen für die Kommunikation mit jedem STM32-Mikrocontroller, der sich auf einem Anwendungsboard befindet. Sie bieten eine virtuelle COM-Port-Schnittstelle, die es dem Host-PC ermöglicht, über einen UART mit dem Ziel-Mikrocontroller zu kommunizieren. Der STLINK-V3MODS bietet auch Brückenschnittstellen zu verschiedenen Kommunikationsprotokollen, die z.B. die Programmierung des Ziels über einen Bootloader ermöglichen. STLINK-V3MODS und STLINK-V3MINIE werden beide für unterschiedliche Anwendungen vorgeschlagen. Der STLINK-V3MODS kann direkt auf eine Host-Platine gelötet werden, einschließlich einer STM32-Anwendungsbasis mit ihrer 2 x16-poligen, zelligen Durchkontaktierung, während der STLINK-V3MINIE eine STDC14-Konnektivität mit einem mitgelieferten Flachkabel STDC14 zu STDC14 bietet. Merkmale • Eigenständige Sonde • Ungefähr 15 x 42 mm hochdichte Integrations-PCB • Selbstversorgt über einen USB-Anschluss (Typ C) • USB 2.0-kompatible Hochgeschwindigkeitsschnittstelle • Direkte Unterstützung von Firmware-Updates (DFU) • JTAG-/Serielles-Draht-Debugging (SWD) spezifische Merkmale: - Unterstützung von 1,65 V bis 3,6 V Anwendungsspannung und 5 V tolerante Eingänge - Unterstützung der JTAG-Kommunikation - Unterstützung der SWD- und Serial Wire Viewer (SWV)-Kommunikation • Spezifische Merkmale des virtuellen COM-Ports (VCP): - VCP-Frequenz bis zu 15 MHz • Flash-Programmierung per Drag & Drop • Zweifarbige LEDs: Kommunikation, Leistung • Wird mit STDC14-Debug-Steckverbinder im Raster 1,27 mm und STDC14-zu-STDC14-Flachkabel geliefert • Enthält STDC14-Signalschutz Hinweise • STLINK-V3MINI liefert keine Stromversorgung für die Zielanwendung. • Nachfolgemodell des beliebten STLINK-V3MINI Allgemeine Informationen Die STLINK-V3MODS und STLINK-V3MINI enthalten einen STM32 32-Bit-Mikrocontroller, der auf dem Arm®(a) Cortex®-M-Prozessor basiert. Systemanforderungen: • Windows® OS (7, 8 und 10), Linux® 64-Bit oder macOS®(a) • USB-Typ-A-zu-Micro-B-Kabel31,60 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.