Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Hat jemand das Buch "Der Chronist der Winde" gelesen?
Ja, einige Leute haben das Buch "Der Chronist der Winde" gelesen. Es ist ein Roman des brasilianischen Autors Henrique Cortez, der von einem Obdachlosen erzählt, der die Geschichten der Menschen auf den Straßen von São Paulo sammelt. Das Buch wurde für seinen poetischen Schreibstil und seine einfühlsame Darstellung der menschlichen Erfahrung gelobt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Der-Chronist-der-Winde
Top-Angebote
Produkte zum Begriff Der-Chronist-der-Winde:
-
Der Traumzauberbaum,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Peter und der Wolf,1 Galakto TokenDas Sinfonische Märchen Von Sergej Prokofjew Ist Ein Klassisches Musikstück, Das Die Geschichte Eines Mutigen Jungen Und Seiner Abenteuer Erzählt. Es Kombiniert Musik Und Erzählung, Um Eine Fesselnde Und Lehrreiche Erfahrung Für Kinder Zu Bieten....11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Skybound - Tochter der Winde, Jugendbücher von Liane Mars"Skybound - Tochter der Winde" ist ein fesselndes Jugendbuch von Liane Mars, das die Leser in eine magische Welt zwischen Himmel und Erde entführt. Die Protagonistin Aya, eine Hirtin, bewacht die letzten Wolkenschafe, deren Wolle den Menschen das Gehen über die Wolken ermöglicht. Als sie einen uralten Wolkenkrieger erweckt, wird ihre friedliche Existenz bedroht. Der Krieger sieht die Menschen als verantwortlich für den Untergang seines Volkes und sinnt auf Rache. Um einen bevorstehenden Krieg zu verhindern, begibt sich Aya auf eine gefährliche Reise, die sie durch alte Ruinen und vergessene Geheimnisse führt. Dabei wird sie mit dunklen Legenden konfrontiert und muss sich der Frage stellen, wie viel Wahrheit ihr Herz ertragen kann. Dieses Buch vereint Abenteuer, Magie und die Suche nach Identität und Wahrheit.25,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Der-Chronist-der-Winde:
-
Der Traumzauberbaum,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Hat jemand das Buch "Der Chronist der Winde" gelesen?
Ja, einige Leute haben das Buch "Der Chronist der Winde" gelesen. Es ist ein Roman des brasilianischen Autors Henrique Cortez, der von einem Obdachlosen erzählt, der die Geschichten der Menschen auf den Straßen von São Paulo sammelt. Das Buch wurde für seinen poetischen Schreibstil und seine einfühlsame Darstellung der menschlichen Erfahrung gelobt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Der-Chronist-der-Winde
-
Peter und der Wolf,1 Galakto TokenDas Sinfonische Märchen Von Sergej Prokofjew Ist Ein Klassisches Musikstück, Das Die Geschichte Eines Mutigen Jungen Und Seiner Abenteuer Erzählt. Es Kombiniert Musik Und Erzählung, Um Eine Fesselnde Und Lehrreiche Erfahrung Für Kinder Zu Bieten....11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Skybound - Tochter der Winde, Jugendbücher von Liane Mars"Skybound - Tochter der Winde" ist ein fesselndes Jugendbuch von Liane Mars, das die Leser in eine magische Welt zwischen Himmel und Erde entführt. Die Protagonistin Aya, eine Hirtin, bewacht die letzten Wolkenschafe, deren Wolle den Menschen das Gehen über die Wolken ermöglicht. Als sie einen uralten Wolkenkrieger erweckt, wird ihre friedliche Existenz bedroht. Der Krieger sieht die Menschen als verantwortlich für den Untergang seines Volkes und sinnt auf Rache. Um einen bevorstehenden Krieg zu verhindern, begibt sich Aya auf eine gefährliche Reise, die sie durch alte Ruinen und vergessene Geheimnisse führt. Dabei wird sie mit dunklen Legenden konfrontiert und muss sich der Frage stellen, wie viel Wahrheit ihr Herz ertragen kann. Dieses Buch vereint Abenteuer, Magie und die Suche nach Identität und Wahrheit.25,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
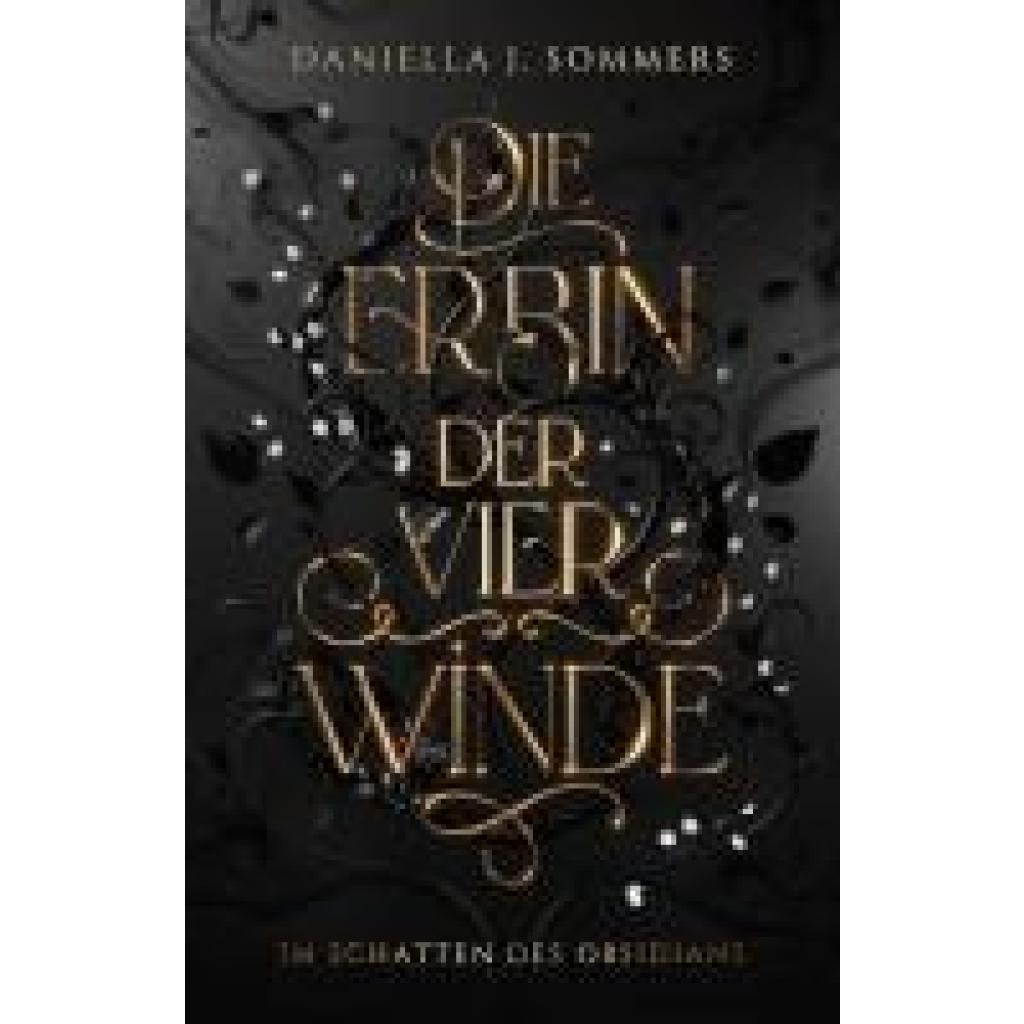
Daniella J., Sommers: Die Erbin der vier WindeDie Erbin der vier Winde , 'Ein letzter Auftrag - dann bin ich tot, aber er ist frei. Das ist es wert.' Die Assassine Kenna erhält ihren letzten Auftrag: Sie muss den Prinzen des Südens töten - den einzigen Fae, der alle vier Elemente beherrscht. Ein unmögliches Unterfangen. Doch weigert sie sich, stirbt ihr bester Freund Caelan. Eine Wahl, die keine ist. Aber schon bald wird sie von der Jägerin zur Gejagten. Denn in ihr steckt ein mächtiges Erbe, von dem nicht einmal sie selbst etwas geahnt hat. Um zu überleben, muss sie sich ausgerechnet auf den stoischen General Drystan einlassen, den engsten Vertrauten des Prinzen, den sie eigentlich töten soll. Allerdings scheint dieser seine ganz eigenen Ziele zu verfolgen. Unterdessen setzt Caelan alles daran, Kenna zu retten. Dabei trifft er auf unerwartete Verbündete und ihm bleibt keine andere Wahl, als mit den Wesen zusammenzuarbeiten, die er sein Leben lang verachtet hat. Gemeinsam mit den Fae des Nordens begibt er sich auf eine waghalsige Mission, die das ganze Reich ins Chaos stürzen könnte. *** Eine düstere Enemies-to-Lovers Romantasy mit Fae, Hexen und Protagonisten, die sich in moralischen Grauzonen bewegen. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20241011, Titel der Reihe: Die Erbin der vier Winde#1#, Autoren: Daniella J., Sommers, Seitenzahl/Blattzahl: 500, Themenüberschrift: FICTION / Fantasy / Romance, Keyword: Dark Romantasy; Düstere Romantasy; Enemies to Lovers; Fantasy Romance; High Fantasy; High Romantasy; Romantasy; Romantasy Erwachsene; Slowburn; Spicy Romantasy, Fachschema: Deutsche Belletristik / Fantasy, Fachkategorie: Fantasy (Romance, Dark Romance), Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 140, Höhe: 47, Gewicht: 750, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scherer, Bernd: Der Angriff der ZeichenDer Angriff der Zeichen , Klimakrise, Artenschwund, Pandemien und künstliche Intelligenz sind nur die eklatantesten Symptome eines vom Menschen entfachten planetarischen Umbruchs, der all unsere Gewissheiten infrage stellt. Was einst konstante Naturkulisse war, weicht dynamischen, bis tief ins Erdsystem greifenden Prozessen. Was Erfahrungsraum war, verflüchtigt sich in einem Jetzt, das wie ein Palimpsest Vergangenheit und Zukunft gleichermaßen in sich einschließt. Es ist eine Situation, für die wir keine Sprache ausgebildet haben, die sich jedoch, wie Bernd Scherer in dieser entlang entscheidender historischer Momente erzählten Tiefengeschichte des Anthropozäns skizziert, über Hunderte, ja Tausende Jahre entwickelte. Eine Situation, in der bestehende Darstellungsverfahren nicht mehr funktionieren und in der der Mensch als maßgebliche Kraft gezwungen ist, neue Denk- und Wissensbilder zu schaffen, 'die jäh das Vertraute umbeleuchten, wenn nicht gar in Brand stecken'. Will man die anthropozänen Logiken verstehen, will man sich die Zeichen unserer Weltherstellung sinnlich vor Augen führen, gilt es, den Vorgeschichten in ihrer Bedeutung für die heutige Welt nachzuspüren und gemeinsam neue Lebensweisen zu erproben. , Vorderradaufhängung & Teile > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220217, Produktform: Leinen, Autoren: Scherer, Bernd, Seitenzahl/Blattzahl: 223, Keyword: Anthropozän; HKW; Haus der Kulturen der Welt; Crutzen; Klimawandel; Klimakatastrophe; Technologie; Digitalisierung; Erdöl; Ressourcen; CO2; Fossile Brennstoffe; Dekarbonisierung, Fachschema: Anthropologie~Wissenschaftsphilosophie~Wissenschaftsgeschichte (Naturwissenschaften)~Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences~Erde (Planet) / Geowissenschaft~Geowissenschaft~Umwelt / Politik, Wirtschaft, Planung~Katastrophe~Nachhaltigkeit~Sustainable Development, Fachkategorie: Gesellschaft und Kultur, allgemein~Wissenschaftsphilosophie und -theorie~Geschichte der Naturwissenschaften~Biologie, Biowissenschaften~Geowissenschaften~Umweltpolitik und Umweltrecht~Naturkatastrophen~Nachhaltigkeit, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Anthropologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Länge: 216, Breite: 142, Höhe: 28, Gewicht: 390, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.