Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Der-Fall-Konrad-Morgen
Top-Angebote
Produkte zum Begriff Der-Fall-Konrad-Morgen:
-
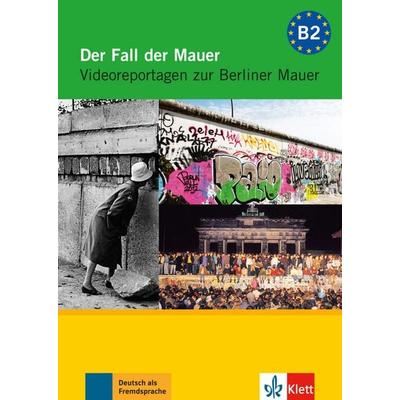
Der Fall der MauerVom Mauerbau Zur Wiedervereinigung. Acht Videoreportagen Zur Landeskunde Mit Arbeitsblättern Zum Hör-seh-verstehenacht Videoreportagen Beleuchten Die Geschichte Der Berliner Mauer: Von Stacheldraht Und Mauerbau Über Fluchtversuche, Markante...25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
190g diptyque Duftkerze Der MorgenFrische, zerstoßene Minzblätter verbinden sich mit Ingwer und schaffen die stimulierende Atmosphäre des frühen Morgens. Die zierende Illustration zeigt eine antike Badeszene bei Sonnenaufgang. Anwendung: Zünden Sie die Kerze zu Beginn des Morgenrituals an, um ihren belebenden Duft freizusetzen und eine anregende Atmosphäre sowie einen frischen Start in den Tag zu schaffen. Lassen Sie die Noten sich nach und nach entfalten. Diese olfaktorische Reise weckt Körper und Sinne sanft. Als außergewöhnliche handwerkliche Kreation verdient die Diptyque-Kerze größte Sorgfalt. Einige Tipps, um ihre Lebensdauer zu maximieren und sie sicher zu genießen. Den Raum vorbereiten. Stellen Sie die Kerze auf eine ebene, hitzebeständige Oberfläche. Schützen Sie empfindliche Materialien wie Holz oder Marmor, indem Sie die Kerze auf ein Tablett oder einen Untersetzer stellen. Halten Sie die Kerze von brennbaren Materialien fern. Bewahren Sie die Kerze außerhalb der Reichweite von Kindern und Haustieren auf. Die Kerze anzünden Verwenden Sie ein Streichholz, um Verbrennungsgefahr zu vermeiden. Lassen Sie die Kerze beim ersten Abbrennen brennen, bis die gesamte Wachsoberfläche verflüssigt ist, ca. 4 Stunden je nach Duft. Dies verhindert Tunnelbildung und sorgt dafür, dass der Docht vollständig gesättigt ist, was anschließend ein gleichmäßiges Abbrennen garantiert. Beim ersten Anzünden kann der Docht leicht rauchen. Während des Abbrennens Lassen Sie die Kerze nach dem ersten Abbrennen nicht länger als 4 Stunden am Stück brennen. Lassen Sie eine brennende Kerze niemals unbeaufsichtigt. Bewegen Sie eine Kerze nicht, während sie brennt oder solange das Wachs noch heiß ist. Halten Sie die Kerze von Zugluft fern. Lassen Sie mindestens 10 cm Abstand zwischen Kerzen.65,00 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Micksch, Konrad: Der ProjektleiterDer Projektleiter , Handbuch für Bauvorhaben im In- und Ausland , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Erscheinungsjahr: 20240528, Autoren: Micksch, Konrad, Seitenzahl/Blattzahl: 267, Keyword: Abnahmen; Bauleiter; Bauleitung; Baumanagement; Baustelle; Bauvorhaben; Projektleiter; Projektleitung; Projektmanagement; Projektsteuerung, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Bautechnik~Bautechnik, Fachkategorie: Bauingenieur-, Vermessungs- und Bauwesen, Warengruppe: TB/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 175, Höhe: 12, Gewicht: 520, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Der-Fall-Konrad-Morgen:
-
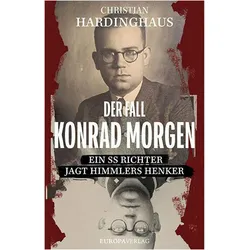
Der Fall Konrad Morgen, Biografien von Christian HardinghausDer Fall Konrad Morgen von Christian Hardinghaus ist eine fesselnde Biografie, die die komplexe Geschichte von Konrad Morgen, einem SS-Richter, beleuchtet. Morgen war der einzige Mann, der systematisch Verbrechen der SS aufdeckte und über 200 Anklagen gegen hochrangige SS-Angehörige formulierte. Die Erzählung führt durch die düsteren Kapitel der Konzentrationslager Buchenwald, Auschwitz und Lublin, wo Morgen als Sonderermittler Himmlers die grausame Realität der nationalsozialistischen Vernichtungspolitik aufdeckte. Hardinghaus nutzt erstmals vollständig ausgewertete Privatbriefe und Dokumente, um Morgens Leben und seine obsessive Liebe zu Maria Wachter zu entblättern. Diese Biografie ist nicht nur eine historische Aufarbeitung, sondern auch ein spannendes Drama über Macht, Moral und persönliche Kämpfe im Angesicht des Unrechts.28,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Holly Holmes - Erster Fall: Der Jadedrache,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.16,09 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Der Fall der MauerVom Mauerbau Zur Wiedervereinigung. Acht Videoreportagen Zur Landeskunde Mit Arbeitsblättern Zum Hör-seh-verstehenacht Videoreportagen Beleuchten Die Geschichte Der Berliner Mauer: Von Stacheldraht Und Mauerbau Über Fluchtversuche, Markante...25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Der-Fall-Konrad-Morgen
-
190g diptyque Duftkerze Der MorgenFrische, zerstoßene Minzblätter verbinden sich mit Ingwer und schaffen die stimulierende Atmosphäre des frühen Morgens. Die zierende Illustration zeigt eine antike Badeszene bei Sonnenaufgang. Anwendung: Zünden Sie die Kerze zu Beginn des Morgenrituals an, um ihren belebenden Duft freizusetzen und eine anregende Atmosphäre sowie einen frischen Start in den Tag zu schaffen. Lassen Sie die Noten sich nach und nach entfalten. Diese olfaktorische Reise weckt Körper und Sinne sanft. Als außergewöhnliche handwerkliche Kreation verdient die Diptyque-Kerze größte Sorgfalt. Einige Tipps, um ihre Lebensdauer zu maximieren und sie sicher zu genießen. Den Raum vorbereiten. Stellen Sie die Kerze auf eine ebene, hitzebeständige Oberfläche. Schützen Sie empfindliche Materialien wie Holz oder Marmor, indem Sie die Kerze auf ein Tablett oder einen Untersetzer stellen. Halten Sie die Kerze von brennbaren Materialien fern. Bewahren Sie die Kerze außerhalb der Reichweite von Kindern und Haustieren auf. Die Kerze anzünden Verwenden Sie ein Streichholz, um Verbrennungsgefahr zu vermeiden. Lassen Sie die Kerze beim ersten Abbrennen brennen, bis die gesamte Wachsoberfläche verflüssigt ist, ca. 4 Stunden je nach Duft. Dies verhindert Tunnelbildung und sorgt dafür, dass der Docht vollständig gesättigt ist, was anschließend ein gleichmäßiges Abbrennen garantiert. Beim ersten Anzünden kann der Docht leicht rauchen. Während des Abbrennens Lassen Sie die Kerze nach dem ersten Abbrennen nicht länger als 4 Stunden am Stück brennen. Lassen Sie eine brennende Kerze niemals unbeaufsichtigt. Bewegen Sie eine Kerze nicht, während sie brennt oder solange das Wachs noch heiß ist. Halten Sie die Kerze von Zugluft fern. Lassen Sie mindestens 10 cm Abstand zwischen Kerzen.65,00 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Micksch, Konrad: Der ProjektleiterDer Projektleiter , Handbuch für Bauvorhaben im In- und Ausland , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Erscheinungsjahr: 20240528, Autoren: Micksch, Konrad, Seitenzahl/Blattzahl: 267, Keyword: Abnahmen; Bauleiter; Bauleitung; Baumanagement; Baustelle; Bauvorhaben; Projektleiter; Projektleitung; Projektmanagement; Projektsteuerung, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Bautechnik~Bautechnik, Fachkategorie: Bauingenieur-, Vermessungs- und Bauwesen, Warengruppe: TB/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 175, Höhe: 12, Gewicht: 520, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roeck, Bernd: Der Morgen der WeltDer Morgen der Welt , Geschichte der Renaissance , Ventile & Ventilsteuerungsteile > Motoren & Motorteile , Auflage: 3. Auflage, Erscheinungsjahr: 202302, Produktform: Leinen, Titel der Reihe: Historische Bibliothek der Gerda Henkel Stiftung##, Autoren: Roeck, Bernd, Auflage: 23003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 1306, Abbildungen: mit 115 Abbildungen, davon 32 in Farbe, Keyword: Kultur; Politik; Religion; Philosophie; Entdeckungen; Epoche; Europa; Humanismus; Ideen; Innovation; Kunst; Mittelalter; Religionskriege; Umwälzungen; Antike, Fachschema: Europa / Geschichte, Kulturgeschichte~Militärgeschichte~Renaissance - Frührenaissance, Fachkategorie: Sozial- und Kulturgeschichte~Militärgeschichte, Zeitraum: 1500 bis heute, Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Neuzeit, Fachkategorie: Europäische Geschichte: Renaissance, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 221, Breite: 153, Höhe: 57, Gewicht: 1362, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: 2698974, Vorgänger EAN: 9783406741197, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Traumzauberbaum,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.