Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Der-Klang-der-Mitte
Top-Angebote
Produkte zum Begriff Der-Klang-der-Mitte:
-
Gottstein, Björn: Der Klang der GegenwartDer Klang der Gegenwart , Eine kurze Geschichte der Neuen Musik , Klemmen & Montageteile > Motorkühlung , Auflage: Originalausgabe, Erscheinungsjahr: 20240517, Produktform: Leinen, Autoren: Gottstein, Björn, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 272, Keyword: Drone; Electronica; Freie Improvisation; Hauntologie; Informell; Klangkunst; Konzeptkunst; Mikrotonalität; Minimal; Musique concrète; Neoexpressionismus; Neoromantik; New complexity; Noise; Plainsound; Serielle Musik; Spektralismus; Weltmusik, Fachschema: Musik / Musiklehre, Musiktheorie, Wissenschaft~Musikgeschichte, Fachkategorie: Musik: Stile und Gattungen~Musikgeschichte, Warengruppe: HC/Musik/Allg. Handbücher/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 143, Höhe: 28, Gewicht: 454, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum kommt der Klang bei meinen Lautsprecherboxen nicht aus der Mitte?
Es gibt mehrere mögliche Gründe, warum der Klang nicht aus der Mitte deiner Lautsprecherboxen kommt. Einer davon könnte sein, dass die Lautsprecher nicht richtig positioniert sind und nicht auf den Hörer ausgerichtet sind. Eine andere Möglichkeit ist, dass die Verkabelung nicht korrekt ist oder dass es ein Problem mit den Einstellungen des Audiogeräts gibt. Es könnte auch sein, dass die Lautsprecher selbst defekt sind und eine Reparatur oder Austausch benötigen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Der-Klang-der-Mitte:
-
Der Klang der Mitte, Ratgeber von Georg WeidingerHörst du den Klang in dir, der sich aus all deinen Tönen bildet, den Wohlklang für die Unendlichkeit des Moments, all der Momente deines Lebens, all der Momente mit deinen Tränen und deinem Lachen, mit den Schmerzen und der Verzweiflung und der reinen Hoffnung für dich, die deinen, für uns? Hörst du den Klang der Mitte? Ein Sach-Geschichten-Gedichte-Foto-Musikbuch ist es geworden, dieser schwarz-weisse Band des Kultautors Georg Weidinger, bekannt durch Bücher wie "Die Heilung der Mitte", "Der goldene Weg der Mitte" und sein letztes Werk "Kochbuch zur Heilung der Mitte", durch Artikel in Zeitschriften, durch Auftritte im Radio und Fernsehen, durch seine Lehrtätigkeit der Chinesischen Medizin im gesamten deutschsprachigen Raum, durch seinen Yogaunterricht und seinen Zugang zu Pranayama, der Atemführung, durch seine Musik und seine teils humoristischen, teils tief berührenden Auftritte als Pianist, Sänger und Entertainer und nicht zuletzt durch seine Facebook-Montagskolumne, die er durchgehend seit drei Jahren schreibt. Er wollte einmal all das in einem Werk vereinen, was ihn ausmacht. Und so ist es sehr bunt geworden, dieses Schwarz-weiss-Buch, bunt und lehrreich, bunt und berührend, bunt und sehr persönlich. Schwarz-weiss, um all das Unnötige wegzulassen. Bilder, Worte und Klänge wirken von sich aus und färben die Welt. Auf der beigefügten Audio-CD "Der Klang der Mitte" finden sich neue Kompositionen von Georg Weidinger. Sie zeigt das Klavierspiel eines reifen Tastenvirtuosen und Klangwelten eines tief emotionalen Komponisten. Das "Da capo" (das Lied "Thirty minutes") mit seinem persönlichen Gesang und den persönlichen Worten legt da noch ein Schippchen drauf. Viele schöne Stunden mit diesem einzigartigen Werk!.27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gottstein, Björn: Der Klang der GegenwartDer Klang der Gegenwart , Eine kurze Geschichte der Neuen Musik , Klemmen & Montageteile > Motorkühlung , Auflage: Originalausgabe, Erscheinungsjahr: 20240517, Produktform: Leinen, Autoren: Gottstein, Björn, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 272, Keyword: Drone; Electronica; Freie Improvisation; Hauntologie; Informell; Klangkunst; Konzeptkunst; Mikrotonalität; Minimal; Musique concrète; Neoexpressionismus; Neoromantik; New complexity; Noise; Plainsound; Serielle Musik; Spektralismus; Weltmusik, Fachschema: Musik / Musiklehre, Musiktheorie, Wissenschaft~Musikgeschichte, Fachkategorie: Musik: Stile und Gattungen~Musikgeschichte, Warengruppe: HC/Musik/Allg. Handbücher/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 143, Höhe: 28, Gewicht: 454, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum kommt der Klang bei meinen Lautsprecherboxen nicht aus der Mitte?
Es gibt mehrere mögliche Gründe, warum der Klang nicht aus der Mitte deiner Lautsprecherboxen kommt. Einer davon könnte sein, dass die Lautsprecher nicht richtig positioniert sind und nicht auf den Hörer ausgerichtet sind. Eine andere Möglichkeit ist, dass die Verkabelung nicht korrekt ist oder dass es ein Problem mit den Einstellungen des Audiogeräts gibt. Es könnte auch sein, dass die Lautsprecher selbst defekt sind und eine Reparatur oder Austausch benötigen. **
Ähnliche Suchbegriffe für Der-Klang-der-Mitte
-
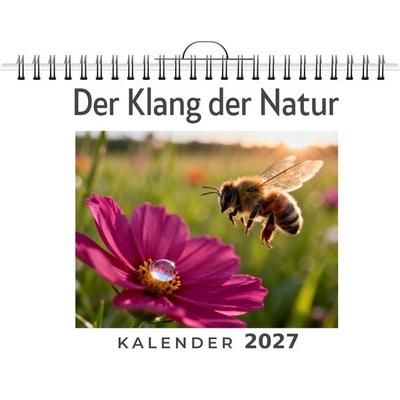
Der Klang der NaturKlänge Werden Sichtbar. Der Kalender 'der Klang Der Natur' Wagt Ein Experiment Und Verwandelt Die Vertrauten Geräusche Der Natur In Faszinierende Visuelle Erlebnisse. Wie Sieht Das Summen Einer Biene Aus? Welche Farben Hat Das Rauschen Der Blätter...19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.