Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Der-Lotse-durch-die
Top-Angebote
Produkte zum Begriff Der-Lotse-durch-die:
-
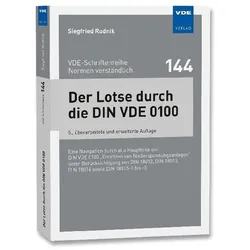
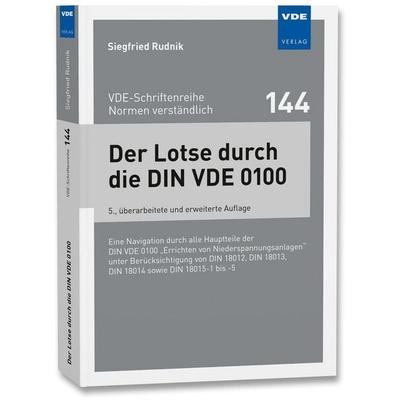
Rudnik, Siegfried: Der Lotse durch die DIN VDE 0100Der Lotse durch die DIN VDE 0100 , Eine Navigation durch die 22 Hauptteile der DIN VDE 0100 "Errichten von Niederspannungsanlagen" unter Berücksichtigung von DIN 18012, DIN 18013, DIN 18014 sowie DIN 18015-1 bis -5 , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Auflage: 5., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20250523, Titel der Reihe: VDE-Schriftenreihe Normen verständlich##~VDE-Schriftenreihe - Normen verständlich#144#, Autoren: Rudnik, Siegfried, Auflage: 25005, Auflage/Ausgabe: 5., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 485, Keyword: DIN VDE 0100; Elektrische Sicherheit; Elektroinstallation; Errichtung Niederspannungsanla; NS-Anlagen; Schutz gegen elektr. Schlag; Starkstromanlagen, Fachschema: Elektroberufe / Elektrohandwerk~Elektrohandwerk~Elektroinstallation~Installation (Bau) / Elektrohandwerk~Elektrotechnik, Fachkategorie: Elektronik, Nachrichtentechnik, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 26, Gewicht: 615, Produktform: Kartoniert,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Schule der magischen Tiere - Der Film,1 Galakto TokenErleben Sie Die Abenteuer Der Magischen Tiere Aus Dem Film 'die Schule Der Magischen Tiere'. Diese Spielware Bringt Die Spannende Welt Der Magischen Schule Ins Kinderzimmer. Ideal Für Fans Des Films, Um In Fantasievolle Rollenspiele Einzutauchen....9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Olchis - Die Olchis im Land der Dinos, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Geht der Lotse von Bord der Bismarck?
Ja, der Lotse verlässt das Schiff normalerweise, sobald es sich in sicherem Gewässer befindet. Der Lotse ist nur für die Navigation in gefährlichen Gewässern zuständig und übergibt dann die Verantwortung an den Kapitän des Schiffes. **
Top-Angebote
Produkte zum Begriff Der-Lotse-durch-die:
-
Rudnik:Der Lotse durch die DIN VDE 0100, Fachbücher von Siegfried RudnikDieses Buch rundet die VDE-Schriftenreihe ab und zeigt, wo in der DIN VDE 0100 welche Anforderungen stehen. Elektrotechnische Regelwerke unterliegen einem ständigen Wandel. In dieser fünften, neu bearbeiteten und erweiterten Auflage wurde den DIN-Normen DIN 18012 "Anschlusseinrichtungen für Gebäude", DIN 18013 "Nischen für Zählerschränke für Elektrizitätszähler", DIN 18014 "Erdungsanlagen für Gebäude" und der Normenreihe 18015 "Elektrische Anlagen in Wohngebäuden" ein eigener Anhang gewidmet. Darüber hinaus wurden sämtliche normative Änderungen gegenüber der Vorauflage berücksichtigt. Der Wegweiser durch alle 22 Hauptteile der DIN VDE 0100 beantwortet die Fragen: - Wo finde ich welche normative Anforderung für elektrische Anlagen in der DIN VDE 0100? - Gilt die Anforderung für meinen konkreten Anwendungsfall? Auch erfahrene Normenanwender können häufig nicht spontan sagen, welche Anforderungen explizit in den einzelnen Teilen der DIN VDE 0100 stehen und vor allem: wo. Dieses Buch sorgt dafür, die normativen Anforderungen in der DIN VDE 0100 für elektrische Anlagen treffsicher zu finden. So kann auch schnell ermittelt werden, ob bestimmte Anforderungen überhaupt für den jeweiligen Anwendungsfall gelten. Dipl.-Ing. Siegfried Rudnik verfügt über langjährige praktische Erfahrungen in der Normung und war als anerkannter Experte in zahlreichen nationalen und internationalen Gremien und Verbänden aktiv tätig.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rudnik, Siegfried: Der Lotse durch die DIN VDE 0100Der Lotse durch die DIN VDE 0100 , Eine Navigation durch die 22 Hauptteile der DIN VDE 0100 "Errichten von Niederspannungsanlagen" unter Berücksichtigung von DIN 18012, DIN 18013, DIN 18014 sowie DIN 18015-1 bis -5 , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Auflage: 5., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20250523, Titel der Reihe: VDE-Schriftenreihe Normen verständlich##~VDE-Schriftenreihe - Normen verständlich#144#, Autoren: Rudnik, Siegfried, Auflage: 25005, Auflage/Ausgabe: 5., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 485, Keyword: DIN VDE 0100; Elektrische Sicherheit; Elektroinstallation; Errichtung Niederspannungsanla; NS-Anlagen; Schutz gegen elektr. Schlag; Starkstromanlagen, Fachschema: Elektroberufe / Elektrohandwerk~Elektrohandwerk~Elektroinstallation~Installation (Bau) / Elektrohandwerk~Elektrotechnik, Fachkategorie: Elektronik, Nachrichtentechnik, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 26, Gewicht: 615, Produktform: Kartoniert,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Der-Lotse-durch-die
-
Die Schule der magischen Tiere - Der Film,1 Galakto TokenErleben Sie Die Abenteuer Der Magischen Tiere Aus Dem Film 'die Schule Der Magischen Tiere'. Diese Spielware Bringt Die Spannende Welt Der Magischen Schule Ins Kinderzimmer. Ideal Für Fans Des Films, Um In Fantasievolle Rollenspiele Einzutauchen....9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Olchis - Die Olchis im Land der Dinos, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Die große Märchenbox,1 Galakto TokenEntdecken Sie Die Faszinierende Welt Der Großen Märchenbox. Diese Spielware Bietet Spannende Geschichten Und Abenteuer Für Kinder. Ideal Zum Eintauchen In Fantasievolle Erzählungen Und Kreatives Spielen.10,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die allergrößten Hits,1 Galakto TokenErleben Sie Stundenlangen Spielspaß Mit Der Spielware 'die Allergrößten Hits'. Dieses Aufregende Spiel Bietet Eine Vielzahl An Herausforderungen Und Unterhaltungsmöglichkeiten. Perfekt Für Gesellige Abende Oder Als Geschenkidee Für Spielfreunde....11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Geht der Lotse von Bord der Bismarck?
Ja, der Lotse verlässt das Schiff normalerweise, sobald es sich in sicherem Gewässer befindet. Der Lotse ist nur für die Navigation in gefährlichen Gewässern zuständig und übergibt dann die Verantwortung an den Kapitän des Schiffes. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.