Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Der-Nazi-der-Friseur
Top-Angebote
Produkte zum Begriff Der-Nazi-der-Friseur:
-
Der Angriff der Autokraten, Sachbücher von Hubertus HeilWie wir unsere Demokratie gegen Angriffe von aussen schützen können Europa steht unter Druck: Autoritäre Regime, digitale Manipulation, wirtschaftliche Abhängigkeiten und der Aufstieg der extremen Rechten treffen auf eine erschöpfte Öffentlichkeit. Eindringlich schildert Hubertus Heil, wie hybride Angriffe – von Desinformation über Einflussnetzwerke bis zu geoökonomischen Hebeln – unsere Demokratie unterminieren. Zugleich zeigt er Wege auf, wie Demokratien sich erneuern und schützen können: ein hochaktuelles Buch über die Zukunft unserer Freiheit. Ein gefälschtes Nachrichtenportal, chinesische Investitionen in europäische Häfen, mächtige Tech-Konzerne und eine rechtsextreme Partei in Deutschland, die Putins Narrative verbreitet. Das alles sind keine Zufälle, sondern Teile eines geopolitischen Machtkampfs, der die Freiheit demokratischer Gesellschaften massiv bedroht. Hubertus Heil entfaltet die grossen Zusammenhänge, analysiert russische Einflussoperationen, chinesische Machtprojektion sowie die Vernetzung der Neuen Rechten in Deutschland mit dem Trumpismus in den USA. Anschaulich und kenntnisreich beschreibt er, wie hybride Kriegsführung, wirtschaftlicher Druck, digitale Plattformen und ideologische Allianzen zur Waffe werden. Der Autor verbindet persönliche Erfahrung und Insiderwissen aus dem Maschinenraum der Politik mit brandaktuellen Themen. Ein politisches Buch über die neue Systemkonkurrenz und darüber, was wir jetzt tun müssen, um die Demokratien zu bewahren.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
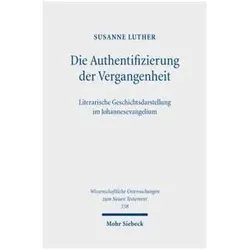
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende Analyse der literarischen Geschichtsdarstellung im Johannesevangelium. Das Buch untersucht, wie die Erzählungen über Jesus sowohl als authentische historische Ereignisse präsentiert werden als auch die Herausforderungen dieser Authentizität thematisiert. Luther zeigt auf, wie Leserinnen und Leser durch verschiedene literarische Strategien dazu angeregt werden, die Inkarnation Jesu als ein bedeutendes irdisch-historisches Ereignis zu verstehen. Gleichzeitig wird die christologische Dimension der Erzählung hervorgehoben, die über eine blosse biografische Darstellung hinausgeht. Dieses Fachbuch ist eine wertvolle Ressource für alle, die sich mit theologischen und historischen Fragestellungen im Kontext des Christentums auseinandersetzen möchten.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
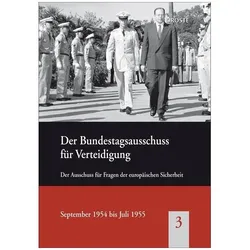
Der Bundestagsausschuss für Verteidigung 03: Der Ausschuss für Fragen der europäischen Sicherheit, S, Sachbücher von Burkhard KösterDer dritte Band der Reihe "Der Bundestagsausschuss für Verteidigung und seine Vorläufer" bietet einen umfassenden Einblick in die frühe Phase der deutschen Wiederbewaffnung. Herausgegeben vom Zentrum für Militärgeschichte und Sozialwissenschaften der Bundeswehr (ZMSBw), richtet sich dieses Werk an Fachleute und Interessierte aus den Bereichen Politikwissenschaft, Militärgeschichte, Sozialwissenschaft, Zeitgeschichte und Biografieforschung. Die enthaltenen Sitzungsprotokolle, die von September 1954 bis Juli 1955 reichen, dokumentieren entscheidende Themen wie die NATO-Mitgliedschaft der Bundesrepublik, den Aufbau der Bundeswehr sowie Aspekte der inneren Führung und der Kriegsdarstellung. Diese Dokumente sind von historischer Bedeutung, da sie die ersten eigenständigen Entscheidungen der Bundesregierung, des Bundesrates und des Bundestages im Bereich der Verteidigungs- und Sicherheitspolitik festhalten.59,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubisoft - Kampf der Giganten - Angriff der Dinosaurier - Preis vom 27.10.2026 04:10:37 hAudienceRating : Freigegeben ab 6 Jahren, Brand : Ubisoft, Binding : Videospiel, Label : Ubisoft, Publisher : Ubisoft, NumberOfDiscs : 1, medium : Videospiel, 0 : Nintendo WII, 0 : Nintendo Wii, releaseDate : 2010-11-11, languages : german9,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Der-Nazi-der-Friseur:
-
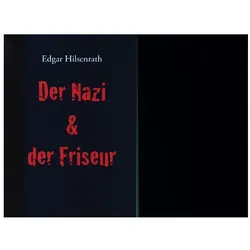
Der Nazi & der Friseur, Belletristik von Edgar HilsenrathBerlin ist kaputt. Eines Tages werden sie die Stadt wieder aufbauen. Ich sehe das kommen. Und ganz Deutschland. Sie werden alles wieder aufbauen. Und dann ... ja dann ... holen sie vielleicht den Führer vom Himmel zurück.42,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
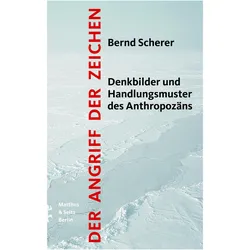
Der Angriff der Zeichen, Sachbücher von Bernd Scherer"Der Angriff der Zeichen" von Bernd Scherer ist ein tiefgehendes Sachbuch, das sich mit den gravierenden Veränderungen unserer Welt auseinandersetzt, die durch menschliches Handeln ausgelöst wurden. In einer Zeit, in der Klimakrise, Artenschwund, Pandemien und die Entwicklung künstlicher Intelligenz unsere Gewissheiten infrage stellen, beleuchtet Scherer die komplexen Zusammenhänge und historischen Momente, die zu diesem planetarischen Umbruch geführt haben. Er zeigt auf, wie sich die Natur von einer konstanten Kulisse zu einem dynamischen System wandelt, das tief in die Erde eingreift. Das Buch fordert dazu auf, neue Denk- und Wissensbilder zu entwickeln, um die anthropozänen Logiken zu verstehen und alternative Lebensweisen zu erproben. Es ist ein Aufruf, die Bedeutung der Vorgeschichten für unsere heutige Welt zu erkennen und die Zeichen unserer Weltherstellung zu hinterfragen.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Angriff der Autokraten, Sachbücher von Hubertus HeilWie wir unsere Demokratie gegen Angriffe von aussen schützen können Europa steht unter Druck: Autoritäre Regime, digitale Manipulation, wirtschaftliche Abhängigkeiten und der Aufstieg der extremen Rechten treffen auf eine erschöpfte Öffentlichkeit. Eindringlich schildert Hubertus Heil, wie hybride Angriffe – von Desinformation über Einflussnetzwerke bis zu geoökonomischen Hebeln – unsere Demokratie unterminieren. Zugleich zeigt er Wege auf, wie Demokratien sich erneuern und schützen können: ein hochaktuelles Buch über die Zukunft unserer Freiheit. Ein gefälschtes Nachrichtenportal, chinesische Investitionen in europäische Häfen, mächtige Tech-Konzerne und eine rechtsextreme Partei in Deutschland, die Putins Narrative verbreitet. Das alles sind keine Zufälle, sondern Teile eines geopolitischen Machtkampfs, der die Freiheit demokratischer Gesellschaften massiv bedroht. Hubertus Heil entfaltet die grossen Zusammenhänge, analysiert russische Einflussoperationen, chinesische Machtprojektion sowie die Vernetzung der Neuen Rechten in Deutschland mit dem Trumpismus in den USA. Anschaulich und kenntnisreich beschreibt er, wie hybride Kriegsführung, wirtschaftlicher Druck, digitale Plattformen und ideologische Allianzen zur Waffe werden. Der Autor verbindet persönliche Erfahrung und Insiderwissen aus dem Maschinenraum der Politik mit brandaktuellen Themen. Ein politisches Buch über die neue Systemkonkurrenz und darüber, was wir jetzt tun müssen, um die Demokratien zu bewahren.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende Analyse der literarischen Geschichtsdarstellung im Johannesevangelium. Das Buch untersucht, wie die Erzählungen über Jesus sowohl als authentische historische Ereignisse präsentiert werden als auch die Herausforderungen dieser Authentizität thematisiert. Luther zeigt auf, wie Leserinnen und Leser durch verschiedene literarische Strategien dazu angeregt werden, die Inkarnation Jesu als ein bedeutendes irdisch-historisches Ereignis zu verstehen. Gleichzeitig wird die christologische Dimension der Erzählung hervorgehoben, die über eine blosse biografische Darstellung hinausgeht. Dieses Fachbuch ist eine wertvolle Ressource für alle, die sich mit theologischen und historischen Fragestellungen im Kontext des Christentums auseinandersetzen möchten.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Der-Nazi-der-Friseur
-
Der Bundestagsausschuss für Verteidigung 03: Der Ausschuss für Fragen der europäischen Sicherheit, S, Sachbücher von Burkhard KösterDer dritte Band der Reihe "Der Bundestagsausschuss für Verteidigung und seine Vorläufer" bietet einen umfassenden Einblick in die frühe Phase der deutschen Wiederbewaffnung. Herausgegeben vom Zentrum für Militärgeschichte und Sozialwissenschaften der Bundeswehr (ZMSBw), richtet sich dieses Werk an Fachleute und Interessierte aus den Bereichen Politikwissenschaft, Militärgeschichte, Sozialwissenschaft, Zeitgeschichte und Biografieforschung. Die enthaltenen Sitzungsprotokolle, die von September 1954 bis Juli 1955 reichen, dokumentieren entscheidende Themen wie die NATO-Mitgliedschaft der Bundesrepublik, den Aufbau der Bundeswehr sowie Aspekte der inneren Führung und der Kriegsdarstellung. Diese Dokumente sind von historischer Bedeutung, da sie die ersten eigenständigen Entscheidungen der Bundesregierung, des Bundesrates und des Bundestages im Bereich der Verteidigungs- und Sicherheitspolitik festhalten.59,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubisoft - Kampf der Giganten - Angriff der Dinosaurier - Preis vom 27.10.2026 04:10:37 hAudienceRating : Freigegeben ab 6 Jahren, Brand : Ubisoft, Binding : Videospiel, Label : Ubisoft, Publisher : Ubisoft, NumberOfDiscs : 1, medium : Videospiel, 0 : Nintendo WII, 0 : Nintendo Wii, releaseDate : 2010-11-11, languages : german9,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rick Morales - LEGO - Gerechtigkeitsliga: Angriff der Legion der Verdammnis - Preis vom 27.10.2026 04:10:37 hAspectRatio : 1.77 : 1, AudienceRating : Freigegeben ab 6 Jahren, Brand : Warner Bros. Entertainment GmbH, Binding : DVD, Label : Warner Home Video - DVD, Publisher : Warner Home Video - DVD, RegionCode : 2, PackageQuantity : 1, Format : Dolby, medium : DVD, releaseDate : 2015-12-17, runningTime : 74 minutes, theatricalReleaseDate : 2015-01-01, directors : Rick Morales2,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Minecraft 21592 Angriff des Hühnerreiters in der WüsteDas LEGO Minecraft Bauset erweckt Chicken Jockey Desert Attack zum Leben - mit 6 beweglichen Charakteren, interaktiven Spielfunktionen und 428 Steinen für fantasievolles Spielen. Stelle Minecraft Action nach, indem du den Baby-Husk auf das Huhn setzt, um einen Chicken Jockey zu machen, ein Halsband anlegst, um den wilden Baby-Wolf zu zähmen, und einen Angriff des Eisengolems mit schwingenden Armen auslöst, indem du auf den Kopf des Modells drückst, das Set enthält außerdem ein Kaninchen, ein Baby-Dorfbewohner und ein LEGO Builder app Erlebnis mit 3D-Zoom und Drehfunktion. Enthält 6 gelenkige, aus Steinen gebaute Figuren: Baby-Husk, Huhn, Kaninchen, Baby-Dorfbewohner, Baby-Wolf und Eisengolem Interaktive Golem-Angriffsaktion, ausgelöst durch Drücken auf den Kopf des Modells Chicken-Jockey-Spiel: Setze den Baby-Husk auf das Huhn Zähme den Baby-Wolf mit einem Halsband Eisengolem ist über 11 cm (4.5 in.) groß Ein spielinspiriertes Bau- und Spielset für kreatives Minecraft Storytelling und zum Ausstellen. Original English product title: Chicken Jockey Desert Attack Geeignet für Kinder ab 9+ Jahren, enthält 428 Steine. Maße: 205 x 191 x 73 MM.21,98 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.