Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
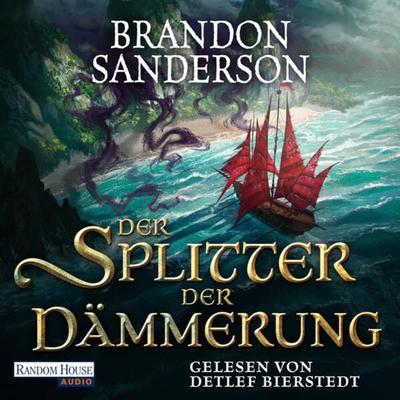

Ähnliche Suchbegriffe für Der-Splitter-der-Dämmerung
Top-Angebote
Produkte zum Begriff Der-Splitter-der-Dämmerung:
-
Voller:In der Dämmerung, Fachbücher von Christian VollerDas Fachbuch "In der Dämmerung" von Christian Voller bietet eine tiefgehende Analyse der Ursprünge und Entwicklungen der Kritischen Theorie, die ihren Anfang in der Katastrophe des Ersten Weltkriegs nimmt. Voller beleuchtet die Reaktionen der Sozialdemokratie auf die Kriegskredite und die anschliessenden politischen Umwälzungen, die das intellektuelle Klima der frühen 1920er-Jahre prägten. Im Heidelberger Universitätsmilieu treffen enttäuschte Revolutionäre auf Neukantianer, die sich gemeinsam dem Werk von Karl Marx zuwenden. Diese kritische Rekonstruktion führt zu einem produktiven Zwiespalt, der die Theorie der sozialen Revolution im Kontext ihres fortgesetzten Scheiterns thematisiert. Voller erzählt lebendig von den Herausforderungen und Schicksalen der Protagonisten dieser geistigen Auseinandersetzung, deren Denken zwar unabgeschlossen bleibt, jedoch weiterhin Einfluss ausübt.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
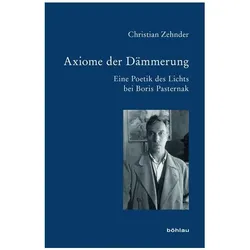
Axiome der Dämmerung, Fachbücher von Christian ZehnderBoris Pasternak wurde mit "Doktor Schiwago" weltberühmt. Der Skandal um den Nobelpreis 1958 ist eine bis heute zitierte Episode des Kalten Krieges. Was Pasternaks Poetik angeht, sind seither zahlreiche Untersuchungen zu Einzelfragen erschienen, allerdings verhältnismässig wenige Gesamtdeutungen. Die Studie unternimmt eine umfassende Neulektüre von Pasternaks Werk. Am Anfang stehen zwei Schablonen der Rezeption: die Rede vom "dunklen Stil" Pasternaks einerseits, die Feier seines Schreibens als "Licht-Regen" andererseits. Der Verfasser zeigt, wie aus dieser Metaphorik eine Beschreibungssprache gewonnen werden kann: Das Licht eröffnet nicht nur Einsichten zur poetischen Feinstruktur. Es wird zur verbindenden Kategorie zwischen Kunst, Metaphysik, politischer Programmatik, ethischer Überformung der Ästhetik und russischem Dichterkult.75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Der-Splitter-der-Dämmerung:
-
Der Traumzauberbaum,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Voller:In der Dämmerung, Fachbücher von Christian VollerDas Fachbuch "In der Dämmerung" von Christian Voller bietet eine tiefgehende Analyse der Ursprünge und Entwicklungen der Kritischen Theorie, die ihren Anfang in der Katastrophe des Ersten Weltkriegs nimmt. Voller beleuchtet die Reaktionen der Sozialdemokratie auf die Kriegskredite und die anschliessenden politischen Umwälzungen, die das intellektuelle Klima der frühen 1920er-Jahre prägten. Im Heidelberger Universitätsmilieu treffen enttäuschte Revolutionäre auf Neukantianer, die sich gemeinsam dem Werk von Karl Marx zuwenden. Diese kritische Rekonstruktion führt zu einem produktiven Zwiespalt, der die Theorie der sozialen Revolution im Kontext ihres fortgesetzten Scheiterns thematisiert. Voller erzählt lebendig von den Herausforderungen und Schicksalen der Protagonisten dieser geistigen Auseinandersetzung, deren Denken zwar unabgeschlossen bleibt, jedoch weiterhin Einfluss ausübt.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Der-Splitter-der-Dämmerung
-
Axiome der Dämmerung, Fachbücher von Christian ZehnderBoris Pasternak wurde mit "Doktor Schiwago" weltberühmt. Der Skandal um den Nobelpreis 1958 ist eine bis heute zitierte Episode des Kalten Krieges. Was Pasternaks Poetik angeht, sind seither zahlreiche Untersuchungen zu Einzelfragen erschienen, allerdings verhältnismässig wenige Gesamtdeutungen. Die Studie unternimmt eine umfassende Neulektüre von Pasternaks Werk. Am Anfang stehen zwei Schablonen der Rezeption: die Rede vom "dunklen Stil" Pasternaks einerseits, die Feier seines Schreibens als "Licht-Regen" andererseits. Der Verfasser zeigt, wie aus dieser Metaphorik eine Beschreibungssprache gewonnen werden kann: Das Licht eröffnet nicht nur Einsichten zur poetischen Feinstruktur. Es wird zur verbindenden Kategorie zwischen Kunst, Metaphysik, politischer Programmatik, ethischer Überformung der Ästhetik und russischem Dichterkult.75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herwig, Malte: Meister der DämmerungMeister der Dämmerung , Peter Handke. Eine Biographie , Stößelstangen > Ventile & Ventilsteuerungsteile , Auflage: Aktualisierte und erweiterte Ausgabe, Erscheinungsjahr: 202008, Produktform: Kartoniert, Autoren: Herwig, Malte, Auflage: 20000, Auflage/Ausgabe: Aktualisierte und erweiterte Ausgabe, Seitenzahl/Blattzahl: 407, Keyword: Nobelpreis für Literatur; Literaturnobelpreis; Dasa zweite Schwert; Jugoslawienkrieg; Serbien; Kärnten; Milosevic; Kriegsverbrecher; Dämonen, Fachschema: Handke, Peter~Literaturwissenschaft~Österreich / Literatur~Gegenwartsliteratur~Literatur / Gegenwartsliteratur~Moderne Literatur, Fachkategorie: Literaturwissenschaft: 1900 bis 2000~Literaturwissenschaft: ab 2000, Region: Österreich, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.)~21. Jahrhundert (2000 bis 2100 n. Chr.), Thema: Entdecken, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Biografien: Literatur, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pantheon, Verlag: Pantheon, Verlag: Pantheon, Länge: 215, Breite: 138, Höhe: 40, Gewicht: 562, Produktform: Klappenbroschur, Genre: Belletristik, Genre: Belletristik, Vorgänger EAN: 9783570551998, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 20094128,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kadare, Ismail: Die Dämmerung der SteppengötterDie Dämmerung der Steppengötter , Ismail Kadare, Albaniens berühmtester Autor und seit Jahren Anwärter auf den Literatur-Nobelpreis, war Ende der 50er Jahre Student am berühmten Maxim-Gorki-Literaturinstitut in Moskau. In dieser Zeit wurde er Zeuge der beispiellosen Hetzkampagne in allen Medien gegen Boris Pasternak, der den Nobelpreis nicht entgegennehmen durfte. Illusionslos zeichnet Ismail Kadare ein Bild der Schriftsteller aus allen Teilen des großen Sowjetreichs, denen er im Rahmen seines Studienaufenthaltes am Maxim-Gorki-Institut begegnete. Zu seiner bodenlosen Enttäuschung trifft er überwiegend auf Konformisten, ultraloyale Schmeichler, frustrierte Sozialisten und korrupte Informanten. Die eigenartige Stimmung aus Beklemmung, Misstrauen und gegenseitger Bespitzelung unter den Studenten fängt er in zum Teil surreal anmutenden Szenen ein. Gesteigert wird die klaustrophobische Atmosphäre noch durch den Ausbruch einer Epidemie, die zu einer vollständigen Quarantäne führt. Ein Sinnbild der politischen Isolation, in der sich die Sowjetunion nach der Tauwetterperiode unter Chruschtschow befindet, und ein ahnungsvoller Vorgriff auf die Isolation Albaniens nach der Loslösung vom »Großen Bruder«. »Ismail Kadare hat mehr über das 20. Jahrhundert und seine Dunkelheit zu erzählen als jeder andere zeitgenössische Autor.« Daniel Kehlmann , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20160922, Produktform: Leinen, Autoren: Kadare, Ismail, Übersetzung: Röhm, Joachim, Seitenzahl/Blattzahl: 206, Keyword: 20. Jahrhundert; Albanien; Anspruchsvolle Literatur; Boris Pasternak; Chruschtschow; Diktatur; Enver Hoxha; Informanten; Ismail Kadare; Kalter Krieg; Kommunismus; Maxim-Gorki-Literaturinstitut; Moskau; Nobelpreis; Romancier; Sowjetunion; Sozialismus; Sozialisten; Tauwetter-Periode; Weltliteratur, Fachschema: Albanische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung, Region: Albanien, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: alb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FISCHER, S., Verlag: FISCHER, S., Verlag: S. FISCHER, Länge: 215, Breite: 136, Höhe: 22, Gewicht: 331, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.