Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Der-Stern-das-Gebet
Top-Angebote
Produkte zum Begriff Der-Stern-das-Gebet:
-
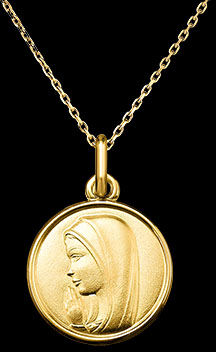
Edenly Medaille Das Gebet der Jungfrau – 18-karätiges GelbgoldDiese Medaille aus Gelbgold zeigt die Jungfrau Maria in einer betenden Pose, mit gefalteten Händen und einem Ausdruck von Gelassenheit und Hingabe. Das schlichte, aber elegante Design hebt die Sanftheit und Reinheit des Bildes hervor, mit filigranem Relief, das Marias göttliche Anmut betont. Dieses Schmuckstück ist ein Symbol für Glauben, Schutz und inneren Frieden, perfekt für spirituelle Anlässe wie Taufen, Kommunionen oder jeden anderen heiligen Moment. Material: 18-karätiges Gelbgold (750/1000). Durchmesser: 14 mm. Finish: Sandgestrahltes Relief mit polierter Goldkante. Personalisierbare Gravur auf der Rückseite. In einer eleganten Box geliefert, bereit, um einen besonderen spirituellen Moment zu feiern.Ohne Kette. Gelbgold (750 (18K)): 1.4 g.590,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRISU - der kleine Drache - Das verrückte Schaf,1 Galakto TokenGrisu - Der Kleine Drache - Das Verrückte Schaf Ist Ein Spannendes Spielzeug, Das Kinder In Eine Fantasievolle Welt Entführt. Es Bietet Stundenlangen Spielspaß Und Regt Die Kreativität An. Perfekt Für Kleine Entdecker, Die Abenteuer Lieben. Enthält...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Pumuckl - Spuk in der Werkstatt & Das verkaufte Bett, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,89 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Der-Stern-das-Gebet:
-
Der Stern, das Gebet, ein Narr, Fachbücher von Galili ShaharEine neue Perspektive innerhalb der deutsch-jüdischen Literatur. Galili Shahar diskutiert die Frage der Tradition in den Schriften von Walter Benjamin, Franz Rosenzweig und Franz Kafka und beschäftigt sich dabei mit Themen wie Sabbatianismus, Messianismus, Engelslehren und liturgischer Dichtung. Der Autor bietet eine neue Perspektive innerhalb der deutsch-jüdischen Literatur an, die jedoch auf die Dialektik der jüdischen Tradition nicht verzichtet. Konkret bedeutet das, den paradoxen Aspekt im jüdischen Schreiben anzuerkennen und zugleich die dialektische Form zu bekräftigen - ihre List und ihre verschiedenen Formen der Offenbarung und der Verborgenheit zu erlernen. Im Vordergrund stehen Benjamins Text über den Stern der Melancholie, Rosenzweigs Auseinandersetzungen über die Übersetzung hebräischer Dichtung und Kafkas Schreiben über Narrenspiele. Deutlich werden Spannungen, ambivalente Loyalitäten, Irrwege sowie das Schauspiel im Bereich der Tradition.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Gebet der Gottesknechte, Fachbücher von Johannes Goldenstein"Das Gebet der Gottesknechte" ist eine tiefgehende Studie, die sich mit dem Gebet aus Jesaja 63,7 - 64,11 beschäftigt. In eindrucksvoller Weise wird die Bitte an Jahwe um Zuwendung und Hilfe für Zion und sein Volk thematisiert. Die Autor*innen, darunter renommierte Professoren für Altes und Neues Testament, analysieren den literarischen Kontext des Jesajabuches und interpretieren das Gebet als ein bedeutendes Zeugnis prophetischer Schriftauslegung. Die Untersuchung beleuchtet die alttestamentliche Theologiegeschichte und bietet Einblicke in die Redaktionsgeschichte des Jesajabuches. Mit einer Kombination aus sprachlicher Originalität und theologischer Tiefe ist dieses Werk ein wertvoller Beitrag zur praktischen Theologie und zur Bibelwissenschaft.29,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Edenly Medaille Das Gebet der Jungfrau – 18-karätiges GelbgoldDiese Medaille aus Gelbgold zeigt die Jungfrau Maria in einer betenden Pose, mit gefalteten Händen und einem Ausdruck von Gelassenheit und Hingabe. Das schlichte, aber elegante Design hebt die Sanftheit und Reinheit des Bildes hervor, mit filigranem Relief, das Marias göttliche Anmut betont. Dieses Schmuckstück ist ein Symbol für Glauben, Schutz und inneren Frieden, perfekt für spirituelle Anlässe wie Taufen, Kommunionen oder jeden anderen heiligen Moment. Material: 18-karätiges Gelbgold (750/1000). Durchmesser: 14 mm. Finish: Sandgestrahltes Relief mit polierter Goldkante. Personalisierbare Gravur auf der Rückseite. In einer eleganten Box geliefert, bereit, um einen besonderen spirituellen Moment zu feiern.Ohne Kette. Gelbgold (750 (18K)): 1.4 g.590,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Der-Stern-das-Gebet
-
GRISU - der kleine Drache - Das verrückte Schaf,1 Galakto TokenGrisu - Der Kleine Drache - Das Verrückte Schaf Ist Ein Spannendes Spielzeug, Das Kinder In Eine Fantasievolle Welt Entführt. Es Bietet Stundenlangen Spielspaß Und Regt Die Kreativität An. Perfekt Für Kleine Entdecker, Die Abenteuer Lieben. Enthält...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Pumuckl - Spuk in der Werkstatt & Das verkaufte Bett, 1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,89 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Frau Honig und das Glück der kleine Dinge,1 Galakto TokenEntdecken Sie Die Zauberhafte Welt Von Frau Honig Und Das Glück Der Kleinen Dinge. Dieses Spielzeug Regt Die Fantasie An Und Bietet Stundenlangen Spielspaß. Ideal Für Kinder, Die Freude An Kreativen Geschichten Haben. Lassen Sie Ihre Kleinen In Eine...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
May, Karl: Das versteinerte GebetDas versteinerte Gebet , Roman (Die Schatten des Ahriman II) Band 29 der Gesammelten Werke , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 195701, Produktform: Leinen, Titel der Reihe: Karl Mays Gesammelte Werke#29#, Autoren: May, Karl, Redaktion: Schmid, Roland, Seitenzahl/Blattzahl: 576, Keyword: Ahriman; Dschamikun; Frieden; Gebet; Hadschi Halef Omar; Kara Ben Nemsi; König; Löwe; Orient; Reich; Religion; Ruhe; Schatten; Ustad; innere Einkehr; innere Ruhe, Fachschema: Deutsche Belletristik / Roman, Erzählung~Mittlerer Osten~Osten / Mittlerer Osten, Fachkategorie: Abenteuerromane, Region: Naher und Mittlerer Osten, Zeitraum: zweite Hälfte 19. Jahrhundert (1850 bis 1899 n. Chr.), Interesse Alter: empfohlenes Alter: ab 12 Jahre~empfohlenes Alter: ab 14 Jahre, Thema: Entspannen, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Karl-May-Verlag, Verlag: Karl-May-Verlag, Verlag: Karl-May-Verlag, Länge: 177, Breite: 116, Höhe: 37, Gewicht: 423, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 3858029,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.