Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Der-Weg-zum-Java-Profi
Top-Angebote
Produkte zum Begriff Der-Weg-zum-Java-Profi:
-
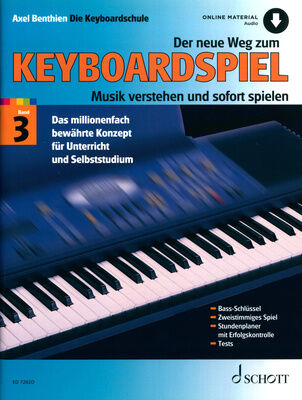
Schott Der Neue Weg Zum Keyboard 3Schott Der Neue Weg Zum Keyboard 3: Teil 3 der Keyboardschule, von Axel Benthien, ISBN 9783795750626, ISMN 9790001076111, ED 7282, 23 x 30,5 cm, 64 Seiten, inkl. Download mit Demo- und Play-Along-Tracks, in deutscher Sprache21,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Schott Der Neue Weg Zum Keyboard 1Schott Der Neue Weg Zum Keyboard 1: Keyboardschule für Unterricht und Selbststudium, von Axel Benthien, ISBN 9783795717322, ISMN 9790001207652, ED 7280, 23 x 30,5 cm, 60 Seiten, inkl. Download mit Demo- und Play-Along-Versionen, in deutscher Sprache21,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie verarbeite ich in Java unerwartete Token?
In Java können unerwartete Token auftreten, wenn der Compiler den Code nicht korrekt analysieren kann. Um unerwartete Token zu verarbeiten, solltest du den Code auf Syntaxfehler überprüfen und sicherstellen, dass alle Klammern, Anführungszeichen und andere Sonderzeichen korrekt geschlossen sind. Wenn du immer noch unerwartete Token erhältst, könnte es sein, dass du eine falsche Version des Java-Compilers verwendest oder dass dein Code nicht den Java-Syntaxregeln entspricht. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
Top-Angebote
Produkte zum Begriff Der-Weg-zum-Java-Profi:
-
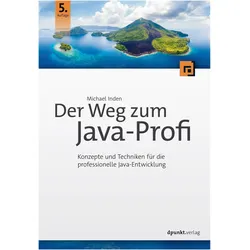
Der Weg zum Java-Profi, Fachbücher von Michael IndenDas Standardwerk zu Java umfassend aktualisiert und erweitert Das Standardwerk für die professionelle Javaentwicklung. Fundierter Überblick über Profithemen, die man sonst nicht findet. Alles, was man braucht, um im Coding-Job mithalten zu können. „Der Weg zum Java-Profi“ bietet eine umfassende Einführung in die professionelle Java-Entwicklung und vermittelt Ihnen das notwendige Wissen, um stabile und erweiterbare Softwaresysteme auf Java-SE-Basis zu bauen. Praxisnahe Beispiele helfen dabei, das Gelernte rasch umzusetzen. Neben der Praxis wird viel Wert auf das Verständnis zugrunde liegender Konzepte gelegt. Dabei kommen dem Autor Michael Inden seine umfangreichen Schulungs- und Entwicklererfahrungen zugute - und Ihnen als Leser damit ebenso. Diese Neuauflage wurde durchgehend überarbeitet, aktualisiert und berücksichtigt die Java-Versionen 9 bis 15. Der bewährte Themenmix der Vorauflagen wurde beibehalten und umfasst die Sprachgrundlagen von Java sowie viele Spezialthemen. Auf mehr als 1400 Seiten erfahren Sie alles über: Grundlagen, Analyse und Design: Professionelle Arbeitsumgebung, objektorientiertes Design, Java-Grundlagen, Lambdas, Methodenreferenzen, Defaultmethoden. Bausteine stabiler Java-Applikationen: Collections-Framework, Bulk Operations on Collections, Applikationsbausteine, Multithreading, fortgeschrittene Themen, Datumsverarbeitung seit JDK 8, GUIs mit JavaFX, Basiswissen Internationalisierung. Fallstricke und Lösungen: Bad Smells, Refactorings, Entwurfsmuster. Qualitätssicherung: Programmierstil und Coding Conventions, Unit Tests, Codereviews, Optimierungen. Der Anhang bietet einen Überblick über Grundlagen zur Java Virtual Machine.52,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
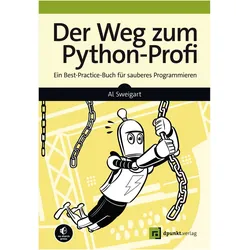
Der Weg zum Python-Profi, Fachbücher von Al SweigartBrückenschlag zu einer anderen Ebene der Python-Programmierung Wegweiser für fortgeschrittene Python-Coder Verbessern Sie Ihren Codierungs-Stil Setzen Sie Automatismen und Funktionen effektiv ein Sie haben ein grundlegendes Python-Programmiertutorial absolviert oder bereits erste Erfahrungen im Programmieren. Was ist der nächste Schritt auf dem Weg zur fähigen, kompetenten Softwareentwickler:in? Der Weg zum Python Profi ist mehr als eine bloße Sammlung meisterhafter Tipps für das Schreiben von sauberem Code. Es zeigt Ihnen, wie Sie die Kommandozeile bedienen und andere professionelle Tools wie Code-Formatierer, Type Checkers, Linters und Versionskontrolle verwenden können. Al Sweigart führt Sie durch bewährte Praktiken für die Einrichtung Ihrer Entwicklungsumgebung, die Benennung von Variablen und die Verbesserung der Lesbarkeit und geht dann auf Dokumentation, Organisation, Leistungsmessung, objektorientiertes Design und sogar Big-O-Algorithmus-Analyse ein. Die Hinweise und Anleitungen des Buchs werden Ihre Programmierfähigkeiten deutlich verbessern - nicht nur in Python, sondern in jeder Sprache. Sie werden lernen: wie Sie Pythons automatisches Formatierungswerkzeug Black für sauberen Code verwenden wie Sie häufige Fehlerquellen erkennen und sie mit Static analyzers aufspüren wie Sie die Dateien in Ihren Code-Projekten mit dem Cookiecutter-Template-Tool strukturieren erschließen Sie sich funktionale Programmiertechniken wie Lambda- und Funktionen höherer Ordnung wie Sie die Geschwindigkeit Ihres Codes mit den in Python integrierten Modulen timeit und cProfi le verbessern können wie Sie Ihre Kommentare und Dokumentationsstrings informativ gestalten und wie oft Sie sie schreiben sollten Natürlich kann kein einziges Buch Sie zu einer professionellen Softwareentwicklerin machen. Aber Der Weg zum Python-Profi wird Sie weiterbringen, wenn Sie lernen, lesbaren Code zu schreiben, der leicht zu debuggen und perfekt pytho.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schott Der Neue Weg Zum Keyboard 3Schott Der Neue Weg Zum Keyboard 3: Teil 3 der Keyboardschule, von Axel Benthien, ISBN 9783795750626, ISMN 9790001076111, ED 7282, 23 x 30,5 cm, 64 Seiten, inkl. Download mit Demo- und Play-Along-Tracks, in deutscher Sprache21,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie verarbeite ich in Java unerwartete Token?
In Java können unerwartete Token auftreten, wenn der Compiler den Code nicht korrekt analysieren kann. Um unerwartete Token zu verarbeiten, solltest du den Code auf Syntaxfehler überprüfen und sicherstellen, dass alle Klammern, Anführungszeichen und andere Sonderzeichen korrekt geschlossen sind. Wenn du immer noch unerwartete Token erhältst, könnte es sein, dass du eine falsche Version des Java-Compilers verwendest oder dass dein Code nicht den Java-Syntaxregeln entspricht. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Der-Weg-zum-Java-Profi
-
Schott Der Neue Weg Zum Keyboard 1Schott Der Neue Weg Zum Keyboard 1: Keyboardschule für Unterricht und Selbststudium, von Axel Benthien, ISBN 9783795717322, ISMN 9790001207652, ED 7280, 23 x 30,5 cm, 60 Seiten, inkl. Download mit Demo- und Play-Along-Versionen, in deutscher Sprache21,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
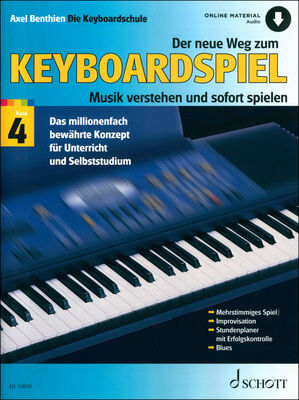
Schott Der Neue Weg Zum Keyboard 4Schott Der Neue Weg Zum Keyboardspiel 4: Teil 4 der Keyboardschule, von Axel Benthien, ISBN 9783795720391, ISMN 9790001210478, ED 7283-96, 23 x 30,5 cm, 76 Seiten, inkl. Download mit Demo- und Play-Along-Versionen, in deutscher Sprache19,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
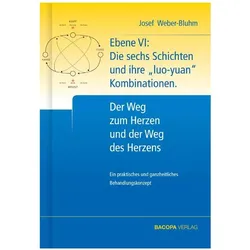
Der Weg zum Herzen und der Weg des Herzens, Fachbücher von Josef Weber-BluhmZunächst werden im Prolog der Inhalt aller sechs Ebenen in absteigender Reihenfolge vorgestellt. Diese Reihenfolge ergibt sich aus der anfänglich äusserlichen, aber dennoch ergreifenden Beeinflussung der Ebene VI zur immer dichter werdenden Nähe in unserem Inneren, bis sie schliesslich auf der Ebene I ihr Ende findet. Wie die kleinere Puppe sich in der nächstgrösseren verstecken kann, so kann unser Herz verdeckt werden. Aber immer sind wir vollständig, wenn auch in verschiedenen Ebenen. Wir berühren allmählich alle Ebenen unseres Leibes, der wir sind, und werden damit sämtliche Behinderungen sowie Krankheiten erreichen und behandeln.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.