Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Der-zauberhafte-Wunschbuchladen-1
Top-Angebote
Produkte zum Begriff Der-zauberhafte-Wunschbuchladen-1:
-
Olbrich, Jörg: Der Dreißigjährige Krieg Band 1-3: Der Winterkönig / Der tolle Halberstädter / Der HexenbrennerDer Dreißigjährige Krieg Band 1-3: Der Winterkönig / Der tolle Halberstädter / Der Hexenbrenner , Das Bundle der ersten drei Bände der Romanreihe "Geschichten des Dreißigjährigen Krieges" überzeugt mit historischen Fakten und einer spannungsgeladenen Entwicklung. Die drei Bücher behandeln den Kriegszeitraum von 1618 - angefangen mit dem Prager Fenstersturz - bis 1631 zur Hexenverfolgung, die vor allem Bamberg in eisernem Griff hatte. Von der Reise des Sekretärs Fabricius nach Wien, um den Kaiser über die Zustände in Prag zu informieren, über den unaufhaltsamen Kriegsausbruch bis zum Eingreifen Schwedens lässt Jörg Olbrich den Leser die Zeit erleben. Durch Figuren wie den Schmied Hermann, der sich in Kriegsdienst begibt, werden die damaligen Geschehnisse und politischen Ränkespiele aus Sicht des Volkes dargelegt. Auch die historisch belegten Figuren wie der einflussreiche Albrecht von Wallenstein fehlen in den verwobenen Erzählsträngen nicht, sodass ein facettenreiches und lebendiges Bild der Wirren des Kriegsgeschehens entsteht. Verwüstung, Hungersnöte, Armut und Pest kosteten zwischen 1618 und 1648 rund sechs Millionen Menschen das Leben. , Hochspannungssicherungen & -trennschalter > Elektro- & Hybridautoteile , Erscheinungsjahr: 202004, Titel der Reihe: Geschichten des Dreißigjährigen Krieges#1-3#, Autoren: Olbrich, Jörg, Seitenzahl/Blattzahl: 1540, Abbildungen: Karten, Keyword: Wallenstein; Habsburg; Religionskrieg; Hungersnot; Wien; Frankreich; Westfälischer Friede; Heiliges Römisches Reich Deutscher Nation; Scheiterhaufen; Dreißigjähriger Krieg; Glaubenskrieg; Katholiken; Münster; 30jähriger Krieg; Niederlande; Spanien; Aufstände; Prager Fenstersturz; Deutschland; Galgenbaum; Österreich; Böhmen; Hexe; Konfession; Protestanten; Habsburger; 17. Jahrhundert, Fachschema: Deutsche Belletristik / Historischer Roman, Erzählung~Österreich / Roman, Erzählung, Mundart, Comic, Humor~Tschechien / Roman, Erzählung, Fachkategorie: Kriegsromane~Historischer Roman, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 224, Breite: 146, Höhe: 117, Gewicht: 1691, Produktform: Klappenbroschur, Genre: Belletristik,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **

Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
Top-Angebote
Produkte zum Begriff Der-zauberhafte-Wunschbuchladen-1:
-
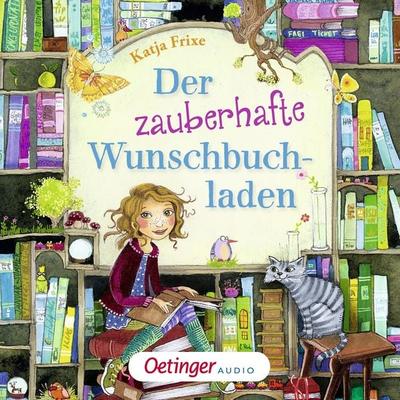
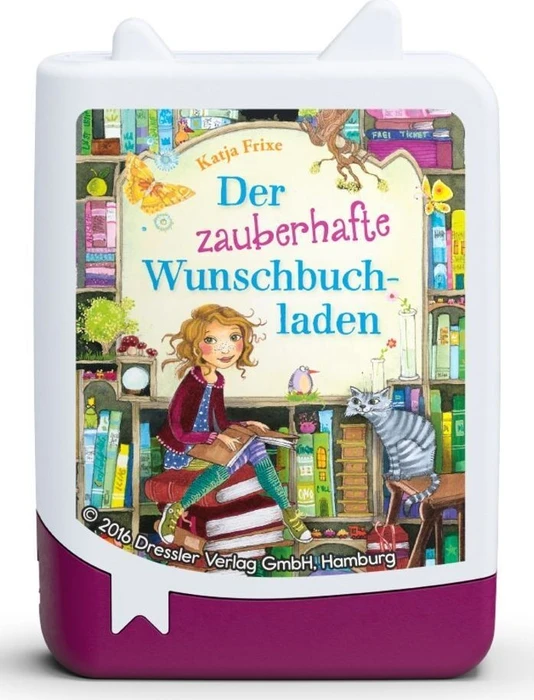
Der zauberhafte Wunschbuchladen,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Book-Tonie: Der zauberhafte WunschbuchladenHörfigur Für Die Toniebox: Tonies Sind Hörfiguren Für Die Toniebox. Sie Machen Hören Anfassbar, Denn Mit Ihnen Bedient Man Die Toniebox. Man Kann Sie Aber Auch Sammeln Und Mit Ihnen Spielen. Um Der Musik Zu Lauschen, Stellt Man Die Hörfigur Einfach...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Olbrich, Jörg: Der Dreißigjährige Krieg Band 1-3: Der Winterkönig / Der tolle Halberstädter / Der HexenbrennerDer Dreißigjährige Krieg Band 1-3: Der Winterkönig / Der tolle Halberstädter / Der Hexenbrenner , Das Bundle der ersten drei Bände der Romanreihe "Geschichten des Dreißigjährigen Krieges" überzeugt mit historischen Fakten und einer spannungsgeladenen Entwicklung. Die drei Bücher behandeln den Kriegszeitraum von 1618 - angefangen mit dem Prager Fenstersturz - bis 1631 zur Hexenverfolgung, die vor allem Bamberg in eisernem Griff hatte. Von der Reise des Sekretärs Fabricius nach Wien, um den Kaiser über die Zustände in Prag zu informieren, über den unaufhaltsamen Kriegsausbruch bis zum Eingreifen Schwedens lässt Jörg Olbrich den Leser die Zeit erleben. Durch Figuren wie den Schmied Hermann, der sich in Kriegsdienst begibt, werden die damaligen Geschehnisse und politischen Ränkespiele aus Sicht des Volkes dargelegt. Auch die historisch belegten Figuren wie der einflussreiche Albrecht von Wallenstein fehlen in den verwobenen Erzählsträngen nicht, sodass ein facettenreiches und lebendiges Bild der Wirren des Kriegsgeschehens entsteht. Verwüstung, Hungersnöte, Armut und Pest kosteten zwischen 1618 und 1648 rund sechs Millionen Menschen das Leben. , Hochspannungssicherungen & -trennschalter > Elektro- & Hybridautoteile , Erscheinungsjahr: 202004, Titel der Reihe: Geschichten des Dreißigjährigen Krieges#1-3#, Autoren: Olbrich, Jörg, Seitenzahl/Blattzahl: 1540, Abbildungen: Karten, Keyword: Wallenstein; Habsburg; Religionskrieg; Hungersnot; Wien; Frankreich; Westfälischer Friede; Heiliges Römisches Reich Deutscher Nation; Scheiterhaufen; Dreißigjähriger Krieg; Glaubenskrieg; Katholiken; Münster; 30jähriger Krieg; Niederlande; Spanien; Aufstände; Prager Fenstersturz; Deutschland; Galgenbaum; Österreich; Böhmen; Hexe; Konfession; Protestanten; Habsburger; 17. Jahrhundert, Fachschema: Deutsche Belletristik / Historischer Roman, Erzählung~Österreich / Roman, Erzählung, Mundart, Comic, Humor~Tschechien / Roman, Erzählung, Fachkategorie: Kriegsromane~Historischer Roman, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 224, Breite: 146, Höhe: 117, Gewicht: 1691, Produktform: Klappenbroschur, Genre: Belletristik,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Der-zauberhafte-Wunschbuchladen-1
-
Der zauberhafte Wunschbuchladen 2. Der hamsterstarke Harry - Katja Frixe, Audio, 9783837365993Der Zauberhafte Wunschbuchladen 2. Der Hamsterstarke Harry Von Katja Frixe, Oetinger Media Gmbh, 978-3-8373-6599-3, Sprecher: Uta Dänekamp, Sprache: Deutsch11,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
-
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.