Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Design-Patente-der-Moderne-Fachbücher
Top-Angebote
Produkte zum Begriff Design-Patente-der-Moderne-Fachbücher:
-
Fremdheit in der Moderne, FachbücherWas bedeuten Fremdheit und Alterität in der Moderne? Um der Komplexität dieser Frage gerecht zu werden, arbeiten die Autorinnen und Autoren des Bandes mit einem interdisziplinären Ansatz. Dabei gilt der Musik im Wien der Jahrhundertwende ein besonderes Augenmerk – war es doch gerade die Musik, in der Umwälzungen innerhalb der Wiener Moderne als besonders relevant empfunden wurden. Aber auch im sozialen, politischen und kulturellen Kontext wird der Begriff der Fremdheit thematisiert, der gerade im Phänomen des Antisemitismus und in der Haltung gegenüber indigenen Bevölkerungen in den Kolonien zum Tragen kommt. Der Band ist das Ergebnis eines Symposiums des steirischen herbstes ’96 und beinhaltet folgende Schwerpunkte: Das Publikum als Adressat und Opfer, Volkskunst und/oder Moderne, Urbanität – Kultur – Moderne, Judentum – Modernität – Alterität, Fremdheit und Selbstdarstellung.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Haedicke, Maximilian: Rechtshandbuch Chemie-, Pharma- und Life-Sciences-PatenteRechtshandbuch Chemie-, Pharma- und Life-Sciences-Patente , Validität und Verletzung , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20231124, Titel der Reihe: Praxis des Gewerblichen Rechtsschutzes und Urheberrechts##, Autoren: Haedicke, Maximilian~Stief, Marco~Wünsche, Annelie, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 358, Keyword: Chemie; Life Science; Patentrecht; Pharma, Fachschema: Patentrecht - Patentgesetz - PatG~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 377 Blätter, Länge: 247, Breite: 170, Höhe: 32, Gewicht: 932, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
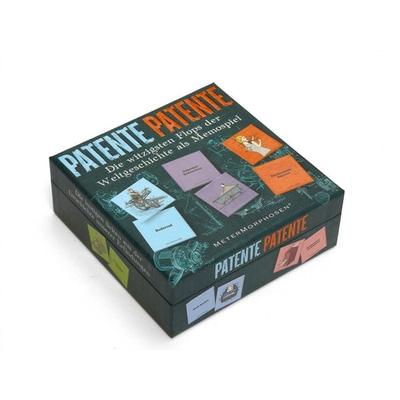
MeterMorphosen Patente Patente - deutsch 300375Vom Hunde-Ohrenschützer bis zum Biefmarken-Leckapparat: Aus der zurückliegenden Hochzeit der Patentanmeldungen vereint dieses Memospiel 36 Patente, die es ... 1 x Patente Patente - deutsch Sprache: deutsche Version Anleitung in: Typ: Memos17,66 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Design-Patente-der-Moderne-Fachbücher:
-
Design-Patente der Moderne, FachbücherOhne Bakelit kein Telefonapparat, ohne Bugholz oder Stahlrohr keine modernen Sitzmöbel. Oft inspirierten neue Materialien oder Technologien zu neuem Design, und grundlegend dafür war ihre Verfügbarkeit durch Geschäftsmodelle und Vertriebswege. Doch auch die Gestaltung der Objekte war innovationstreibend. Das Buch widmet sich den Patentschriften des Designs, einer bislang wenig beachteten Quelle zur Kunst-, Design- und Wissenschaftsgeschichte. Wurden anfangs Patente von Ingenieuren und Geschäftsleuten beantragt, so greifen ab den 1920er Jahren Designer und Architekten mit eigenen Patenten in den vielschichtigen Zusammenhang von Gegenstand und Technik ein. Patentschriften zu den Bereichen: Material und Technik, Holzmöbel, Metallmöbel, Stahlrohrmöbel, Leuchten, Haushaltsgegenstände, Medien, Spiele und ästhetische Pädagogik sowie Textilien, Wand- und Bildgestaltung. Personen: Alvar Aalto, Max Bill, Marianne Brandt, Marcel Breuer, Charles Eames, Thomas A. Edison, Sigfried Giedion, Le Corbusier, Anton Lorenz, Ludwig Mies van der Rohe, Mart Stam, Gebrüder Thonet, Wilhelm Wagenfeld, Conrad Roentgen u.a.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Patente PatenteVom Hunde-ohrenschützer Bis Zum Biefmarken-leckapparat: Aus Der 100 Jahre Zurückliegenden Hochzeit Der Patentanmeldungen Vereint Dieses Memospiel 36 Patente, Die Aus Heutiger Sicht Viel Witz Haben Und Die Es Trotz Patent-nummer Nie Zur Marktreife...22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fremdheit in der Moderne, FachbücherWas bedeuten Fremdheit und Alterität in der Moderne? Um der Komplexität dieser Frage gerecht zu werden, arbeiten die Autorinnen und Autoren des Bandes mit einem interdisziplinären Ansatz. Dabei gilt der Musik im Wien der Jahrhundertwende ein besonderes Augenmerk – war es doch gerade die Musik, in der Umwälzungen innerhalb der Wiener Moderne als besonders relevant empfunden wurden. Aber auch im sozialen, politischen und kulturellen Kontext wird der Begriff der Fremdheit thematisiert, der gerade im Phänomen des Antisemitismus und in der Haltung gegenüber indigenen Bevölkerungen in den Kolonien zum Tragen kommt. Der Band ist das Ergebnis eines Symposiums des steirischen herbstes ’96 und beinhaltet folgende Schwerpunkte: Das Publikum als Adressat und Opfer, Volkskunst und/oder Moderne, Urbanität – Kultur – Moderne, Judentum – Modernität – Alterität, Fremdheit und Selbstdarstellung.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Haedicke, Maximilian: Rechtshandbuch Chemie-, Pharma- und Life-Sciences-PatenteRechtshandbuch Chemie-, Pharma- und Life-Sciences-Patente , Validität und Verletzung , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20231124, Titel der Reihe: Praxis des Gewerblichen Rechtsschutzes und Urheberrechts##, Autoren: Haedicke, Maximilian~Stief, Marco~Wünsche, Annelie, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 358, Keyword: Chemie; Life Science; Patentrecht; Pharma, Fachschema: Patentrecht - Patentgesetz - PatG~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 377 Blätter, Länge: 247, Breite: 170, Höhe: 32, Gewicht: 932, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Design-Patente-der-Moderne-Fachbücher
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MeterMorphosen Patente Patente - deutsch 300375Vom Hunde-Ohrenschützer bis zum Biefmarken-Leckapparat: Aus der zurückliegenden Hochzeit der Patentanmeldungen vereint dieses Memospiel 36 Patente, die es ... 1 x Patente Patente - deutsch Sprache: deutsche Version Anleitung in: Typ: Memos17,66 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Organologische Denkmodelle in der Moderne, FachbücherOrganismen beruhen auf einem funktionalen Zusammenhang des Ganzen mit seinen Teilen. Organologische Modelle interpretieren ihr Untersuchungsgebiet als organisch strukturiert oder bedienen sich organologischer Begriffe und Ideen, um einzelne Phänomene zu erklären. Sie beanspruchen, die Wirklichkeit in ihren konkreten Erscheinungen zu erfassen. Deshalb lehnen sie rein abstrakte Theorien ab. Gerade in der Bewertung von Systemen und strukturellen Zusammenhängen unterscheiden sich organologische Modelle von anderen paradigmatischen Theorieansätzen. Da sie Ganzheiten (verschiedener Kategorien und Komplexität) als funktionale Einheiten denken, geraten sie in eine Gegnerschaft zum Individualismus, der eine in der Moderne dominierende Leitidee der Theoriebildung darstellt. Handelt es sich aber tatsächlich um einander ausschliessende Konzeptionen? Die Beiträge dieses Buches belegen, dass moderne Theorien auf verschiedenen wissenschaftlichen Gebieten zumindest teilweise auf organologische Modelle zurückgreifen. Die Attraktivität dieser Denkansätze wird in Bezug auf konkrete Problemfelder erörtert.51,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.